
美国土安全部点名俄罗斯两骇客组织涉总统大选,公布详细攻击过程
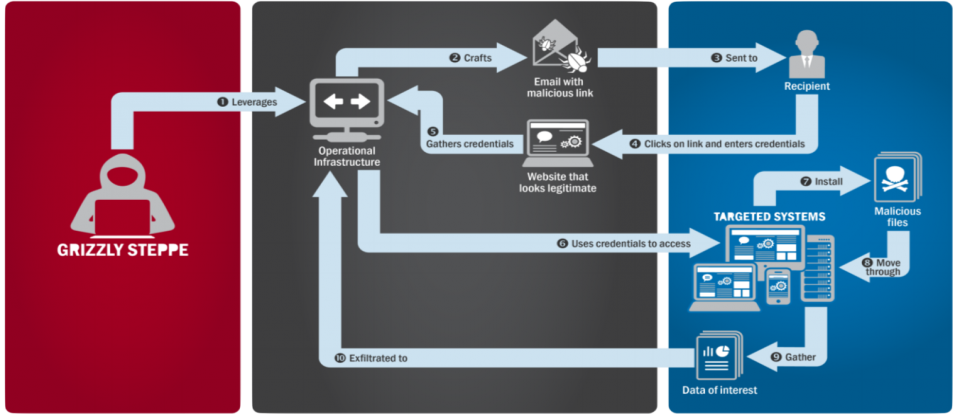
美国大选期间俄罗斯骇客入侵事件沸沸扬扬,虽然美国国土安全部(DHS)与联邦调查局(FBI)已在12月7日发表联合报告,直指俄罗斯民间与军事情报组织RIS在幕后策画,但因缺乏具体事证而被反讥捕风捉影。在12月29日DHS与FBI再出具一份联合调查报告,明确指出与RIS相关的两个俄罗斯骇客组织涉入侵政党,并详细说明其攻击过程与手法。
这份报告指出,美国政府已经确认两个与RIS有关的骇客组织陆续入侵政党,其中一个骇客组织APT 29早在2015年夏季就入侵该政党的资讯系统,另一个骇客组织APT 28,则是在2016年春季入侵该政党。该报告指此行动代号为灰熊草原(Grizzly Steppe)。
这两个骇客组织并非只是针对美国政府,该份报告指出,他们入侵全世界的政府单位、智库、大学与企业已经有很长的历史。其中,APT 29骇客组织惯用的骇客手法是针对特定目标发送恶意钓鱼邮件,一旦受害者点了邮件内的连结网址,就会被安装恶意程式,在木马程式安装完成后,APT 29的骇客就会远端控制这些电脑,他们也采取许多技巧以躲避侦察。
APT 28骇客组织惯用的手法则是以伪装的网站骗取账号密码等重要资讯,他们会针对攻击目标的组织或对象,打造一个看似为真,实为陷阱的网站,让受害者误信而输入密码等重要资讯。APT 28也是利用钓鱼邮件发送含有恶意网站的连结,其附加在邮件的网页链接通常是缩址式的网址。
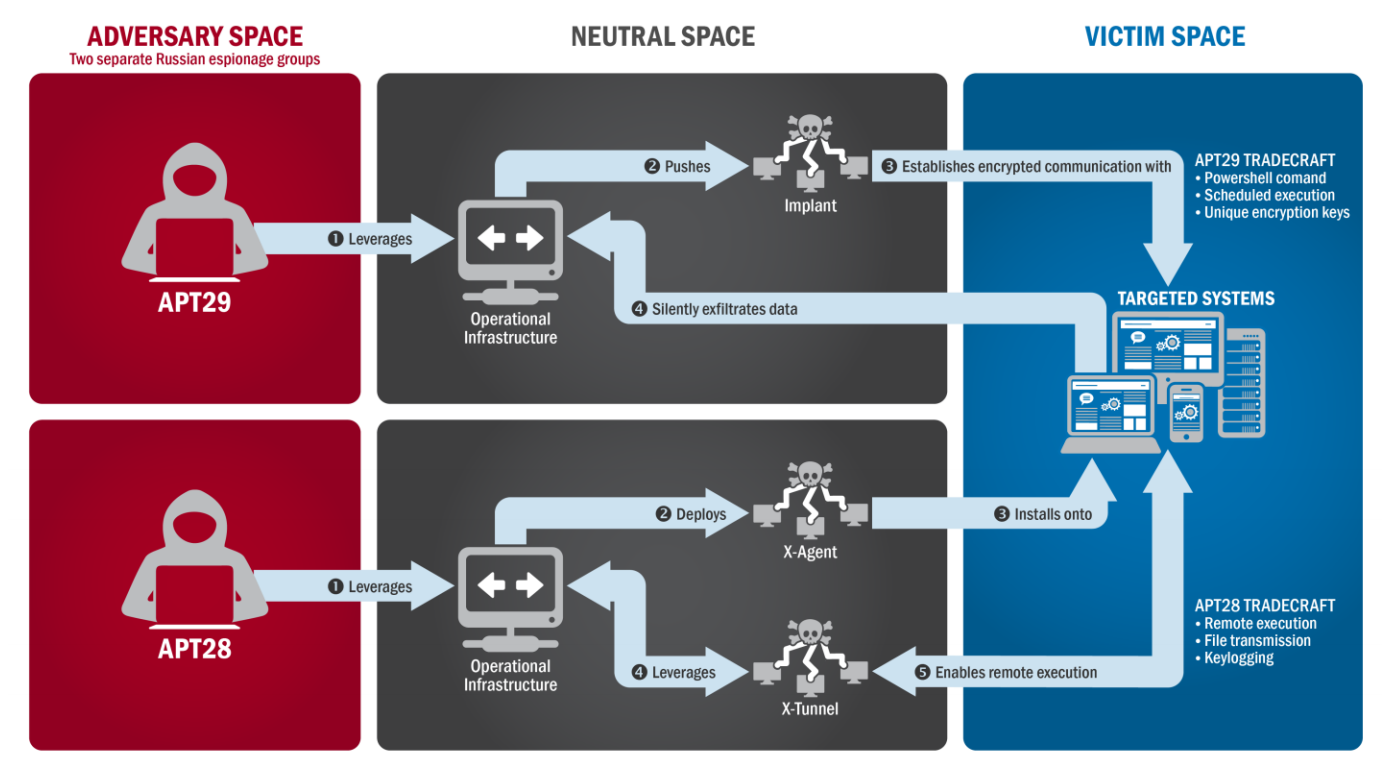
这两个骇客组织分头进行攻击后,会汇整彼此取得的资讯,从中拼凑出更有价值的情报,再针对特定目标发动钓鱼邮件攻击。而为了掩人耳目,这两个骇客组织将攻击活动所用的网站、网址、控制服务器、情报搜集等系统,架设在不被怀疑的合法网域。
APT 29骇客组织在2015年夏季针对多个美国政府机构,已经发送超过1千封含有恶意连结的钓鱼邮件,并且利用美国一些机构与教育单位的合法网域来发送钓鱼邮件与放置恶意程式。
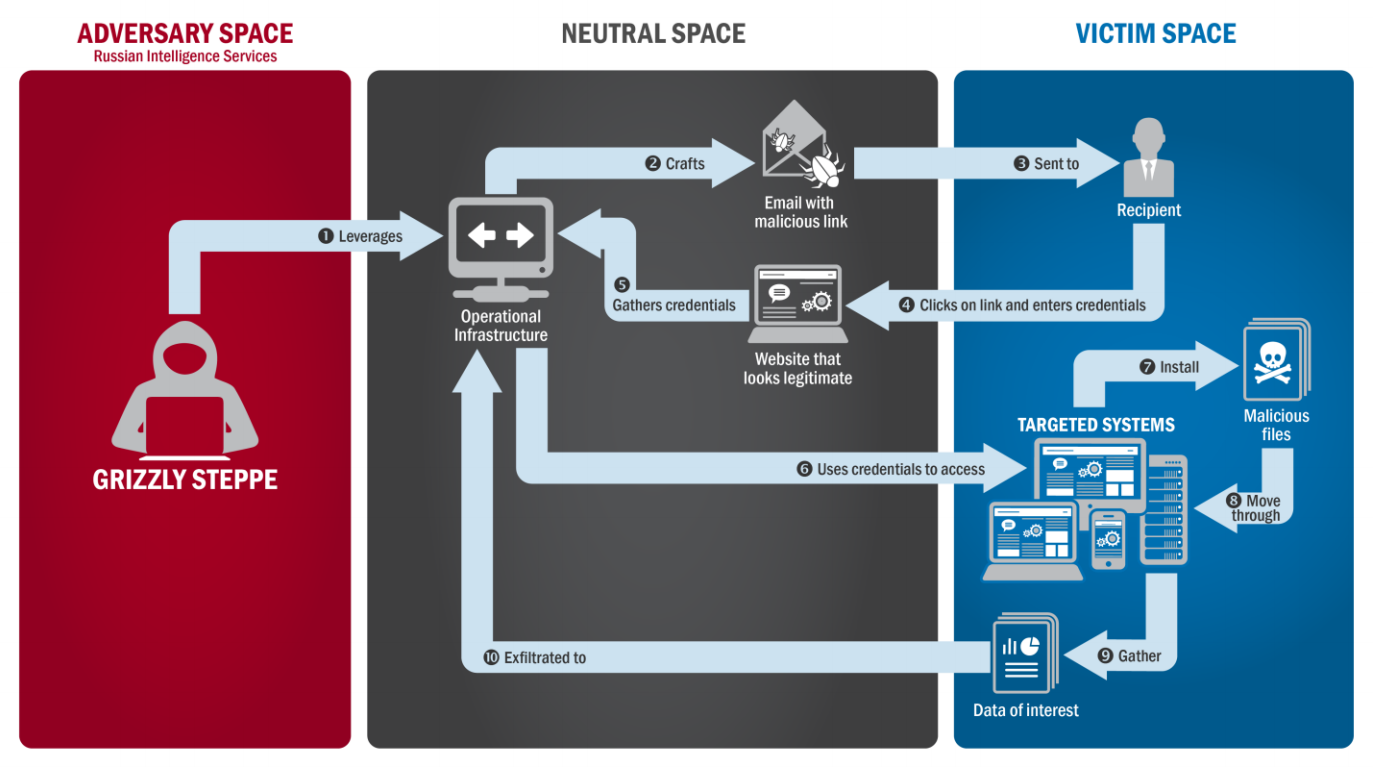
这份调查报告指APT 29成功入侵一个美国的政党,但没明讲是哪一个政党,只说是该政党至少有一位受害者点选钓鱼邮件的恶意连结,并且开启了恶意程式。APT 29成功在该政党的系统植入木马程式后,已经长期蛰伏,并且提升其权限、盘查网域目录Active Directory的使用者账号,以及从多个电子邮件账户取得信件,透过加密的管道传回骇客组织。
APT 28骇客组织在2016年春季也以钓鱼邮件入侵同一政党,这次他们以要求更换邮件信箱密码的钓鱼邮件诱使受害者上当,而该受害者也不疑有他,在APT 28架设的伪造电子邮件网站上输入了密码,于是骇客就进一步取得其邮件资讯,该调查报告认为,APT 28可能就是利用在邮件取得的资讯,而进一步获取该政党多位高阶人士的资讯,再对外公布。
该调查报告指出,与RIS有关的骇客组织仍然持续发动钓鱼邮件攻击。



