
资安一周[1210-1216]:Uber缺乏隐私权与资讯安全意识,乘客个资开放给所有员工看
Uber缺乏网络安全与隐私权意识,将乘客资料放在Google文件里面,所有员工都能看到
Uber
重点新闻(12月10日-12月16日)
离职员工爆料:Uber滥用乘客个资,允许员工人人可看
近日网络发现一名Uber前鉴识调查员Samuel Ward Spangenberg,曾在10月发表声明,指控Uber将乘客的个人资料存放在Google文件里面,包含姓名、社会保障码、叫车位置与到达位置、叫车设备的资料,甚至是他们的配偶、前男友名字等。由于这些资料涉及到著名的艺人和政治人物,员工很轻易地就能在内部系统里面看到这些资料,Spangenberg表示Uber缺乏个人隐私保护与资讯安全的意识。并且,他进一步说明他曾在工作期间反对Uber出现这样的资安漏洞,但Uber认为这是合法商业目的而否定这项指控,还试图破坏Spangenberg所保存这些外泄资料的副本。更多资料
苹果释出iOS 10.2更新程式,修补12个安全漏洞
苹果释出iOS 10.2修补12个安全漏洞,其中CVE-2016-7626和CVE-2016-4690两个漏洞可能招致任意程式执行。前者只要使用者透过Apple Mail或Safari开启一个恶意凭证就会导致内存毁损并允许任意程式的执行,且该漏洞同时影响iOS、tvOS及watchOS。后者来自于iOS处理USB影像装置时的验证问题,一个恶意的人机界面装置(HID)就可能造成任意程式的执行。苹果释出iOS 10.2当天,也释出tvOS 10.1与watchOS 3.1.1更新程式,这两个更新程式都修补了CVE-2016-7626漏洞。更多新闻
脸书动态墙出现旧照片不是遭骇,而是臭虫搞鬼
近两个月来,许多脸书使用者发现许久以前的照片,会重新出现在动态消息上,因为这些照片并未经使用者同意重新回顾公开,而且有些照片日期跟时间都不是原来的拍摄时间,使用者以为账号被盗取,所以在脸书的互助论坛上面抱怨和求助。目前,脸书发言人回应,表示已经注意到这类问题,正在进行调查中。这次是脸书最新系统因为瑕疵所致的错误,11月间脸书的逝者追悼功能出包,多位使用者包括首席执行官Mark Zuckerberg都被判断为过世,而向其脸友们发出缅怀通知。更多新闻
Netgear三款路由器固件爆重大漏洞,允许骇客入侵网络
卡内基美隆大学的CERT协调中心日前公布,网络设备厂商Netgear两款路由器产品的固件存在重大漏洞,可让骇客注入任意指令码并入侵用户网络,并且已有攻击程式蔓延。相关社群同时指出另一款产品R8000也有相同漏洞。根据CERT通报,Netgear R7000执行的1.0.7.2_1.1.93及之前版本,以及R6400执行的1.0.1.6_1.0.4及之前版本固件中的任意指令注入漏洞,只要诱骗使用者造访被特意改造过的恶意网站,远端攻击者就能入侵这些路由器,并以根目录权限执行任意指令。另外,同一局域网络(LAN)的攻击者也可以发出直接呼叫,像是http://
骇客伪造发票钓鱼邮件夹带金融木马,锁定德、奥、英等国金融机构
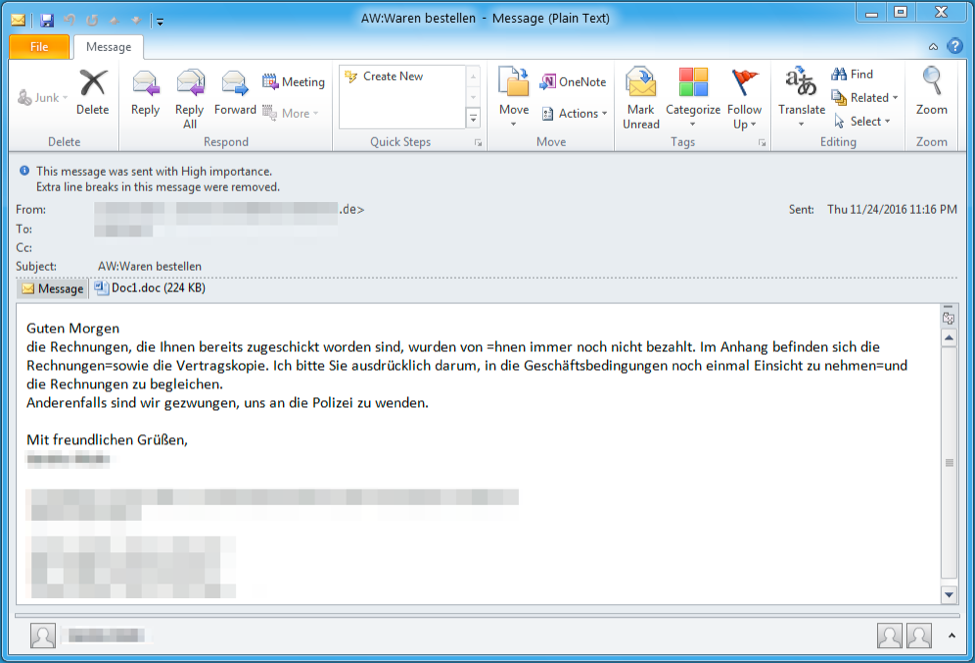
资安公司Proofpoint研究人员近日发现,在今年10月下旬,一个骇客组织锁定银行业者和金融业者寄送钓鱼邮件,夹带了一个暗藏Dridex、Ursnif、Tinba等木马程式或POS木马载入工具TinyLoader的Word文件,假冒成提供发票资讯的邮件,寄送给银行内部的工作人员。Proofpoint分析,发现,钓鱼邮件还针对使用德语金融从业人员,使用德语书写的钓鱼邮件,其他锁定对象的邮件则用英语方式书写。目前遭到威胁的国家包括了德国、奥地利、英国。更多资料
骇客攻击模式游戏化,DDoS攻击变成土耳其骇客集点游戏
Forcepoint公司近日在地下骇客论坛发现,一个名为“大榔头”(土耳其文为BalyozHarekâtı)的DDoS攻击行动正在土耳其骇客界盛行。发起BalyozHarekâtı行动的设计者说明,攻击起初会运行Sath-ı Müdafaa或Surface Defense的共同协作程式,并且使用Balyoz的DDoS攻击装置,要求参与行动的骇客攻击一组特定的政治性网站,表达对当前土耳其政府的不满。而且,骇客每当成功攻击一个网站,就能够得到积分,甚至还有一个积分版,可以让参与行动的骇客知道他们的积分排名,激励骇客可以积极对特定目标进行DDoS攻击,来获得更高的积分。更多资料
Yahoo Mail有重大XSS漏洞,打开邮件就会受骇
芬兰资安业者Klikki Oy的安全研究人员JoukoPynnönen指出,Yahoo已于近日修补了他所提报的一个位于Yahoo Mail的重大漏洞,使用者只要开启由骇客寄来的邮件,不需任何互动就会被骇。Pynnönen攻陷的是撰写邮件时的附加连结功能,他发现Yahoo的过滤机制无法有效封锁含有恶意程式的附加连结。这是一个跨站指令码(Cross-site Scripting)安全漏洞,使用者只要开启含有恶意程式的邮件,完全无需点选连结或开启档案,就会被感染。成功攻击该漏洞将允许骇客存取受害者的信箱,窃取讯息,甚至还能散播用来感染其他Yahoo Mail用户的病毒。更多新闻
20款Android手机固件遭植木马,外包商偷播广告还强装App赚推荐费
俄罗斯防毒公司Doctor Web安全研究人员发现,部分Android系统装置的固件内,遭植入了一个名为Android.DownLoader.473.origin的木马程式。Doctor Web表示,目前已发现有20款手机遭感染,受感染装置的数量可能更多。使用者一打开手机时,该木马程式就会开始运作,来监控和搜集装置内的资料,甚至它还会在使用者执行其他应用程序时,插播网络广告,还禁止使用者移除广告。还会要求使用者安装推荐App,即使使用者删除这些App,还会自动安装到手机内。Doctor Web认为,手机固件的外包商为了增加收入,所以与骇客共同合作,借由这种方式植入广告跟下载应用程序搜集使用者资料来赚取推荐费和广告费。更多资料
支援Linux的首个沙盒版Tor Browser出炉
Tor Browser开发人员Yawning Angel释出了第一个基于沙盒(Sandbox)设计的Tor Browser浏览器,目前仍为α版的沙盒Tor Browser 0.0.2只支援Linux,且现在只能透过GitHub下载,官方版的二进制码要几天后才出炉,未来将陆续支援macOS与Windows。在沙盒中运作的Tor Browser只能存取有限资讯,同样也限制了攻击程式的行为能力,沙盒隔离了使用者的档案、真实的IP与MAC位址,让锁定Tor Browser攻击的恶意程式无法取得机密资讯,也不能辨识使用者身份。有别于Firefox只让特定程序在沙盒中运作,Angel则是让整个Tor Browser浏览器都受到沙盒的保护。更多新闻
英国NCA破获DDoS攻击服务骇客集团,发动攻击最低只要价4英镑
英国国家打击犯罪调查局(NCA)近日破获一个提供DDoS网络攻击服务的骇客集团(行动代号火神节),逮补12名网络罪犯。该集团利用名为Netspoof 的DDoS攻击程式,收取4~380英镑不等的租金,来对攻击目标发动DDoS攻击,受害者包括游戏业、政府机构、大专学院和网络公司等。NCA高级调查官Jo Goodall指出,购买这类程式代价不高,几乎每个人都可以付费来发动全球性规模的攻击,所以,逮补犯罪不会停止攻击,重点是要预防未来出现更多网络犯罪者。英国目前正重新启动#CyberChoices计划,教导12~15岁孩子的父母,避免小孩因知识不足而遭煽动,无意间参与了网络犯罪行为。更多资料



