
美国资安公司警告:钓鱼邮件附档97%都是勒索软件
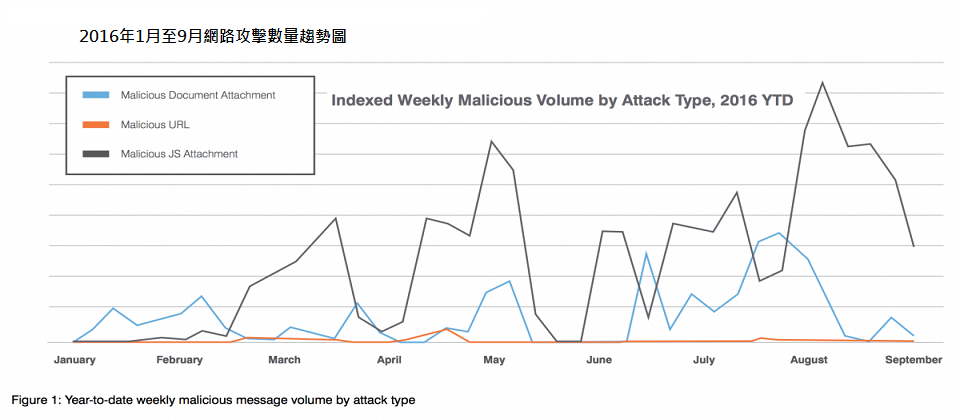
2016年1月至9月网络攻击数量趋势图
Proofpoint
美国资安公司Proofpoint释出第三季网络威胁报告指出,在第三季的网络威胁和网络攻击强度,都比前一季更加剧烈。勒索软件的形式和数量突破了过去的纪录,以及银行木马开始锁定特定银行系统,来更能够瞄准目标攻击。另外,行动装置,使用社群媒体。网络犯罪者开始朝向这两种技术,诱拐使用者下载恶意程式和骗取身份认证。
钓鱼邮件改用新附件格式夹带Locky勒索软件
根据报告显示,夹带恶意程式的电子邮件数量破历史新高,比上一季成长了68%。甚至,97%的恶意邮件附档都是勒索软件Locky,这个比例第二季成长了28%。Proofpoint警告,勒索软件Locky攻击者使用更多种新的档案附件格式,试图绕过传统防毒软件的侦测,例如像是JavaScript格式档案,一般民众不熟悉这类档案格式,因此往往能让骇客得逞,成功在民众电脑植入勒索软件来加密资料。
目前,勒索软件仍持续增加更多变种,不过,CryptXXX还是勒索软件的大宗。因为,勒索软件具有高度的破坏性,而且需要花很高的费用去解锁,所以一旦出现新的变种,要检测出来是什么勒索软件,处理的过程是非常困难。
社交工程成为商业窃盗最常用的网络钓鱼方式
银行和商业网络窃盗的案件层出不穷,网络犯罪者常以商业邮件诈骗(Business Email Compromise,BEC)的方式取得内部资料,专门攻击银行系统的木马程式,也越来越个人化和多样化。特别是,沉寂很久的Trojan Dridex木马,再度出现在大规模银行网络攻击中。
然而,该报告指出,这类商业邮件诈骗和网络钓鱼,通常不是利用恶意程式入侵来窃取内部资料,反而是大量透过社交工程(Social Engineering)与内部员工进行互动、或是假冒身份来得到内部系统的登入权限。报告提醒,用传统资讯安全工具检测社交工程钓鱼是非常困难的。
行动装置与社交媒体成为网络钓鱼主要攻击对象
现在人们依赖手机的程度远大PC,所以,网络攻击者也开始锁定行动装置发动网络攻击和网络钓鱼。根据Proofpoint报告指出,许多恶意程式会植入在假冒的游戏App、插件或是其他跟游戏相关的应用程序等。使用者不一定会从网络商店(如:App Store或Google Play)下载,可能会从任何一个网站下载,这表示使用者无法知道他们下载的应用程序是否安全。
行动装置的攻击套件和零时差漏洞攻击大多锁定Android和iOS两大行动OS。报告指出,多数行动装置内有10~20个有效的零时差漏洞,其中有30%恐造成严重的危害,例如允许攻击者在遭感染设备上执行恶意程式。除此之外,Proofpoint报告指出,自从第二季以来,社交媒体网络钓鱼的数量多了一倍,开始成为凭证钓鱼和金钱钓鱼攻击的滋生地,攻击者会透过网络钓鱼骗取使用者的账户凭证。
在企业的网络安全上,因为员工通常会在工作场所使用自己行动装置上网,而且社交媒体上的网络攻击,不是属于企业拥有的账户,导致大多数企业对于行动上网的威胁比较不重视,传统的网络安全工具也难以发现。



