
玩家要小心!含木马的PokemonGo现身
Pokemon Go
自Google独立的Niantic Labs及日本游戏机业者任天堂(Nintendo)在上周释出了支援Android及iOS平台的“精灵宝可梦”(Pokemon Go)游戏,结合使用者所熟悉的游戏人物与最新的扩增实境(AR)技术掀起热潮,不过,由于Pokemon Go目前只在美国、澳洲及新西兰推出,让骇客有机可趁,释出了内含木马的Pokemon Go程式,藉以掌控使用者的Android装置。
美国资安业者Proofpoint发现,Pokemon Go上市不到72小时,市场上便出现了修改过的Pokemon Go,骇客于程式中添增了知名的DroidJack远端存取工具,一旦使用者安装了已遭窜改的Pokemon Go,骇客便可自远端操控装置。
DroidJack可与远端的C&C服务器联系,以下载其他程式,或是回报装置内容,涵盖装置位置,或是简讯、电子邮件与浏览历史纪录等。
在Android装置上安装来自第三方的程式并不难,只要在设定中允许陌生来源的程式,即可自Google Play之外下载及安装程式。骇客相准了其他市场使用者想提前体验Pokemon Go的心态,透过第三方管道递送了夹带DroidJack的Pokemon Go。
而且,当启用被感染的Pokemon Go程式时,它的画面与官方版本如出一辙,使用者几乎无从辨别真伪,真假难辨(下图,来源:Proofpoint)。
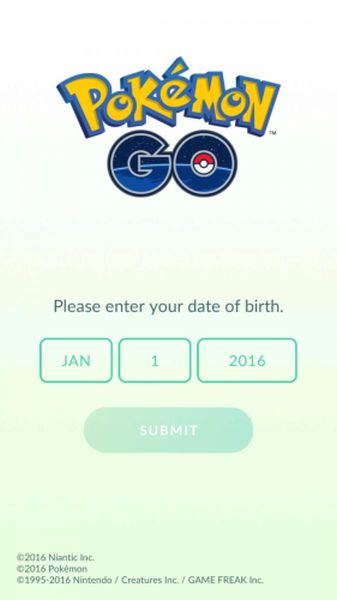
要辨别装置内的Pokemon Go是否受到DroidJack感染可检视Pokemon Go的程式权限设定,恶意版将拥有拨打电话、编辑简讯、录音、变更通讯录,以及读取书签及浏览纪录等功能。
Proofpoint提醒,即使能够取得最新程式也不代表你应该这样做,保障Android装置安全性的最佳办法就是只从合法的行动程式市集下载程式。



