
PC预载更新软件潜藏危机,五大品牌PC都可能遭中间人攻击
示意图,非特定厂商。
安全研究公司Duo Security发布安全研究报告,市售PC预载更新软件可能没有适当的安全机制而使用户遭致骇客或恶意软件入侵的风险,而且点名Dell、HP、Asus、宏碁、联想等知名品牌都可能遭到中间人攻击(man-in-the-middle, MITM)的风险。
Duo Security这份名为《开盒攻击:OEM更新软件的安全分析》的报告指出,市售电脑预载的各种软件,大部分都没什么用,可称为肿胀软件(bloatware),或称垃圾软件(crapware)或骗人软件(shovelware),因为他们会占用内存空间、拖慢系统速度。但这类软件最可怕的是会侵犯用户隐私并带来安全风险,像是联想电脑的Superfish及Dell的eDellRoot。
在本项报告中,研究人员针对主要品牌(OEM)包括Dell、HP、联想、以及华硕、宏碁的PC预载更新软件。发现每家OEM都有一个或一个以上的预装软件,连最干净的微软认证电脑系列(Signature Edition)都有OEM更新工具,成为比其他OEM软件更大的发布通路,然而却也带来广大风险。
报告指出,这些更新软件有各种不同目的和实作方式,安全程度高下不一。研究人员针对在TLS上传送、更新的manifest、manifest签章、以及验证码检验等4个面向来评估这些受测电脑的软件安全性(如下图)。结果显示,有的厂商连简单的TLS来验证更新软件完整性,或更新manifest内容的真实性,都没做到。
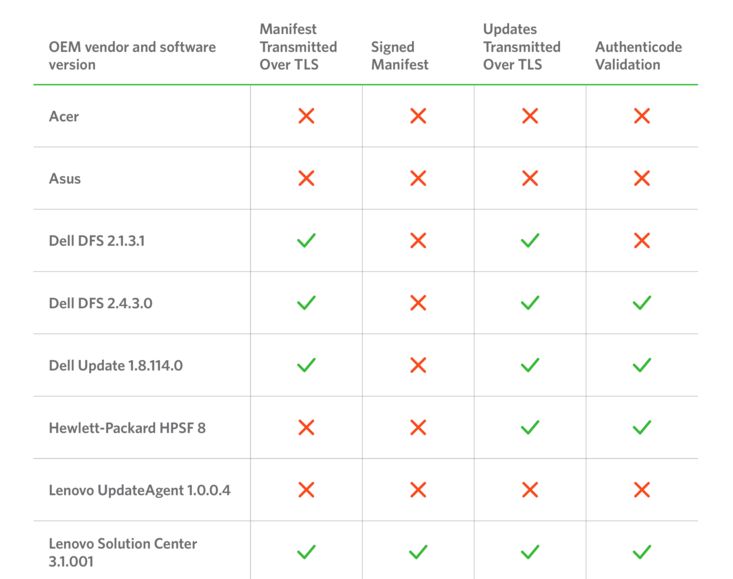
研究人员发现,联想的Solution Center 3.1.001四项具备,同时点名宏碁、华硕电脑,以及联想的UpdateAgent 1.0.0.4,四个面向表现皆墨。安全人员最后辨识出12项漏洞并通报厂商,HP、联想、宏碁Acer Care Center Live Update 10及华硕Asus Live Update系统,至少都发现一只高风险漏洞。另外,Dell的eDellRoot仍欠缺凭证安全验证。这意谓四家厂商电脑都可能招致中间人攻击,以系统管理员权限执行任意程式码。
其次,这些OEM软件和其他工具相关联,攻击面广,使骇客可以轻易透过其他工具入侵专属于更新软件的瑕疵。
安全人员表示,攻击这些软件的难度有如“如擦拭茶水间或植物花盆上的咖啡渍”一样简单,有的OEM产品不到10分钟就被攻陷。
Duo Security指出,有的厂商如联想及HP在安全通报机制上执行较彻底,然而有的厂商则是在通报三个月后仍然未修补漏洞。
四家厂商都未对此做出回应或评论。
研究人员建议PC用户最好移除系统上的第三方肿胀软件,因为消费者经常买了电脑后带进公司并接上公司网络,而IT管理员也应该将此纳入管理规范。此外,消费者也必须使用安全的密码、双因素验证及开启加密防护。
延伸阅读:



