
【资安周报第23期】关键基础建设受骇也应有总统级警报
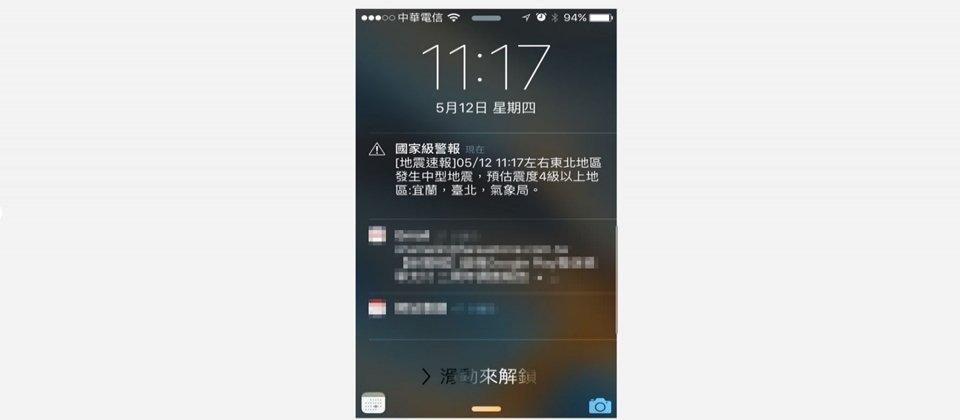
政府开始针对天灾地变或紧急避难发送警报,那未来对于关键基础建设遭骇的讯息,是否也应该纳入通报范围呢?
因为地震震个不停,宜兰震完花莲震,而上周大家挂在嘴边最热门的口头禅其实就是问,你的手机有没有收到国家级或总统级的地震速报呢?许多没有收到通报的民众,都忍不住幽幽地说一声“自己是认证过的国家级边缘人。”
这样的地震速报是透过建置系统广播服务(Cell Boardcasting System,CBS)发布讯息的公共预警系统(Public Warming System,PWS),不同于过去简讯一分钟只能通知2千人,现在这套系统可瞬间发讯息给连上同一基地台的1万人,像在日本也早有这类PWS系统。
虽然首次5级地震通知仍无法送达所有人,不过已证明的确有效,但除了既有的地震、海啸、核灾的“国家级警报”;台风、豪大雨、土石流等的“紧急警报”;以及避难处所、疫情提醒的“警讯通知”,是不是还可以纳入其他资讯的通知?
可思考将关键资讯建设受骇资讯,纳入政府灾害预警系统中
尤其是,现在网络攻击事件层出不穷,我们也好奇想问,如果政府或民间企业爆发的各种资安事件,例如,台湾发生类似韩国在2013年3月20日爆发黑暗首尔(Dark Seoul)的网络攻击事件,造成银行和电视台总计48,700台电脑,被植入恶意程式且同时间执行该恶意程式后,同时删除硬盘中的所有的系统和资料时,造成电视台中断报导、银行无法提款等,政府是否也可以在第一时间,提供相关的灾害警示讯息服务,让其他的同业以及受影响的民众,可以暂时安心呢?至少,民众会知道,我平常往来的银行,到底还能不能提款呢?
或者是,如果台湾的电厂也爆发类似去年耶诞节前夕,乌克兰电厂突然发生骇客植入木马程式,导致电厂发生停电事件时,是否也可以有类似的资讯发布平台或管道,让其他更多关键基础建设的业者,以及相关的通报机关和受到停电波及的民众等,都可以在第一时间接收到这样的警讯通知,让大家因为了解发生什么事情,反而更能平静的面对接下来的挑战呢?
但是在台湾,类似这样把资讯安全当成重要紧急事件通报,目前只有当政府内部机关遭受到资安攻击时,须依照规定尽快进行资安通报,一般多以电子邮件通报,只有少数更严重的第3、4级资安事件时,才会主动以简讯发送,而且只会通知主管机关,而非受影响的利害关系人。
可是,若是类似关键基础设施遭到骇客攻击入侵时,除了受骇机关的人员和长官,以及通知主管机关让其即时掌握情况之外,受到影响的民众,难道也不需要尽快知道吗?
其他像是波罗的海三小国中的爱沙尼亚,便曾经在2007年,遭到来源不明、大规模的DDoS(分散式阻断式)攻击,由于该国是欧洲推动电子化政府相当成功的国家,许多重要的服务很早就已经透过网络提供服务,当年,因为爱沙尼亚的骨干网络被瘫痪,有些服务根本无法连网,或者是连线品质不稳定导致无法提供应该有的服务,该国受到DDoS攻击的时间,前后大约一个月之久。
爱沙尼亚遭到网络攻击的过程中,当时是透过大众媒体传递相关的受骇资讯,但如果当时受骇单位包括电视台、广播电台呢?又该如何将相关的受骇情况,在第一时间传递给受到波及的民众知情呢?如果是现在台湾遭受到,类似这种国家级的DDoS大流量的攻击造成许多网络服务和系统瘫痪时,连电视台、网站都无法正常运作时,民众在不知情的情况下,又该是多惶恐呢?
或许,因着这样的地震灾情讯息发送测试之际,也让新政府有机会进一步思考,是否可以将这些与民众切身相关的关键基础建设的受骇资讯,主动传递给当地受影响的对象,像是,假设核电厂或电厂如果真的受骇时,是否应该第一时间主动将这样的灾害讯息传递给受波及民众呢?相信都是未来政府在设定国家灾害等级的资讯传递时,可以进一步思考的方向。
政府部门应该也要主动协助企业解决资安问题,日韩政府是典范
除了希望政府部门可以思考,是否主动把相关与民众相关的的受骇灾情,传递给受波及民众知情外,面对各种资安威胁,政府也必须意识到,包括台湾在内,有许多中小企业其实是无力处理这样的资安受骇议题。
但是,在网络无国界的前提下,各国所谓的资安防护水准往往取决于资安防护最弱的环节,也就像是木桶理论,一个木桶可以盛装的水量,往往和木桶最短的木板长度有关系。因此,要确保一个国家的网络环境是安全的,政府部门其实也必须将这些脆弱的资安环节,纳入整体资安防护的策略规划中。
以日本东京都为例,为了解决多数东京都内的中小企业,没有能力也没有经费解决所面临资安问题,以至于无法制定出适当的资安对策时,由东京都、警视厅(警察局)以及民间企业等,一起召开如何协助中小企业制定资安对策以及提供相关的网络支援会议。
在会议后,东京都政府决定,在今年4月底,于都内设置一个有5位娴熟网络攻击应对的资安技术人为,作为中小企业咨询网络资安的窗口。如果这些中小企业遭到任何网络攻击而无力解决时,就可以主动和这个提供中小企业咨询的窗口请求协助;如果连这五位技术人员都无法解决这些资安问题的话,相关案件就会转由警视厅的专门资安团队,协助解决相关的资安问题。
而韩国更早就意识到,政府相关部门必须要协助中小企业解决所面临到的资安问题,中小企业的网络环境是安全的,才能进一步确保国家整体网络环境也是安全的。
以韩国为例,早在十多年前,就已经打造一套118电话直播专线,只要民众或中小企业遭到任何网络攻击或资安威胁时,拿起电话播打118,就会有韩国电脑网络暨危机处理协调中心(KrCERT/CC)24小时值班的工作人员,在电话另一端,协助解决资安问题。
除的提供窗口之外,韩国政府做的更多,协同民间资安业者,一起提供各种资安监控服务,例如,KrCERT/CC针对韩国200万个网站,每4小时进行一次MCF(Malicious Code Finder )网站扫描服务,借由定期扫描网站的恶意程式和恶意连结,可以大幅减少相关资安风险,确保网络使用者在浏览网站时的安全性。
另外,许多网站也害怕被DDoS瘫痪网站服务,KrCERT/CC也和业者合作,提供免费的阻挡DDoS攻击流量含清洗流量的服务:DDoS Shelter System,提供免费阻挡DDoS的服务,确保业者的网站不会被骇客瘫痪。
甚至于,KrCERT/CC也和资安业者合作,针对政府和中小企业提供免费的网络防火墙计划:CASTLE,透过检查网络要求(Request)与回应(Response)封包的内容,可以分析该封包是否合乎安全规范,即时拦截骇客针对网站系统或利用各种应用程序漏洞所发动的攻击行为,除可以确保网站安全,并且保护后端数据库安全。
相较日韩政府都已经意识到,政府的确应该要出面协助没有能力自行解决各种资安威胁的中小企业,一个正视资安威胁并解决问题的管道。而台湾新 政府在观摩日韩政府针对中小企业提供的资安作为后,也可以思考,台湾政府到底可以帮忙这些弱势的中小企业们做什么,对于台湾整体网络安全是更有利的。
本周(5/8~5/14)重要资安事件回顾:
※ 中国知名ARM处理器业者被爆固件藏后门程式,可取得平板电脑管理员Root权限
※ 聪明还不够,IBM联手8所知名大学训练Watson网络安全认知能力
※ Google大爆26个Aruba产品资安问题,Aruba已紧急释出更新修补漏洞
※ 美国土安全部警告:骇客已对SAP旧漏洞展开攻击,至少36家企业受害
※ Adobe正在抢救Flash漏洞,最快今日发布安全性更新
※ Salesforce服务大当机近24小时,连CEO都上Twitter紧急道歉
※ 泰医学院逮6名考生以智慧眼镜与手表作弊,逾3千名考生得重考
※ Slack释出Sign in with Slack,让用户能以Slack账号登入第三方服务
※ Opera推出iOS版免费不限流量的Opera VPN,翻墙、防追踪更容易
※ 手机用户端安全修补太慢,FCC与FTC要手机/电信商说明白
※ 微软安全情报报告首度揭露云端安全防护,一天处理超过130亿次身份验证
※ Google修改VirusTotal病毒资料分享政策,资安业者不回馈就踢出去
※ “共享经济”下政府调阅资料谁最挺你?EFF:Uber与Lyft
※ Android是否侵犯Java API版权?Google、甲骨文将在法庭再次对决



