
Docker推出容器漏洞扫描工具正式版,7月底前提供免费试用
Docker
Docker日前宣布,Docker容器漏洞扫描工具Docker Security Scanning正式上市(GA),该工具的前身是Nautilus专案,用来详细分析Docker应用程序映像档的安全性,提供Docker Cloud私有云服务的储存库(Repository),以及官方云端应用代管服务Docker Hub的Docker映像档储存库风险管理服务。
Docker表示,Docker Cloud私有云用户在8月1日前可以免费试用Docker Security Scanning功能,另外,此服务也将会扩增支援Docker Data Center和Docker公共云服务。在试用期间,该功能会扫描用户Docker Cloud储存库中最新的3个标签,而用户也可以将旧标签设定为最更新的标签,以触发安全性发扫描。
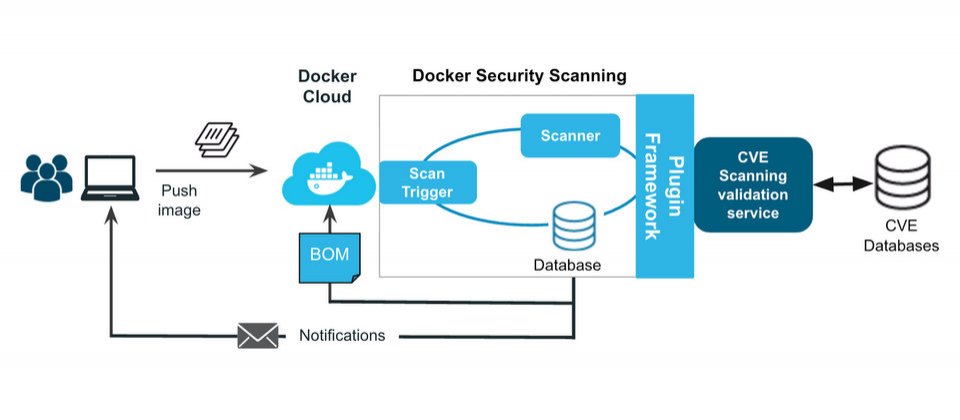
Docker容器漏洞扫描工具包含了扫描触发(Scan Trigger)服务、扫描器、数据库、附加元件框架,以及连接到CVE漏洞数据库的验证服务。当有容器映像档更新时,就会启动Docker容器漏洞扫描,且当CVE漏洞数据库更新时,容器漏洞扫描工具也会更新扫描结果。
而Docker容器漏洞扫描工具会在容器(Container)映像档部署前进行二进位制扫描,提供详细的物料清单(BOM),列出映像档中每一层的元件和封包资讯,如封包名称和版本编号等,并与CVE漏洞数据库交叉比对,当Docker容器漏洞扫描工具发现漏洞时,不仅可以指出有问题的封包名称外,还能明确回报封包的版本编号。
且Docker Security Scanning也会持续监控映像档中的漏洞讯息,当发现新漏洞时会发送通知警讯,而容器映像档元件的安全性档案在容器的发展生命周期的每个阶段都可以使用。Docker表示,这种方式降低了漏洞回报错误率,例如,先前回报的问题封包已修补,但没有更改封包版本编号。此外,还能防止有心人士重新命名并发布有问题的封包。
另外,Docker容器漏洞扫描工具支援Linux发行版本和Windows Server操作系统,而除了Docker有自家的容器漏洞扫描工具外,CoreOS、红帽(Red Hat)和容器安全服务商TwistLock也有推出容器漏洞扫描服务。



