
Google大爆26个Aruba产品资安问题,Aruba已紧急释出更新修补漏洞
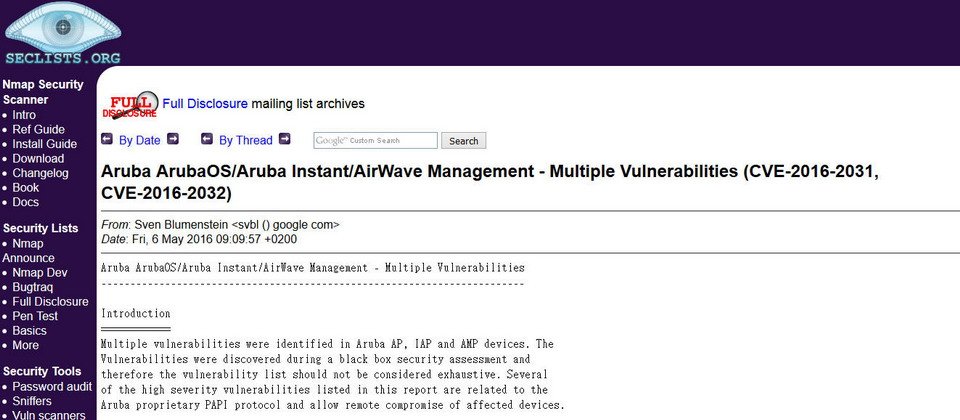
Google资安研究员Sven Blumenstein最近利用黑盒评估分析了Aruba产品后,总共发现有26个Aruba产品资安漏洞,范围从允许特定权限执行远端程式码的漏洞,乃至于有不安全的更新机制和凭证与私钥储存等。随后Aruba也释出软件更新并将这些漏洞正式通报为 CVE-2016-2031和CVE-2016-2032。
日前,网络厂商Aruba收到来自Google的通报指出,旗下产品存有数十个漏洞与安全瑕疵,其中还包括了一个来自无线网络设备核心操作系统ArubaOS的重大安全漏洞,将可能使得所有Aruba无线产品线都受到影响。Aruba则建议企业可依照其公布的Control ane Security Best Practices文件指示,来提高无线网络装置安全防护,并也发布更新修补其余漏洞。
Aruba无线网络产品存有OS协定漏洞
这总共26项被揭露的Aruba产品资安漏洞,其实是由一名Google资安研究员Sven Blumenstein最近利用黑盒评估分析了Aruba产品后发现的软件漏洞,范围从允许特定权限执行远端程式码的漏洞,乃至于有不安全的更新机制和凭证(Credential)与私钥储存等。随后Aruba也将这些漏洞正式通报为 CVE-2016-2031和CVE-2016-2032这2个漏洞编号。
Sven Blumenstein发现,Aruba无线网络产品会存在许多不安全风险的主因,大部分都是来自于ArubaOS PAPI协定漏洞造成的影响。PAPI是Aruba所开发的AP管理协定,可用来提供装置管理和控制功能,并使用在ArubaOS当中,ArubaOS则是做为Aruba所有无线网络设备的核心操作系统,因而只要有使用ArubaOS的Aruba无线网络产品都会受影响,且包含所有ArubaOS版本。
虽然在一般预设情况下,ArubaOS会使用PAPI内的互联网安全协定(Internet Protocol Security,IPsec),来提供控制层安全(Control Plane Security,CPsec)机制的防护。不过Aruba后来调查后也发现,PAPI协定至今仍含有许多尚未修补的安全瑕疵,包括了MD5讯息摘要未收取正确验证、还有较弱的PAPI加密协定保护,以及目前所有Aruba无线网络装置在进行讯息验证时,都还使用同个静态密钥(Static-Key)来取用讯息,因而导致资安风险升高。
另一项与AirWave管理平台有关的漏洞,则是来自于AirWave 8.0管理界面下的系统元件RabbitMQ,会不经意地跳脱防火墙规则,而使得骇客可以利用曝露至网络外的2个TCP 埠15672与55672,来实行窃听活动。至于Instant AP软件漏洞则是会在用户登入账户时,将凭证储存在浏览器历史记录,服务器Log文件或代理Log文件中,因而容易产生传输安全方面的疑虑。
Aruba表示,目前针对以上26个漏洞或安全瑕疵已释出软件更新,并建议企业客户将AirWave管理平台升到最新8.2或更高版本,而Instant AP则可升上4.1.3.0 或4.2.3.1版本。至于ArubaOS PAPI漏洞部分,Aruba则建议企业可依照其公布的Control Plane Security Best Practices文件,来进行无线网络装置安全的设定,接下来,Aruba也将强化PAPI的安全传输协定,如采用DTLS等。



