
Adobe正在抢救Flash漏洞,最快今日发布安全性更新
Adobe
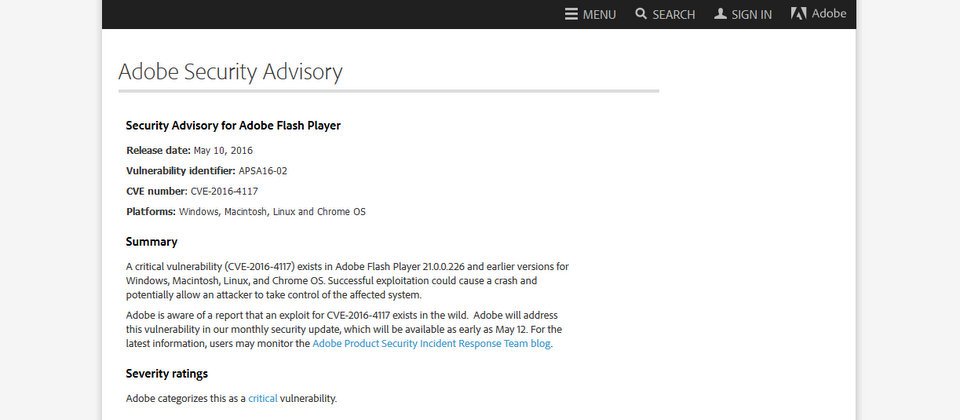
Adobe正在修补Flash的重大(Critical)漏洞,并表示最快在今日(5/12)释出安全性更新。另外,Adobe在本周也释出了Adobe Reader与Acrobat及ColdFusion的修补程式。
Adobe是由资安公司Fireeye的报告中发现存在于Flash的重大漏洞,此漏洞编码为CVE-2016-4117,出现在Windows、OS X、Linux及Chrome OS平台上的Adobe Flash Player 21.0.0.226及更早的版本,允许攻击者控制受影响的系统。
此外,Adobe也发布Adobe Reader与Acrobat和ColdFusion的安全性更新公告,一共修补了Adobe Reader与Acrobat的92个漏洞,其中大多数为重大等级漏洞,且将导致骇客得以远端执行任意程式码。
受影响的版本为Windows和OS X平台上的Adobe Reader与Acrobat,包含Acrobat DC和Reader DC 15.010.20060及更早的版本、Acrobat DC和Reader DC 15.006.30121及更早的版本,以及Acrobat XI和Reader XI 11.0.15及更早的版本。
同时,Adobe也释出ColdFusion的安全性更新程式,修补了3个漏洞,包含输入验证的跨站脚本程式漏洞、Apache Commons Collections函式库的Java反序列化漏洞,以及影响万用域名凭证(Wildcard Certificate)的主机名称(Host Name)验证漏洞。
而这些漏洞存在于ColdFusion(2016 release)2016.0.0、ColdFusion 11 Update 7、ColdFusion 10 Update 18及以下的版本,Adobe呼吁用户尽快更新Adobe Reader与Acrobat和ColdFusion至最新版本。



