
抓漏奖励成风潮,MIT鼓励师生协助强化网站安全
报价宝综合消息抓漏奖励成风潮,MIT鼓励师生协助强化网站安全
图片来源:
MIT
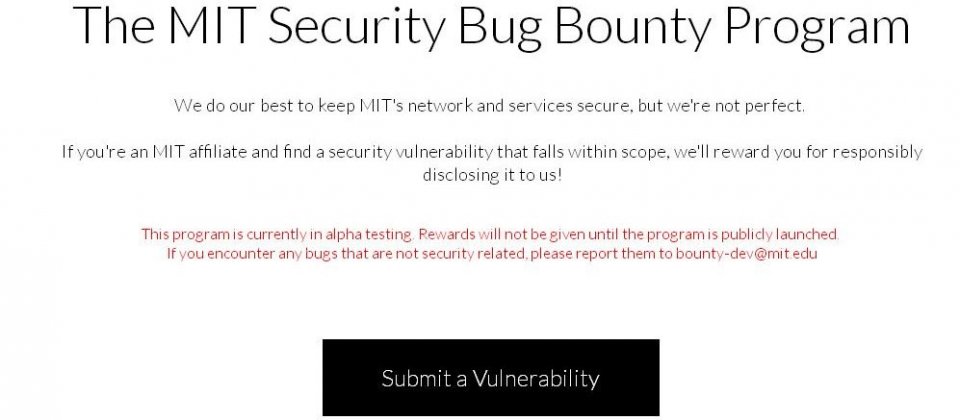
美国麻省理工学院(MIT)上周展开一项实验性的抓漏奖励计划MIT Bug Bounty,该计划除了用来改善MIT网站的安全外,还能鼓励学生研究及测试网络安全的极限,成为全球首批奖励骇客的学术机构之一。
只不过,目前MIT的抓漏奖励计划只限MIT附属机构的成员参加,包括校内的学生,而校友若要参与则必须提出申请,而且奖金是以TechCASH的形式颁发,TechCASH是可用于MIT校区内的预付卡,可用来购买餐点、书籍或咖啡等物品。
抓漏的范围则为MIT旗下4个所属网站,鼓励骇客找出远端攻击漏洞、资料隐码漏洞、授权规避或扩张漏洞、资料外泄漏洞、跨站指令码漏洞与跨站伪造请求漏洞等。
MIT还要求骇客在发现漏洞时不得尝试读取、写入或存取任何私人资料,也不得在校方修补前公开漏洞资讯,或是展开任何会破坏校方服务的测试,亦不得使用自动化扫描工具。
在Google、Facebook及微软等科技业者身先士卒之后,其他产业也纷纷跟进推出抓漏奖励计划,以强化产品或服务的安全性,例如美国国防部与共乘服务Uber都在今年3月发表相关计划。



