
中了加密勒赎软件Petya别紧张,专家释出破解方法
Malwarebytes Labs
名为Petya的硬盘加密勒赎软件在肆虐两周后,有高手制作出解密工具并在网络上公开释出。
这只勒赎软件三月底开始流传而声名大噪。受害者接到冒充面试者寄来的履历,在不疑有他情况下下载并开启后数秒即出现Windows蓝色死亡屏幕而当机。等电脑重新开机后,电脑开始貌似Windows磁盘检查的过程,实际上是Petya正在加密主开机档(master boot file),导致硬盘无法使用。
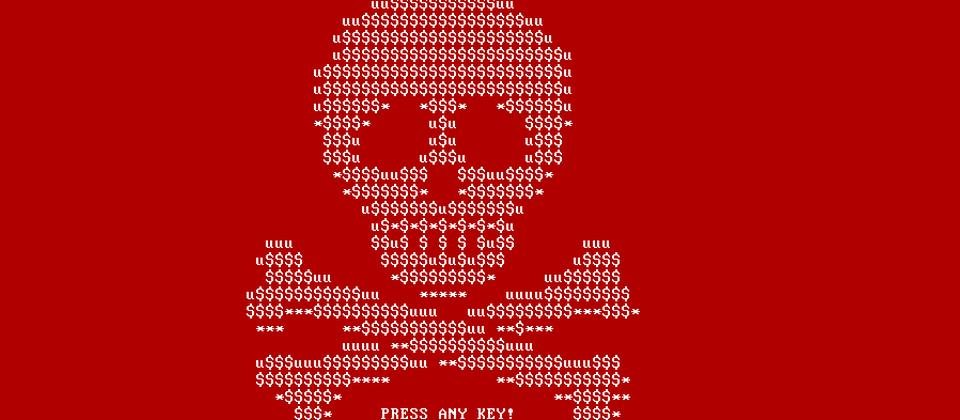
接着受害者会看到一个红色为底的白色骷髅头像(如上图),按下按键后出现讯息告知用户档案遭到加密,要求付款以取得硬盘解密金钥。如果受害者延迟不付款,一周内赎金就会加倍。
不过所幸有侠义的高手相助。网络上一名为@leostone的专家制作了一项工具并在网络上释出,宣称能产生Petya要求解密主开机档的金钥密码,取回被加密的硬盘,“而且不用支付赎金”。
#petya #ransomware #defeated
Get your disks back here: https://t.co/vXH2ny6jdk— leostone (@leo_and_stone) 2016年4月9日
Please use https://t.co/1glP5A1Wto
if https://t.co/vXH2ny6jdk is not available— leostone (@leo_and_stone) 2016年4月11日
根据DIY电脑论坛bleepingcomputer网页指出,使用这个密码产生器前,必须将感染电脑的启动磁盘取出,连到另一台干净的电脑,然后依网页指示从被加密的硬盘中捞出资料,包括位于sector 55 (0x37h) offset 0(0x0)的512 bytes资料,以及在sector 54 (0x36) offset: 33 (0x21)的8 bytes nonce。这些资料必须转成Base64编码,然后输入该作者设立的网页程式(https://petya-pay-no-ransom.herokuapp.com/或https://petya-pay-no-ransom-mirror1.herokuapp.com/)中取得密码。
然而一般人可能无法执行上述动作,为此,另一名高手Fabian Wosar又制作了可简单捞取资料的工具供下载。不过受害者还是需要把被加密的硬盘取出再连到正常运作的Windows电脑。网页也建议可使用USB硬盘外接盒将硬盘接上电脑。
加密勒赎软件已成近年最猖獗的电脑界祸患之一,从Mac OS、Windows和Linux几乎无一幸免。安全界也开始设法提供解药,例如安全公司Bitdefender不久前才释出可预防目前主要勒索软件包括Locky、TeslaCrypt与CTB-Locker的工具。



