
【资安周报第17期】张善政与林全会面什么都能谈,但期盼资安是两人会谈的重点项目之一
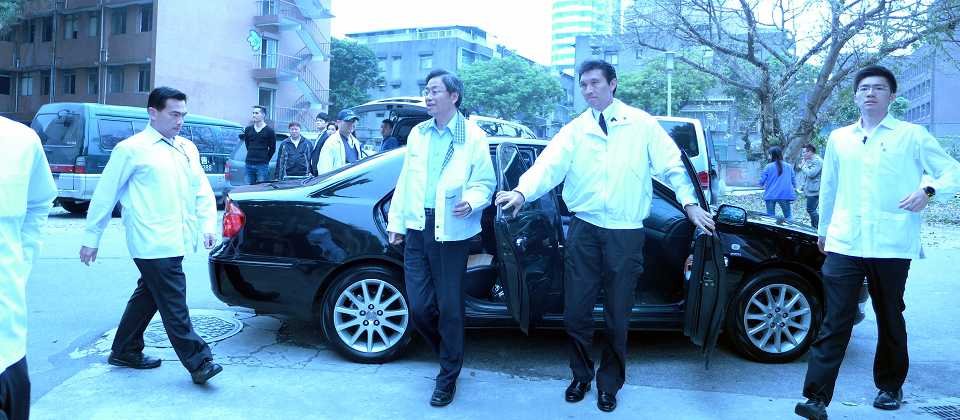
行政院院长张善政预计在4月8日和准阁揆林全见面,双方什么都能谈,但希望资安是双方会谈的重点项目之一。
iThome
现任行政院院长张善政预计在4月8日下午三点,和准行政院院长林全在行政院碰面,两人将广泛交换意见。张善政表示,关于会谈的议题没有设限,且会针对马政府既有的政策优劣好坏做深度交接;不过,林全则认为,只有谈过去的政绩没有意义,因为有些马政府的政策并不是未来新政府的施政方针,要谈深度交接是没有必要的。
但是,不论未来两位阁揆会谈的内容到底谈些什么,可以料想到,林全想要跟张善政谈论的内容,大致也可以从准总统蔡英文先前推出的政策白皮书着手。其中,我们特别关注的资讯安全议题,在蔡英文的政策白皮书中,则列为“五大创新研发计划之四:振兴国防产业政策”。
蔡英文曾表示,国防不只是国家安全议题,它更是国家一项重要的策略产业;要借由发展国防,来提升台湾的产业竞争力。因此,也针对国防产业发展的方向,她提出三个政策重心,其中一个便是:以台北、新竹为基地的资安产业。
蔡英文强调,除了会推动“资通电军”个别军种的成军(媒体称之为第四军种),也会由国防部投入足够的预算,提升整体国军的资安能力,以军用需求来扩大国内资安市场的规模,支持本土的资安产业投入研发工作。在政策白皮书中也指出,军用等级的资安技术有了研发成果,可以再转回民用,就能够拉大台湾资安产业在全球市场的技术优势。
面对新政府将资安列为国防产业的一环,凸显新政府的确已经意识到“资安等于国安”,也承诺要打造一个足以对抗国家级骇客攻击的资通电军,捍卫台湾数位国土的安全。这对于全球APT(先进持续性威胁)攻击重灾区的台湾而言,的确是一项正面的消息。
不过,在林全内阁以改善台湾经济问题为前提的人事布局下,除了可以想见的科技政委(据传言,可能是某资安圈业界人士出任)和科技部长(依法为国家资安科技中心的督导机关),以及依照现行行政院的规定,行政院副院长也将兼任资通安全会报召集人等三人,依照其督导的部会以及相关的职权内容,会直接或间接与科技和资安内容有关外,其余阁员任命依照相关的职权内容,都与各自的部会专业和个人专长有关,资讯科技以及资讯安全的专业能力,很难在上述三人之外看到。
也因此,张善政和林全未来在进行相关的交接会谈时,张善政是否可以先将台湾的资安现况威胁严重程度,以及既有的资安防护体系与相关的人力配置与资安投资等等,都先摊开来说,让未来的林全内阁在上任后,可以更即时的全盘掌握台湾的资安威胁现况,则是我们对于两位阁揆会谈时的期待之一。
从了解主责资安的组织,作为新政府资安盘点第一步
以既有的政府体制来看,新政府上任后,应该会接触到六个种类的机关单位,是负责执行和资安相关的工作,而如果能如实盘点这些组织单位的职掌和实力,也就是开始新政府资安盘点的第一步。
第一个单位就是负责资安政策决策行政院资通安全会报;第二个,则是负责资安幕僚单位、隶属行政院的资通安全办公室(简称资安办),主要工作包括:责资安政策规划研拟,及执行资安会报交办的任务,协调各部会执行并落实相关资安政策。
第三个是负责资安政策监督与执行的科技部;第四个则是之前遭到学者与立委质疑,甚至由时代力量与民进党团联手提案废止,目前进入朝野协商期的国家资通安全科技中心(简称资安科技中心),则是目前相关的资安技术幕僚与支援,依照张善政任内规划的“国家资安二线监控机制”,资安科技中心也从原本第一线协助各政府机关处理资安事件,转型成进行资安事件分析的第二线监控机构。
除了上述这些行政部门之外,还有第五个负责资安相关的单位,就是在2014年6月开始代管,到2014年8月正式由行政法人中山科学院(简称中科院)负责承接并于2015年4月正式维运的资安计划:TWCERT/CC (台湾电脑网络危机处理暨协调中心),主要的任务是负责通报政府以外的所有民间与个人遭遇的资安事件,并持续扮演国际通报的角色。而维运这个TWCERT/CC专案的中科院,则在蔡英文的振兴国防产业政策中,扮演相当重要国防科技研发的角色。
台湾虽有8个CERT组织,许多部会也都会成立负责通报的资安危机处理小组(CERT),连先前饱受争议的资安技术中心,也都维运TWNCERT许多年。虽然可以成立很多CERT,但是国际上,每个国家只有一个CERT会扮演协调中心(CC)角色的单位,这个角色的关键之处在于,必须将所获得的资安情资,协同政府与民间机构,一起合作解决所面临到的资安问题。
只不过,TWCERT/CC中间曾经荒废许多年,中科院开始代管时,看得出来,也只是试着做做看,直到行政院给了TWCERT相关的资安预算后,TWCERT的维运才开始越来越稳定,也慢慢做出一点成绩。
随着政府关键基础建设(CIP)以及关键基础资讯建设(CIIP)连网比例越来越高,这其中,有一些关键基础建设是由政府机关控管,但这也有一些则是属于民间机构,政府必须透过主管机关才有控管这些民间组织的权力,加上有越来越多的骇客,纷纷锁定这些关键基础建设中的工控系统(SCADA)作为发动攻击的目标,也使得,维护关键基础建设安全性成为资通安全科技中心和TWCERT的共同目标之一。
最近的案例就是,在2015年耶诞节前夕发生的乌克兰大停电事件,其实就是骇客攻击乌克兰电厂造成的资安事件,甚至,有趋势科技的资安研究员进一步发现,骇客也接着攻击乌克兰铁路公司。
因此,不论是负责政府资安事件通报与分析的资通安全科技中心,或者是要肩负起民间机构通报协调角色的TWCERT,对于关键基础建设的资讯安全维护,都无法掉以轻心。
另外,第六个则是由国家高速网络中心负责维运的、台湾第一个协助解决国际资安事件通报的国际资安事件处理小组TWCSIRT(台湾电脑安全事件应变中心),这个单位的工作就和协助解决企业资安事件解决小组(IR)一样,除了会汇整国际资安事件通报外,共重要的是,会提供进一步的资安事件紧急应变处理等支援。
不过,其他许多国家在设置这类资安组织时,经常会以国家名称的CERT同时兼任该国资安情报协调中心CERT/CC,作为主要接收和协调资安通报的单位,其余产业设置多以解决资安事件的CSIRT为主,但台湾情况刚好相反,广设许多负责通报的CERT,却少有协助事件处理的CSIRT。以中国为例,CNCERT/CC是主要的国际与政府间的资安通报与协调窗口,其下则有各种的CSIRT单位,例如:主要互联网域名注册商应急小组和互联网IDC应急小组等。
新政府在掌握有哪些单位是直接或间接执行资安相关任务的组织后,就可以进一步了解相关业务范围与资安实力,清楚彼此的能力与强弱后,才能够进一步做深度整合,成为新政府资安防护的第一道资安防护网。
政府应该主动推出资安管理法,让民间业者成为国家资安防护网一部分
盘点完负责政府与民间资安政策规划、执行、通报与应变、处理的相关组织后,对于新国会积极要求要通过的“资通安全管理法”以及“资讯基本法”,新政府也应该列为除了财经政策之外,优先提出的行政院法案之一。
“有资安才有国安”的情况下,国家的资安防线除了政府机关外,民间的配合往往是这道资安防护网是否会崩解的重要关键,尤其,台湾又不像韩国,不仅透过法令规定民间企业应该有的权力义务,政府部门也主动推出更多的资安服务,确保民间企业的网络安全。
最显著的案例是,韩国政府就以法令规范,要求企业都必须定期做渗透测试,随着法规遵循而来的,就是韩国蓬勃发展的的资安产业。另外一方面,政府也扮演更主动积极的角色,希望可以协助民间企业因应各种资安威胁,像是,韩国资讯安全部(KISA),其下掌管全球规模最大的KrCERT/CC,不仅早在十多年前便打造一套电话直播118的电话专线服务,只要民众或中小企业遭受到任何网络攻击时,电话直播118,就会有24小时值班的工作人员,协助解决资安问题;
其他,像是联手资安业者,针对韩国200万个网站,每4小时进行一次网站恶意程式扫描服务(Malicious Code Finder);提供遭到DDoS攻击的网站,免费的阻挡DDoS攻击流量含清洗流量服务:DDoS Shelter System;也针对政府和中小企业提供免费的网络防火墙计划:CASTLE,透过检查网络要求(Request)与回应(Response)封包的内容,可以即时拦截骇客针对网站系统或利用各种应用程序漏洞所发动的攻击行为,确保网站安全并保护后端数据库安全。
台湾因为没有法源可以要求民间业者配合政府做相关的资安政策配合,在不具有任何强制性时,民间企业多会基于成本考量而不愿意主动配合相关的资安盘点或检查。假使,可以透过法令的规范,要求民间业者强化资安防护,也同样可以透过法令规范,让政府相关的资安事件通报和处理的部门,可以扮演更主动积极的角色时,台湾的整体资安发展才可能往前迈进一大步。
本周(3/27~4/2)重要资安事件回顾:
※MIT研发免密码保护的新Wi-Fi技术,靠定位确保合法的使用者
※ 开放源码购物车程式Zen Cart爆逾50个XSS漏洞,用户快更新
※ 微软:去年下半年各国政府要求调阅用户资料案件增11% ,台湾提出434件请求
※ 政府资安第二防线国家资安科技中心挂牌前夕,立委29日将提案废止引发热切讨论



