
台湾最盛大的资讯安全大会,报名人数超过3,500人
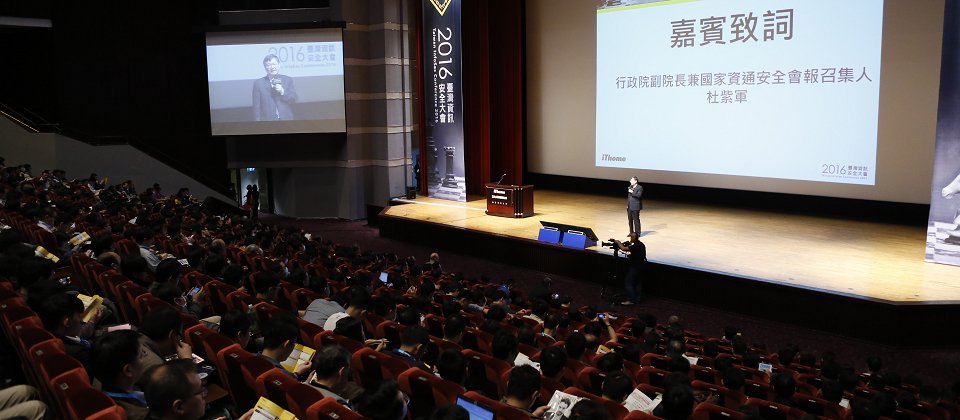
2016年台湾资讯安全大会现场报名人数超过3,500人,是台湾规模最大的资安盛会,与会人士甚至比拟亚洲RSA大会。
iThome
台湾规模最大的资安盛会“2016 年台湾资讯安全大会”于3月7日、3月8日,在台北国际会议中心(TICC)举办,报名人数超过3,500人,比去年第一届举办时,人数更增加1千多人。也有多位与会来宾表示,台湾资讯安全大会已经是亚洲颇具规模的资安会议,甚至不逊色于在新加坡举办的亚洲RSA资安会议。
此次邀请行政院副院长兼资通安全会报召集人杜紫军莅临“2016年台湾资讯安全大会”开场致词,现任行政院院长张善政在去年担任副院长时,正式对外宣布资安政策2.0政策走向,迄今已经小有成果。具体而言,去年六月重新核定资安责任等级,扩大A级和B级单位的数量外,从原先363个,到后来则增加为695个,并要求各单位依照资安等级应办事项编列资安预算,至少超过8亿元,若合并其他资安项目,金额将只会更高。
若依照行政院资安会报的资料显示,资安预算在整体IT预算的比例也有逐年提升的现象,2013年资安预算占整体IT预算4.38%,近期刚出炉的2014年资安预算占整体IT预算比例更提升到5.56%,未来,2015年资安预算的占比也会更高。
行政院副院长兼资通安全会报召集人杜紫军表示,再去年重新核定各机关资安责任等级后,也编列乡对应的预算,资安预算今年至少编列8亿元以上。
前美国国家地理空间情报局资讯安全长Lance Dubsky则以“面对现代网络攻击—资讯安全长(CISO)的2016致胜关键”为题发表演说。他表示,这么多人齐聚一堂,一起讨论台湾当前所面对的资安问题,是一件非常有意义的事,因为台湾面对相当严峻的资安威胁,根据FireEye近6个月的调查,台湾是遭受网络攻击最多的国家。
Lance Dubsky表示,许多常用的线上服务陆续成为骇客用来入侵的管道,加上企业和政府部门未能强化隐私机敏资料的安全保护,也使得近年来资料外泄事件频传,甚至伴随着物联网(IoT)、行动装置App带来的种种创新,也让骇客可利用的入侵管道和手法变化莫测。因此,他认为,企业在资安防御上也得要跟着进化,做到灵活弹性部署,甚至变成智慧化,才能因应骇客不断更新的攻击手法。
他也在台湾资安大会发表最新威胁报告M-Trends 2016,全球企业从骇客入侵到企业发现的时间差已经缩短到146天,远比过去企业遭骇时,得花上一、两年时间才发现,现在已经改善许多。但另一角度来看,企业仍有146天,将近5个月的时间,随时暴露在机密遭窃的高风险中。
前美国国家地理空间情报局资讯安全长Lance Dubsky表示,全球企业至少有146天,不知道已经被骇客入侵了。形同有5个月的空窗期可以让骇客为所欲为。
在3月7日上午的演讲中,也针对近年来许多新兴的科技带来的资安威胁进一步阐述。趋势科技全球核心技术部资深协理张裕敏则以近期热门的无人机,说明可能对使用者带来的资安威胁。
例如,无人机透过卫星进行GPS定位,但是GPS定位是超过十年的老技术也没有加密,如果无人机没有搭配良好的软件和硬件,骇客就可以透过伪造的GPS讯号,让无人机降落在骇客设定的降落点;当然,骇客也可以把自己的无人机升空后,直接的对其他在空中飞行的无人机下达“Following Me”(跟着我)指令,让无人机机队乖乖跟着骇客回家。
另外,张裕敏也提醒,行动装置、智慧家电及物联网越来越普及,也带来很多意想不到的风险,手机充电插座可能就是窃取使用者个资的管道,智慧家庭和物联网装置,也很容易成为骇客入侵的管道。
趋势科技全球核心技术部资深协理张裕敏表示,包括无人机、智慧家庭和物联网在内的新兴科技,都将对企业带来严重的资安威胁。
在3月8日的台湾资讯安全大会,首先由台湾BSI英国标准协会总经理蒲树盛开场,透过解读世界经济论坛的风险分析,现在科技风险已不亚于经济风险。
台湾BSI英国标准协会总经理蒲树盛表示,目前科技风险对世界带来的影响,已经超过经济风险。
TWCERT/CC台湾电脑网络危机处理暨协调中心顾问詹子铭也登台分享近期转型过程,今年最重要的任务是要联系民间企业的资安情资流通和通报,他表示,TWCERT要更积极扮演台湾资安协调平台的角色。
TWCERT/CC台湾电脑网络危机处理暨协调中心顾问詹子铭表示,历经一年的转型,今年将努力扮演资安协调平台的角色。
趋势科技前瞻威胁研究团队之资深威胁研究员Kyle Wilhoit表示,近日趋势所做的研究报指出,个人资料流出的最大管道来自组织内部流出(Inside Leak),所占比例高达44.2%。第二名是骇客攻击或是恶意软件,第三名则是来自可携带式装置。他也说,骇客也成了生意人,上网兜售假信用卡服务还挂保证,无法成功盗刷竟然还能退回买假卡的钱,这也表示,骇客产业化后的威胁将会越来越大。
趋势科技前瞻威胁研究团队之资深威胁研究员Kyle Wilhoit表示,骇客也是生意人,无法成功盗刷竟然还能退回买假卡的钱。
Palo Alto Unit 42的主要任务为确认资安攻击者握有的资源、攻击动机及策略。Palo Alto Unit 42资深威胁研究员表示Vicky Ray揭露,除了制造业的产品设计原型可能遭恶意人士窃取外,金融业所持有的隐私资料,也暴露在同样的风险中。
Palo Alto Unit 42资深威胁研究员表示Vicky Ray揭露,制造业的设计图是被骇客锁定窃取的重要项目。
“谁说台湾没有天然资源,台湾最大的天然资源就是病毒样本。”Verint威瑞特资安长丛培侃剖析骇客攻击手法,也揭露台湾APT专家和以色列情报框架技术结合,造自动化协作调查平台,并提出新一代资安防御产品应具备哪些特色。
Verint威瑞特资安长丛培侃表示,恶意程式是台湾最针对的天然资源。
根据赛门铁克技术长暨亚太暨日本地区顾问、产品与服务事业群副总裁Michael Counsel多年观察经验,他认为将产品交付至市场的速度是企业所最关心的议题,但是“却少有人从一开始就将资安问题列入产品创意发想的考量。”另外他也表示,过去应用程序多半部署在内部,但是随着公有云服务兴起,将应用程序部署在外部所面临的风险,将会比过去部署在企业内部时还要更多。
赛门铁克技术长暨亚太暨日本地区顾问、产品与服务事业群副总裁Michael Counsel表示,所有的产品从设计发想之初,就应该将资讯安全纳入产品的设计考量之中。
“面对Fintech,最危险的不是银行,而是保险、证券......”台湾BSI英国标准协会总经理蒲树盛解读世界经济论坛报告,分析6大Fintech领域、11项金融创新,并提出六大观点,包括平台化、资料集中和资产微型化等创新商业模式,将带来最大冲击。
台湾BSI英国标准协会总经理蒲树盛认为,面对Fintech,最危险的不是银行,而是保险、证券等业者。
“9成台湾的银行业者都在使用的简讯OTP交易验证方式,低成本又方便,却早已经暴露在被骇风险中。”专作身份验证的iDGate盖特资讯首席执行官向可喜指出现有金融服务的资安风险,还剖析三大支付技术比较,目前Token普及率最高,而TSM成本最高。他也说,目前该公司合作的对像不只包括台湾中国信托、新光等银行,iDGate也已经和香港的银行合作,是第一个受国际金融机构认可的台湾Fintech新创公司。
iDGate盖特资讯首席执行官向可喜表示,虽然台湾有9成银行都在用简讯OTP,却都面临资安风险。
Token是什么?是一组用来取代信用卡号的16个数字的代码,包括Apple Pay、Android Pay、三星Pay都已经采用,要让手机、商店、收单行都没办法取得你的真正卡号。Visa台湾总经理麻少华也完整地剖析支付领域,针对不同支付技术、各家厂牌支付服务优劣进行比较。
Visa台湾总经理麻少华表示,有越来越多行动支付业者选择用Token隐匿信用卡卡号资讯。
主办单位iThome表示,去年台湾资讯安全大会以超过2千人的规模登场,已经创下台湾资讯安全研讨会的记录,让国内外都看见台湾对资讯安全的高度重视;今年主办单位再接再厉,准备了更丰富的内容,来自各界的参与也更踊跃,报名人数更是一举突破3千5百人,刷新台湾资讯安全的新记录。这不仅是让台湾资讯安全大会成为全球瞩目的焦点,也再度向国际彰显台湾充沛的资安能量。
iThome总编辑吴其勋表示,2016台湾资讯安全大会的内容,不论是质与量都有很大的提升。在议程内容方面,今年除了探讨资安4大面向的技术议题:IT基础建设安全、互联网安全、行动装置安全与资料安全,更首度规划5场资安专业论坛,更进一步探讨重大资安新兴趋势及产业专属议题,包括:新兴安全威胁论坛、安全情资论坛、金融科技安全论坛、云端安全论坛及数位政府安全论坛。
今年台湾资讯安全大会也端出最坚强的演讲阵容,超过60位来自国内外的资安专家,涵盖全球与台湾知名资安公司的技术专家、台湾顶尖的资安研究员、产业界的资安领头羊、资安政策主管机关等等。此外,2016台湾资讯安全大会更扩大与世界知名的台湾骇客年会HITCON合作,从白帽骇客的角度,带来精彩的HITCON专属议程。
2016年台湾资讯安全大会现场报名人数超过3,500人,是台湾规模最大的资安盛会,与会人士认为,已经可以比美在新加坡举办的亚洲RSA资安会议。



