
【资安周报第13期】因为产品资安漏洞而对企业带来风险,下一波锁定鼎新电脑
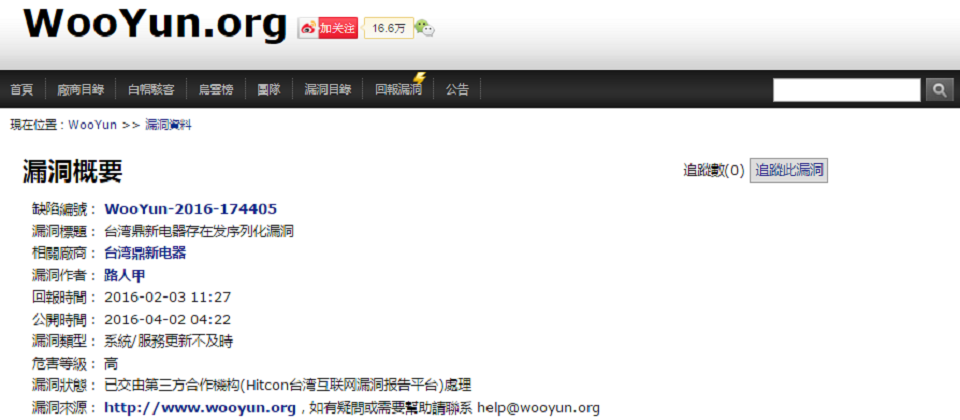
中国漏洞通报平台乌云从去年3月开始迄今,陆续通报许多因为使用鼎新电脑企业签核产品EasyFlow GP有Java反序列化漏洞,而面临骇客入侵的风险。
企业要面临的资安问题越来越复杂,不仅自己要周全自家系统的安全性,现在,连合作或提供服务的厂商及产品,企业也必须要关注相关服务或产品的安全性,否则,厂商的漏洞就等于是骇客入侵企业的漏洞一般。
这也可以从日前,日盛证券使用第三方提供权证资讯服务业者,因其产品有SQL Injection(隐码攻击)的漏洞,也使得日盛证券被中国漏洞平台乌云通报,有数亿笔资料外泄。后来,日盛证券虽然澄清受骇的范围是第三方厂商提供的服务,而且没有任何日盛证券使用者的机敏个资在内,但这么一个惊吓,对于日盛证券以及其他使用相同权证资讯服务的证券业者而言,都具有极大的杀伤力。
不过,除了日盛证券和其他因为使用同一间权证资讯服务、但尚未被通报的证券服务业者外,是不是还有其他企业也同样面临使用第三方厂商的产品,因为具有尚未修补的漏洞,导致企业面临严重的资安问题呢?
答案是“有的”!根据乌云在今年2月3日回报,预计在4月2日公开的漏洞资讯,就是鼎新电脑存在一个反序列化漏洞。若进一步搜寻与鼎新电脑相关的漏洞,且是具有Java反序列化漏洞(Deserialization)的产品,可以参考乌云在2015年12月22日回报,并于今年2月7日公开的漏洞概要可以发现,这个有高资安漏洞的产品就是与鼎新电脑ERP整合度高的签核流程系统EasyFlow GP。
换句话说,也就是有许多使用鼎新电脑签核流程产品EasyFlow GP的企业,极有可能因为使用的签核流程产品本身具有Java反序列化漏洞,反而成为企业的资安缺口。
Java反序列化漏洞带来的风险,骇客可以远端遥控执行
而所谓的序列化,是指资料结构的转换,或可说是将物件(Object)转换成方便储存的特定格式资料的过程,以存放在数据库、文件或硬盘中,便于在不同台电脑中相互传递;而反序列化指的就是相反将特定格式资料转换成物件的过程。
根据中国资安研究公司长亭科技部落格所写的内容显示,包括WebLogic、WebSphere、JBoss、Jenkins、OpenNMS这些Java应用和中介程式,都存在Java反序列化漏洞。这个反序列化漏洞对企业带来的风险,就是骇客可以利用这个漏洞,进行远端遥控,并执行植入的恶意程式。
如果从乌云在2月7日对外揭露的讯息可以发现,鼎新电脑签核流程产品EasyFlow GP所面临的反序列化漏洞,对企业所带来的风险包括:骇客可以做到执行任何一项指令外,也可以任意添加管理员账号,同样会影响其他台主机的安全性,并可以让服务器取得执行系统指令权限(getshell)等等。
进一步观察鼎新电脑的Java反序列化风险,早在2015年3月22日就有中国网友通报鼎新电脑面临的Java反序列化漏洞,相关细节在同年6月24日公开后,即便乌云有遮罩部分关键资讯,但还是有相关的漏洞细节外流。在2015年下半年,就陆陆续续有一些企业因为使用鼎新电脑的签核流程产品EasyFlow GP而面临该漏洞,而被乌云通报,而在今年过年后,企业因为使用鼎新电脑签核产品而被乌云通报的数量大增,甚至超过10家相关企业被通报。
由于乌云已经将鼎新电脑签核产品的漏洞细节对外公开,连带也促成许多中国的白帽骇客,积极透过相关的漏洞细节,找出其他使用鼎新电脑签核产品的企业所面临的资安风险,这些白帽骇客也借此累积在乌云网站的积分。
企业因为没有继续签订维护合约,难以进行产品安全性更新
因为企业签核流程产品为了便利企业主管使用,即便人在外地也可以进行相关的内部签核,所以,多半会将签核流程的产品放在外网。而鼎新电脑企业签核流程产品EasyFlow GP已经可以和该公司提供的入口网站EIP、ERP(企业资源规划)系统、CRM(客户关系管理)系统、BI(商业智慧)和文件管理等不同产品做进一步的整合,也可以让企业的内部签核流程更为顺畅。
不过,这个Java反序列化漏洞是属于中介层的漏洞,厂商通常不会说更新就更新,加上,对企业用户而言,如果没有跟鼎新电脑签订维护合约,鼎新电脑也不会主动更新客户的签核系统的漏洞,甚至,也担心冒然更新,企业使用包括鼎新电脑ERP系统在内,都可能因为类似的漏洞,而面临骇客进入内网的风险。
更令人忧心的是,许多企业因为将这个企业签核产品放在公司的外网,本身面临的资安风险就已经比放在内网的其他产品高,加上,鼎新电脑在协助许多企业规划导入该产品前,往往也都没有关注到应该有的外网安全与建议补强相关的资安防御措施,伴随着中介层因为没有安全更新,而成为压垮企业资安最后一根稻草。
根据有经验的鼎新电脑系统使用者表示,将近9成9以上的企业,在安装鼎新电脑的产品时,都会接受“建议”,将系统安装在没有其他非鼎新电脑产品的干净主机上;鼎新电脑业者也会提醒企业用户,不要在该台主机上安装其他系统,以免影响产品效能等等。也因为安装鼎新电脑企业签核产品的主机相对单纯,一旦有资安漏洞,让骇客可以骇入公司内网、取得服务器控制权限的话,就与鼎新电脑产品的安全性脱离不了关系。
不过,该名使用者也指出,以目前台湾企业用户的习惯,除了在产品安装初期,会因为有系统客制化或者是初期的合约规定,会有购买相关的软件维护合约外,多数企业目前不论是ERP产品或者是企业签核等产品,都处于没有维护合约状态。
但是,在这时候,即便鼎新电脑的产品因为本身的资安漏洞,极有可能对企业带来高度资安风险时,企业却得因为没有签订维护合约,而无法进一步更新产品、修补漏洞,以至于无法改善企业面临的资安风险;如果企业因为想要确保产品的安全性而想要补签维护合约,企业也必须将中断的维护合约的金额一并补齐后,才可能更新产品。
因为企业不愿意多花钱,去支付中断时期的维护合约费用,往往无法顺利完成产品的安全性更新,这个存在漏洞的鼎新电脑企业签核产品,势必成为许多使用企业的资安漏洞。
由于台湾使用鼎新电脑ERP的企业用户很多,连带的,使用该公司企业签核产品EasyFlow GP的企业数量也不少,当鼎新电脑的产品因为中介层的漏洞导致企业因此面临资安风险时,使用相关产品的企业,势必得先将该签核产品进行安全性更新。否则,随着下一波(预计为4月2日),乌云平台将进一步公开鼎新电脑企业签核产品相关的安全性漏洞细节时,台湾使用该产品的企业,将面临更严重的资安风险,不可不慎。
本周(2/28~3/5)重要资安事件回顾:
※ 日盛证券澄清:外泄资料为第三方厂商提供权证行情,没有客户个资
※ 滥用市场地位不当使用用户资料?Facebook在德国面临垄断调查
※ 用户隐私与公权力争议延烧:脸书主管拒交用户资料遭巴西政府监禁近24小时
※ FBI认了!重设iCloud密码错失取得嫌犯iPhone资料良机
※ 微软强化Windows 10安全推出Windows Defender进阶威胁防护服务
※ 研究人员揭露重大的DROWN安全漏洞,全球1/3的HTTPS网站安全拉警报
※ Hacking Team东山再起?研究人员发现疑似该团队打造的恶意程式
※ Akamai:2015年第四季DDoS攻击增40%,中国是最大来源
※ IBM计划收购事件回应资安业者Resilient Systems



