
LinuxMint网站遭骇,安装档被植入后门
维基百科,作者:Sannaj
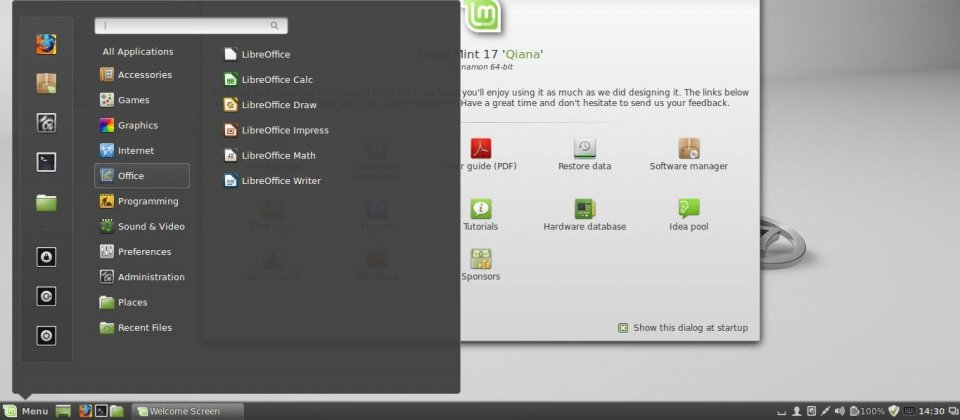
骇客于近日骇入了Linux Mint网站,于该站所供应的Linux Mint操作系统映像档(ISO)中植入了后门程式,还入侵了Linux Mint论坛数据库,Linux Mint作者Clement Lefebvre已证实此事,确认受影响的版本为Linux Mint 17.3肉桂版(Cinnamon edition),并呼吁论坛用户变更密码。
Linux Mint为一基于Ubuntu及Debian所打造的Linux操作系统,旨在提供强大又容易上手的开放源码操作系统,根据维基媒体在2015年上半年侦测造访该站的操作系统流量报告,若不计Android与Mac OS,Linux Mint为全球第三大受欢迎的Linux操作系统版本,仅次于Ubuntu与Fedora。
Linux Mint提供4种官方的桌面环境,分别是Cinnamon、MATE、KDE与Xfce,当中只有Cinnamon为此次攻击的受害版本。
Linux Mint作者Clement Lefebvre于本周日(2/21)表示,骇客窜改了Linux Mint的映像档,加入了后门程式,而且入侵了Linux Mint网站,以导引使用者下载含有后门程式的版本。
因此,在2月20日透过Linux Mint官方网站下载Linux Mint 17.3肉桂版的用户,极有可能下载到含有后门程式的版本。
Lefebvre说明,受影响的只有当天自官网下载Linux Mint 17.3肉桂版的使用者,借由Torrent或直接HTTP连结来下载Linux Mint 17.3肉桂版的用户并未受到波及,此外,其他版本则未被窜改。
根据卡巴斯基实验室(Kaspersky Lab)的分析,骇客所嵌入的是个单纯的后门程式,允许骇客透过未加密的IRC连结控制,该后门程式可用来下载任何档案、于机器上执行任何命令,也能进行分散式阻断服务攻击。
Lefebvre建议使用者透过”md5sum yourfile.iso”指令来确认所下载ISO的MD5签章,以鉴定该版本的真伪,或是以DVD及USB随身碟执行Linux Mint时检查是否含有”/var/lib/man.cy”档案,若有即为受骇版本,要是已安装受骇版本,则先让电脑离线,备份所有的个人资料,再重新安装干净的操作系统,并重设所有重要服务的密码。



