AWS推新凭证管理工具,管理SSL和TLS凭证更方便
Amazon
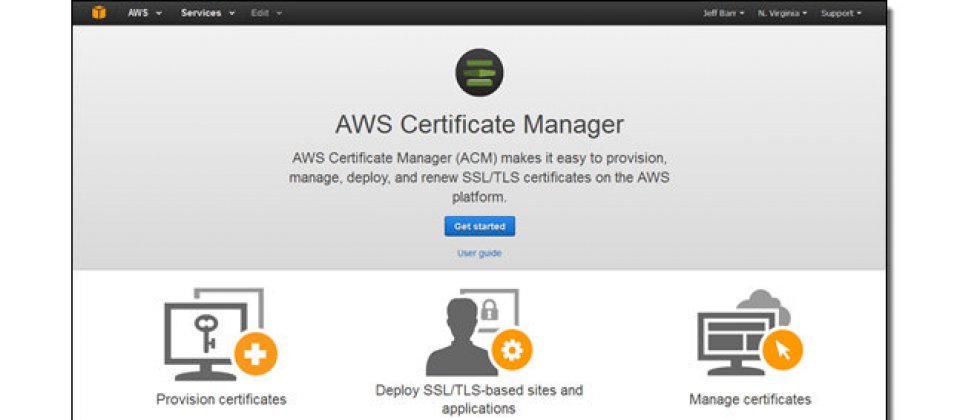
日前,亚马逊(Amazon)发布AWS凭证管理员(AWS Certificate Manager,ACM)服务,免费提供开发者用来取得传输层安全协定(Transport Layer Security,TLS)和安全通讯协定(Secure Socket Layer,SSL)的凭证。
ACM服务提供开发者供应(Provision)、部署和管理更新SSL和TLS凭证,但仅限于以AWS为基础的网站和应用程序使用。使用者可以使用AWS凭证管理员提出凭证请求和管理凭证,接着使用其他AWS服务提供网站或应用程序ACM凭证。
使用者可以使用ACM主控台(ACM Console)、AWS命令行界面(Command Line Interface,CLI),或是SDK来请求ACM凭证,另外,ACM服务也与负载平衡服务(Elastic Load Balancing)和网络内容加速服务CloudFront整合,使用者也可以使用这些服务来取得ACM凭证。
不过,亚马逊也在官网表示,ACM凭证目前只可以在上述的AWS服务中取得,在AWS以外的范围无法使用。
以下图为例,(1)开发者在一个或多个EC2执行个体(Instance)安装一个网站或应用程序,(2)使用负载平衡服务的负载平衡器(Load Balancer)安排用户端路由路径(Route)到一个或多个AWS服务可用区域的EC2执行个体的流量,(3)开发者使用ACM主控台、API或AWS命令行界面请求ACM凭证,(4)开发者使用负载平衡服务主控台、API或AWS命令行界面,在负载平衡器上提供ACM凭证,(5)用户端从负载平衡器存取网站,(6)负载平衡器分配用户端流量到EC2执行个体。另外,亚马逊在官网特别提醒,ACM凭证不是安装在任何可用的EC2执行个体上。
亚马逊首席传教士Jeff Barr在官方部落格表示,ACM服务目前仅在美国北维吉尼亚地区可以取得,未来将支援其他地区使用此服务。此外,亚马逊也计划增加ACM的认证类型,以及支援其他的AWS服务。
而除了亚马逊的免费ACM凭证外,在去年12月,免费凭证机构Let's Encrypt宣布进入公开测试,不像ACM凭证仅限AWS服务使用,Let's Encrypt开放人人都可以测试。