
【资安周报第3期】跨国星级饭店频外泄信用卡资料,POS到底有什么潜在风险?
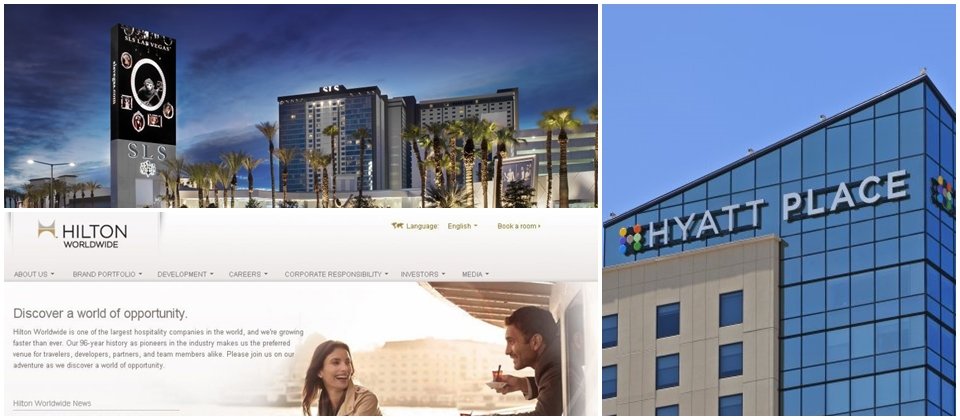
近两个月,包括喜达屋集团、希尔顿饭店和凯悦饭店等,都陆续传出外泄持卡人信用卡资料,
喜达屋集团、希尔顿饭店、凯悦饭店
到五星级饭店住宿,除了可以享受高级的住宿设施和服务外,从这两个月开始,有几间全球知名的星级连锁饭店,包括喜达屋集团、希尔顿饭店和凯悦饭店等,都陆续传出在北美地区的连锁饭店中,因为POS机或支付装置感染恶意程式,导致有住宿或消费客人的信用卡资料外泄。
对于这些星级饭店而言,现在都是拼命补破网的时候,除了找第三方团队进行数位鉴识与调查外,对照几间发生星级饭店其客户的信用卡个资外泄时间点,大约都落在今年6月~11月左右。
根据过往的经验,在相同时间点,针对同一产业业者发动类似手法的攻击,极有可能是来自同一个骇客组织,找到类似POS系统的漏洞,借由该漏洞植入会窃取客户信用卡卡号及个资的恶意程式。
北美区连锁星级饭店POS系统可能潜藏的5大风险
如同全美第二大零售业者Target爆发客户信用卡号含个资的资料外泄一样,调查不公开,外界往往只能从有限的资讯中进行可能的推测。而Target当年外泄资料造成的损失,评估已经超过95亿元。
以目前来看,北美地区星级连锁饭店面临的风险,第一个就是持卡人还在使用磁条信用卡。
台湾几年前因为诈骗太严重,磁条信用卡只需要简单的工具就可以进行条码侧录,为了遏止诈骗歪风,政府一声令下,要求所有的银行必须全部改成使用芯片金融卡或芯片信用卡,持卡人的资料都透过PKI的加密方式存放在芯片中。
因为磁条信用卡本身俱有容易被侧录和复制的特性,饭店提供的POS系统或刷卡装置,只要没注意,都可能成为有心人侧录磁条信用卡资料并伪造信用卡的脆弱环节。但是,以北美地区的磁条信用卡使用情况来看,由于这是整体国家金融体系的系统性风险,若要降低持卡人使用持条信用卡的风险,美国政府就必须如同台湾政府一样,有破斧沉舟的决心,在最短的时间内(台湾是在一年内)全数更换成芯片金融卡和芯片信用卡,才可能降低相关的风险。
其次,第二种风险就是,许多POS系统仍采用已经停止支援或更新的微软旧版操作系统。
微软在2014年4月8日正式停止Windows XP的各种支援,并在2015年7月14日,终止更新微软Windows XP版的Microsoft Security Essentials免费防毒,也不再提供微软XP版的Malicious Software Removal Tool (恶意程式移除工具),并确定在2016年1月,停止支援嵌入式版本的Windows XP(Windows XP Embedded)。
由于许多POS系统从早期的DOS系统,升级到视窗操作的系统时,有许多企业都选择采用微软的作业系 统,一旦,采用已经停止支援的微软作业系 统却没有升级计划,意味着这种旧版的作业系 统,系统面充满种种可被骇客利用的漏洞。但在作业系 统原厂已经放弃支援的情况下,持续使用者些旧版作业系 统的业者,就形同明白暴露在明确的风险中。
以这些跨国星级饭店的IT操作系统更新的情况来看,应该都已经不再使用停止支援或更新的微软旧版操作系统,但整个饭店的环境中,如果有少数还没完成更新的POS系统时,都可能成为骇客入侵的缺口,借此植入POS恶意程式,就可以窃取信用卡卡号或持卡人个资。
第三种风险就是,有部分星级饭店已经开始部分采用云端POS系统而带来的风险。
传统的POS系统因为安装在饭店的本机端,饭店的IT人员必须确保相关POS系统的安全性,但是当POS系统上云端,成为一种可供选择的SaaS(软件即服务)服务时,相关的安全管控措施就必须由云端POS业者提供。不过,云端服务业者规模大小差异不同,也不是每一间云端POS业者,都具有足够的安全与风险意识。这也可能造成,某些星级饭店业者采用云端POS时,在部分控管环节中,因为提供云端POS服务业者的疏忽,而带来异想不到的风险。
第四种风险,其实和POS制造商使用预设的万年密码有关系。
有资安研究人员发现,有某一家POS制造大厂过去25年来,都使用166816或Z66816作为预设密码,且有超过9成以上的POS使用者,并未更改这些预设密码,其他的POS制造业者也发现,使用预设密码超过9年,或者是没有设定任何密码。
在这些情况下,骇客只要取得其中一个品牌的预设密码后,就有机会利用这个密码轻易攻陷其他同样品牌的POS系统,加上许多POS机的结构简单,容易拆卸,也通常不会使用任何防毒系统,只要业者偷懒一点,将客户的资讯都存放在这样不安全的POS系统上,形同将客户个资公开给骇客存取使用。
最后的风险,其实就是人为疏忽带来的风险。
确保信用卡交易的安全性,要求业者必须取得PCI DSS认证,这个认证本身就有许多更细节的实作规定,与一些认证偏向是大范围、准则性的规范有所不同。
但是,根据了解,PCI DSS认证是一年稽核一次,经过先前几次星级饭店外泄信用卡资料的事件后,发卡组织就发现,因为PCI DSS一年只有稽核一次,到了年中时,许多的规范遵循的程度就开始变得松散,也意味着,有更多人为因素带来的疏失,可能导致POS系统被植入恶意程式、信用卡资料外泄的风险。
为了解决这样的风险,发卡组织也决定,在年中采用随机抽验的方式,进一步提升PCI DSS认证对于确保信用卡交易安全性的正面效果。
由于,目前相关的案例都还在调查中,现阶段,只能就几种可能的风险进一步分析。但可以确定的是,要确保信用卡交易安全,是需要许多环节的相互配合,例如,采用更安全的芯片信用卡,安全的POS作业系 统与确认POS机更新预设的不安全密码,以及安全的交易认证过程等,唯有各个面向都做到环环相扣,这些饭店业者才能够提供消费者更安全的信用卡交易服务。
本周重要资安事件回顾:
※ 全球最大影音直播平台Livestream承认遭骇,要求用户重设密码
※ 微软助技职体系推广云端资安认证,明年目标培训5千人通过认证
※ 甲骨文认了,谎称Java更新安全无虞,愿释工具移除不安全的旧版
※ 国家级资安 攻防演练首度纳入维运超过30年的核二厂
※ 网页错误代码451,代表浏览网站内容因特定政治或法律理由被封锁



