
RSA:中国黑心VPN业者大量绑架企业服务器当自己的节点
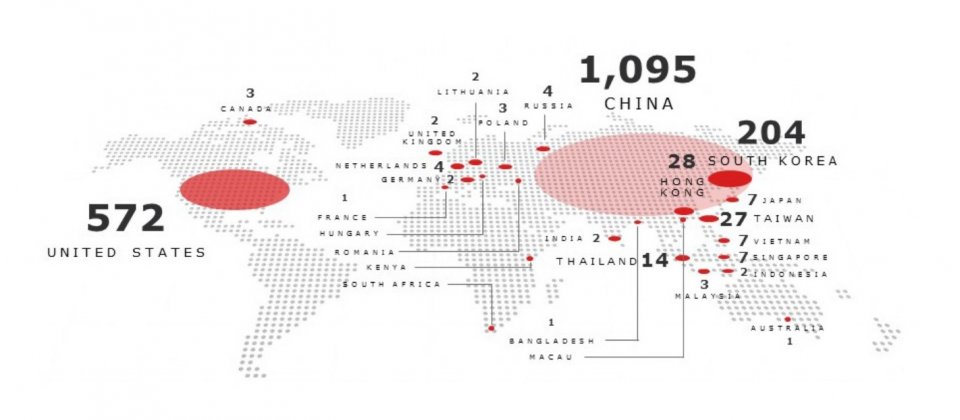
EMC旗下的资安服务部门RSA发表一篇研究报告指出,中国有一虚拟私有网络(VPN)业者盗用其他网站的服务器与带宽,并借由不同的品牌提供服务,成为骇客执行进阶持续性渗透攻击(Advanced Persistent Threat, APT)的重要管道,RSA并将该业者命名为“兵马俑”(Terracotta)。
中国的VPN服务颇为发达,主要是当地民众用来闪避中国政府的网络控管行为,突破中国网络防火墙的限制,同时也可用来遮掩骇客的行踪。
根据RSA的调查,Terracotta在全球提供超过1500个传输节点,这些节点隶属于300个不同的组织,估计有超过500个节点是透过合法的租赁关系取得。然而,有些组织应该是遭到Terracotta挟持,使其服务器与带宽在不知情的状况下遭到Terracotta利用。
RSA指出,遭到Terracotta挟持的多半是未设置安全团队的小型组织,但也有多家大型组织的Windows服务器被危害而成为Terracotta的节点。RSA列出23家被Terracotta利用的组织,其中包括位居财富全球五百强的连锁饭店与工程公司,还有多个美国的政府单位,以及美国、台湾与日本的大学。VPN服务最大的成本支出为带宽,Terracotta盗用他人的服务器与带宽显然是为了增加获利空间。
在RSA对外分享了Terracotta的行径之后,开始收到合作伙伴所回馈的攻击报告,指称有许多由中国赞助的攻击行动源自于Terracotta网络,且至少利用了Terracotta的52个节点并针对西方国家的政府与商业组织进行APT攻击,这些攻击流量掺杂在其他合法的VPN流量中因而更难辨识。
另有报告指出,有27个Terracotta节点被用来传送网钓邮件。不过,RSA并未公布Terracotta在中国境内所使用的各种品牌名称。(编译/陈晓莉)



