
资安业者Bitdefender遭骇,客户资讯可能流入黑市
报价宝综合消息资安业者Bitdefender遭骇,客户资讯可能流入黑市
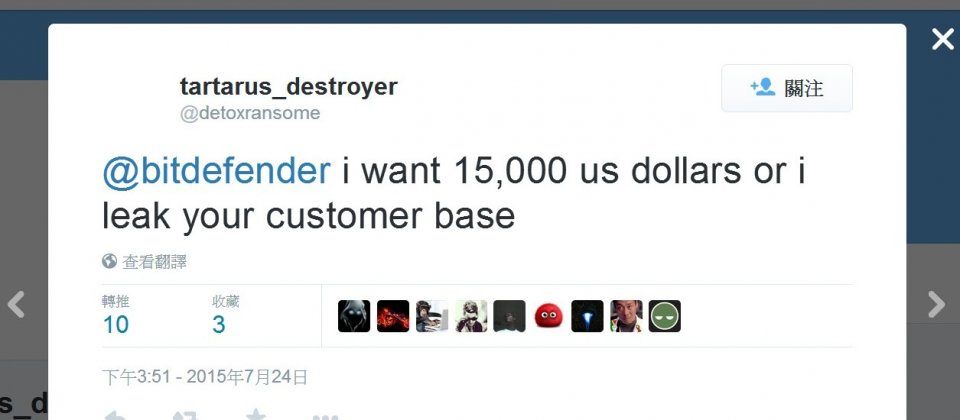
资安业者Bitdefender近日对外证实,该公司有一代管客户资料的服务器遭到骇客入侵,骇客取得了服务器上的客户资料,一方面向Bitdefender勒索,另一方面也透过网络销售客户资料。
此事的曝光源自于代号为DetoxRansome的骇客于7月24日透过Twitter向Bitdefender喊话,要求Bitdefender必须支付1.5万美元的赎款,否则就要泄露该公司的客户资讯。DetoxRansome还展示了两个有效的Bitdefender凭证,一个是员工凭证,另一个则是客户凭证。
隔天DetoxRansome旋即借由文件共享网站Pastebin张贴了250多个来自Bitdefender的凭证,宣称这批账号与密码可以用来存取Bitdefender的旗舰产品。
DetoxRansome说,他潜入了Bitdefender一个主要的服务器以窃取登入凭证,迄今所揭露的资讯只是一部分,也准备向卖家兜售相关凭证与Bitdefender的安全漏洞。同时也宣称他不但取得Bitdefender的客户凭证,也取得了员工凭证,很可能是他从事骇客行动以来规模最大的一次。
Bitdefender并未公开此一被骇事件,而是在媒体询问时才加以解释。根据The Register报导,Bitdefender调查之后发现他们在公共云端上的某个应用程序含有漏洞,因此外泄了少数的使用者名称与密码,他们已即时补救并通知所有受影响的客户重设密码,仅有1%的中小企业客户受到影响,并未波及大型企业客户,也无其他服务器或服务被牵连。(编译/陈晓莉)



