
【HITCON抢先看】资安专家警告政府内网防护有盲点,Dropbox成遥控潜伏傀儡电脑的新跳板
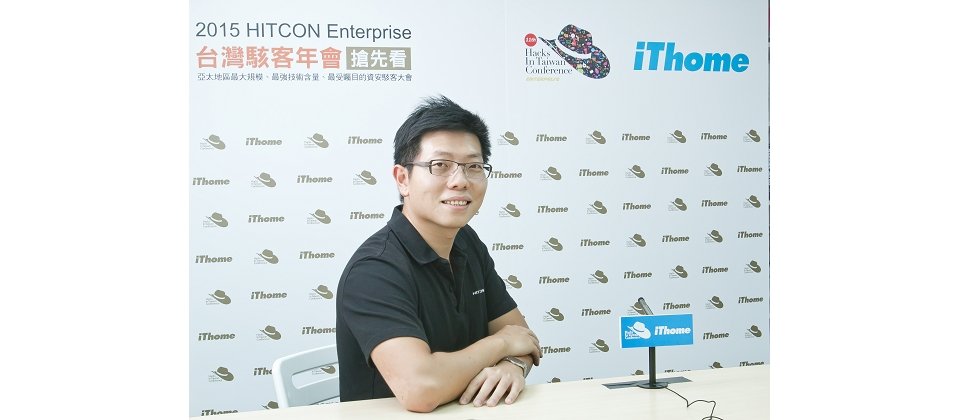
台湾骇客年会议程组主席丛培侃(网络昵称PK)表示,骇客利用云端硬盘作为C&C中继站,远端遥控政府部门内的傀儡电脑,是今年上半年常见的APT攻击手法。
iThome
台湾除了是恶意程式的宝岛,政府部门更是许多APT(先进持续性威胁)攻击锁定的对象。台湾骇客年会议程组主席、台湾威瑞特(Verint)公司资安研究长丛培侃(网络昵称PK)日前参加HITCON抢先看现场网络直播时表示,台湾政府今年上半年常见的APT攻击手法,其中,骇客利用云端硬盘作为C&C中继站,远端遥控政府部门内的傀儡电脑,除非全面禁用云端硬盘,否则难以有效解决。
专精在资安事件数位鉴识的丛培侃表示,在面对资安事件发生时,绝对不能只看到片段资讯而忽略全貌,只想解决现有的问题,反而忽略如何找到资安事件的根因。根据他今年上半年,协助台湾政府机关进行相关资安事件调查与鉴识时,发现骇客经常使用2种APT攻击手法,掌控政府内的电脑,他希望透过揭露这样的攻击手法,提醒更多人注意类似的攻击手法而有所提防。
骇客利用云端储存硬盘作为中继站,遥控政府内傀儡电脑
随着云端储存的普及,有许多政府机关也善用这类云端服务,增进资料交换的效能。不过,丛培侃表示,今年上半年在台湾政府机关发现,骇客利用修改自开放源代码DropNet的恶意程式,连线Dropbox、Google硬盘等云端储存服务储存骇客的控制指令,借此遥控政府内部的傀儡电脑。
他进一步指出,这个DropNet恶意程式本身没有设定其他的C&C等中继站资讯,透过连到Dropbox、Google硬盘等各种云端储存空间,接受骇客的指定讯息。因为所有的通讯都是采用HTTPS加密连线,包括各种网络闸道端的检测设备,都无法解析加密连线的内容,加上,这个恶意程式是用开放源代码的DropNet修改,一般的防毒软件也都不会预警。目前常见植入受骇电脑档案包括:igfxpres.exe、DropNet.dll和dropbox.exe。
在分析这个修改自DropNet的恶意程式时,丛培侃表示,该恶意程式最大的缺点在于,骇客解码的令牌(Token)必须写死在程式码中,所以,资安鉴识人员只要可以找到感染到该恶意程式的电脑做鉴识分析,就可以看到有哪些受骇电脑。目前许多重要机关电脑都有被植入这个恶意程式,也可以远端遥控傀儡电脑,他说:“除非机关单位中断所有云端储存服务的连线,否则,目前很难有好的防护方式。”
从这样的手法也可以发现,政府以往习惯透过网络闸道端的内网防护策略,因为这个APT攻击的恶意程式,直接连网Dropbox、Google硬盘接受遥控电脑的指令,也使得闸道端的防护失效,除非阻断所有连网,这也证明,政府也必须回头重视用户端电脑的安全,定期的扫描、检测,仍是重要的防护策略。
利用Dll Sideloading技术,将恶意程式隐匿在正常程式根目录下
丛培侃指出,另外一种常见手法就是,骇客将平时执行在微软操作系统、台湾常见APT恶意程式Dalgan APT病毒,透过DLL Side-loading技术,将恶意程式隐藏在一些常见程式的根目录中,例如:Version.dll、Comres.dll、rasaut64.dll(64位元)和rasaut.dll(64位元)等,并透过电脑开机时,会优先载入系统system.dll程式的特性,优先载入这些伪装成正常程式的恶意程式根目录。
骇客用来隐匿自身的应用程序,包括防毒软件、资产管理软件、储存系统、烧录软件等,都是这一波被骇客假冒函式库,将恶意程式隐匿在正常程式.dll根目录下的手法。他指出,因为一般人对于载入.dll程式并没有特别关注,反而让骇客可以利用优先载入系统.dll档案的特性,载入恶意程式伪装的恶意程式而不自知。
丛培侃表示,骇客另外的攻击手法则是,透过载入一个加密的恶意程式,主体是一个加密过的主体(Shellcode),附带一个功能简单的程式,例如Version.dl档案,因为系统无法识别加密软件,所以不会觉察有异,而附带的应用程序功能简单明了到大家不疑有他。他说,这个APT恶意程式就在上述两种隐匿的手法下,顺利被植入台湾政府机关的电脑中。
更有甚至,他提醒,这个Dalgan恶意程式会把C&C(控制与命令服务器)资讯写在恶意程式中,目前恶意程式只要一启动,就会连上某些特定的部落格,骇客只需要将控制讯息以加密方式,公布在这些特定的部落格中,恶意程式启动后,连上部落格,就可以接收到骇客的指令,骇客只需要更新部落格的加密资讯,就可以下达指令给恶意程式。他说,也因为下达骇客指令的部落格,都属于一般正常的、不会阻断连网的网站,要查出异状很难,对资安鉴识更是一大挑战。
目前,Dalgan也已经在今年3月被微软确认,是一个会攻击微软平台的恶意程式,已经进阶到64位元,但他说,骇客恶意程式已经进步到可以在64位元的电脑执行,不过,许多资安侦查软件目前也只有32位元,无法在64位元电脑中执行,这也显得资安防护产品在产品更新上已经落后骇客许多。
至于,在如何防范骇客利用这样手法在使用者电脑植入恶意程式,丛培侃建议,公司的IT人员应该要有意识的检查system32下.dll的程式,是否有出现在其他应用程序的根目录下,并针对每个应用程序做完整性验证,确保都没有经过窜改。“虽然比较花时间,但至少可以减少恶意程式对使用者造成的危害。”他说。
提供机关企业资安病历,做好资安风险评估
“机关组织内的AD(目录服务)服务器,一直是骇客的好帮手。”丛培侃表示,许多单位建置了单一登入系统(SSO),便利使用者只需要登入单一系统后,就可以登入其他所需要登入的系统。也因此,骇客只要可以设法取得用户端电脑的管理员权限(Local Admin),就可以透过内网横向扩散的方式,锁定特定的对象。
他表示,许多Local Admin的账号密码几乎都是使用预设值,依照他资安鉴识的经验,使用预设账号密码的比例几乎百分之百。这也成为机关组织容易忽略的资安盲点,也是骇客容易利用的弱点所在。
再者,骇客也可以透过高权限使用者的账号,进一步取得所需的机敏资料。但丛培侃也提醒,许多高权限使用者不见得指的是位阶高的使用者,有更多时候,骇客锁定的是协助高阶主管处理事情的秘书电脑,才是真正存放许多机敏资料的特定电脑。
即便有许多组织机关都已经取得所谓的ISO 27001资安认证,却还是会犯一些简单的错误,丛培侃认为,关键原因在于没有做好正确资讯资产的风险评估。因此,机关组织和企业在面对资安事件的处理时,经常因为无法有效评估企业的资安风险、无法提供完整的资安病历,对于后续的资安资源无法产生有效的配置,也对企业带来更大的资安风险。“提供机关组织的资安履历,是面对资安威胁的第一步。”他说。
确保受骇电脑的完整性,作为资安鉴识之用
不过,他提醒,所有的犯罪事件处理方式都一样,首先,都应该要设法维持犯罪现场的完整,避免闲杂人等的进出才能找到犯罪者的蛛丝马迹,才有办法找到凶手。网络犯罪也是如此,任意的解毒、重灌,就是破坏网络犯罪的现场,只是协助骇客知道受骇者已经察觉,进而增进恶意程式的隐匿功能,使得该恶意程式更难被资安团队发现罢了。甚至于,丛培侃近期的研究也发现,有国外政府部门的电脑,被单一骇客组织掌控超过10年之久。
因此,丛培侃建议,最妥善的方式其实是,应该要将受骇电脑的硬盘完整复制后进行资安鉴识,再把干净的电脑系统上线使用。透过这样的方式,确保有完整的受骇记录轨迹可以追踪,又可以有安全的电脑可以使用。
HITCON议程组主席丛培侃(右)日前在HITCON抢先看网络直播中,分享2015年骇客年会议成主轴,也对外揭露今年上半年台湾政府部门最常面临的2种APT攻击手法。



