
勒索软件有新变种,锁定群晖NAS绑架网络硬盘资料
Hkepc硬件论坛
群晖科技官方最新公告发布应急方案请参考《台湾出现NAS勒索软件灾情,群晖证实旧版DSM漏洞酿灾》
去年底一款勒索软件CryptoLocker大举入侵企业及个人电脑,悄悄地将受害者电脑里的档案加密,让使用者无法开启档案,也没办法破解加密,借此勒索300美元的解密赎金,现在更出现新的勒索变种软件SynoLocker,锁定特定NAS网络储存硬盘,透过入侵加密,让硬盘服务器无法工作,以此勒索赎金。
这个被称为Cryptolocker变种的SynoLocker勒索软件,近日专以台湾群晖科技(Synology),旗下的NAS网络储存硬盘为勒索攻击目标,除了在英文版Synology与德国Synology官方使用者论坛,已经出现用户受害的案例外,在香港Hkepc硬件论坛上也有用户遭遇相同受害情况。
一位Synology NAS用户于8月3日在英文版Synology使用者论坛留言表示,使用Synology NAS硬盘遭受到SynoLocker勒索软件破解入侵,造成重要档案被加密无法开启。
而其中一名受害用户在英文版Synology使用者论坛上表示,当SynoLocker勒索软件入侵Synology NAS硬盘后,会将存放NAS硬盘的重要档案文件通通加密,让使用者无法开启档案,也没办法破解加密,而主要网络服务页面则是会出现勒索的讯息,并要求使用者必须要先支付0.6比特币,大约是350美元的金额,才能按照教学步骤一一获得档案解锁。
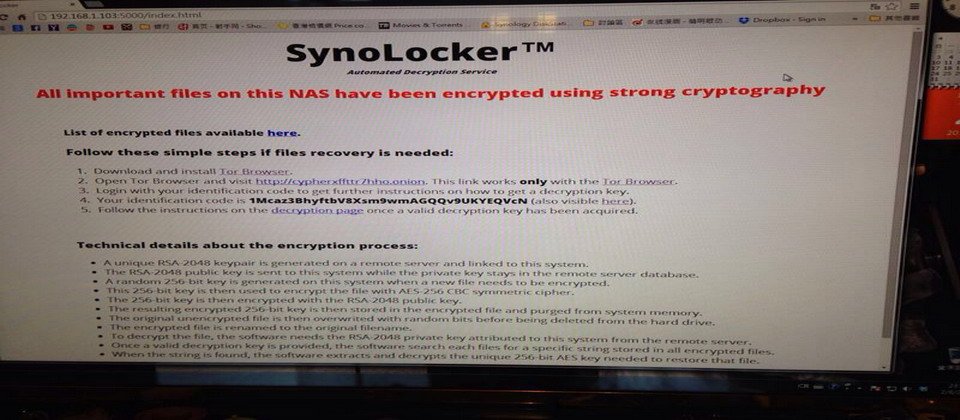
当SynoLocker勒索软件入侵Synology NAS硬盘后,会在主要网络服务页面出现勒索讯息,使用者必须按照步骤支付赎金后,方可将NAS硬盘内档案进行解密
甚至,SynoLocker也在其勒索讯息页面上,毫无法保留将其加密技术细节公布出来,并表示其采用的加密技术,是利用远端服务器生成一组RSA-2048金钥,并将公钥发送到该受骇系统,而私钥保留在远端服务器的数据库中, 并以一个随机生成256位元金钥,针对新的档案文件以AES-256 CBC对称加密进行加密。 SynoLocker也指出,此种加密技术唯一解密方式即是取得RSA-2048私钥,否则所有加密文件将会永远消失。
过去像是另一款勒索软件CryptoLocker的感染途径,主要透过典型社交工程来散播恶意程式,像是钓鱼信件、聊天工具或恶意网站等。不过新出现的SynoLocker,目前尚不清楚是透过哪一感染途径取得Synology NAS网络硬盘服务器控制权。
不过香港Hkepc硬件论坛也有用户表示,SynoLocker很有可能利用破解Synology NAS硬盘的Port漏洞,以此强行加密档案,因此,建议用户在确定感染途径前,可先行关闭通讯埠转送(Port Forwarding),如:Port 5000、5001,或其它不需要使用的Port,以此降低被骇客入侵勒索的风险。
目前受到勒索软件SynoLocker入侵的Synology NAS硬盘用户,仅能被动针对尚未被加密过的重要硬盘档案先行移转备份,避免损害持续扩大,或是寻求Synology提供技术协助。
对此,群晖科技新闻联络人队正针对现有的Synology NAS硬盘产品,逐一清查是否有漏洞存在,最快今日会将结果公布出来。



