
数万CMS网站被骇,小心假更新讯息骗你下载恶意程式
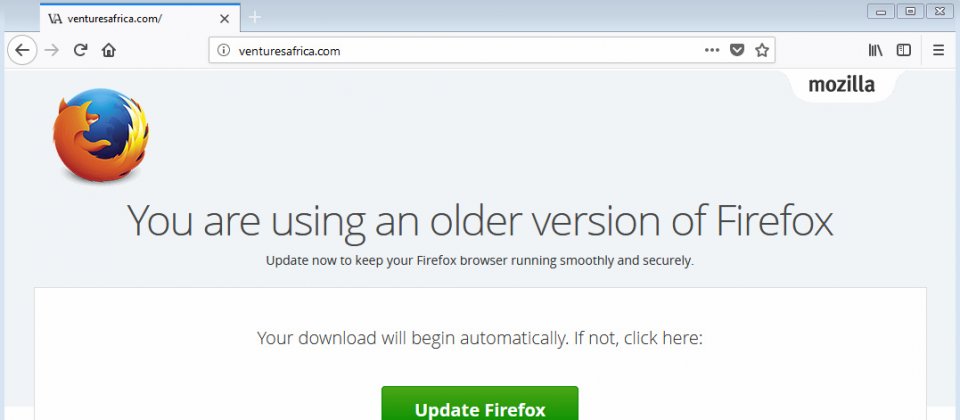
假冒的Firefox更新网页
你收到的网站更新通知是真的吗?资安公司Malwarebytes Labs发现,为数众多使用内容管理系统(Content Management Server,CMS)建立的网站被骇客植入恶意Javascript程式码以及可执行档,被入侵的网站会将浏览者转址后,以假的更新通知诱拐没有警觉的用户下载恶意程式,沦为DDoS攻击的僵尸或是矿工。
Malwarebytes Labs首席恶意软件情报分析师Jérôme Segura指出,这个被称为FakeUpdates的活动,骇客会透过精心设计的筛选被害人机制以及复杂的规避技巧,对使用CMS建立的网站,植入恶意Javascript程式码启动一连串的感染行为,最终用以欺骗网站浏览人下载恶意程式。
据调查发现,FakeUpdates的活动保守估计已经进行4个月,骇客会对潜在目标进行筛选,不会同时对大量的目标释出假更新通知,因此更不容易被发现。Jérôme Segura表示,被入侵的网站每次只会瞄准单一IP位置的浏览者,并根据浏览者使用的浏览器,跳出Firefox、Chrome或Flash的更新。
FakeUpdates以聪明的手段感染这些CMS网站,Jérôme Segura指出,骇客透过社交工程,让网管人员从Dropbox下载恶意的JavaScript文件,而该JavaScript文件会检查虚拟机器与沙盒,并为最终感染最准备。
这个JavaScript会对受害网站进行仔细的分析,收集包括BIOS、制造商、架构与MAC位置等系统资讯,并最终决定是否要下载真正的恶意可执行档,抑或是就此打住,结束脚本运作。而下载来的可执行恶意档案,签署操作系统信任的数位签证,借此以假乱真。
Jérôme Segura表示,要完成整个FakeUpdates攻击行动,需要结合精巧的社交工程以及滥用合法托管服务的交付机制。他以爬虫脚本程式,轻易的就找出网络上数百受感染的WordPress和Joomla网站。
透过程式源代码搜索引擎PublicWWW查询,在4月10日时,发现有900个左右的SquareSpace网站受到感染,不过在当天就下降到了700多个,独立资安研究机构BroadAnalysis认为,这波攻击早在2017年12月20日前就开始了。



