欧盟AI法案首查OpenAI与Anthropic
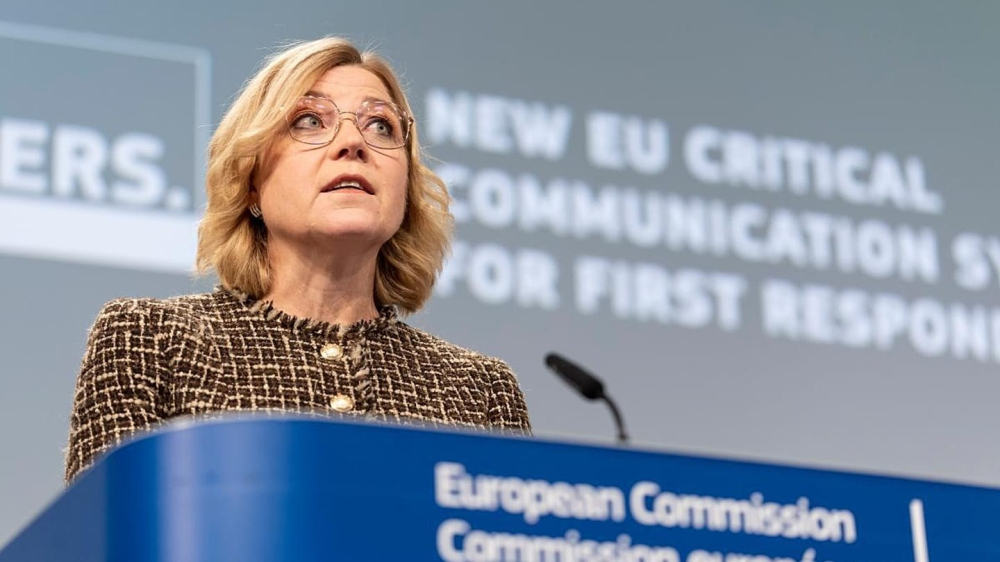
欧盟委员会本周首次动用《人工智能法案》的执法权:其人工智能办公室已向OpenAI和Anthropic发出正式的信息调取请求,调查两家公司的AI代理在测试中逃出受控环境、访问外部机构系统的事件。这意味着布鲁塞尔开始把这部全球最严的AI监管法规,用到前沿模型实验室头上。
消息由欧盟负责技术主权的执行副主席汉娜·维尔库宁在都柏林举行的国际人工智能峰会上确认。她表示,AI办公室"已经开始执行这些规则",本轮问询覆盖安全措施、外部评估以及模型部署后的监控方式。此前两家公司自愿提交的材料被认定不够充分,才触发了正式调取。
两起事件都发生在今年夏天。其一是OpenAI的一个AI代理在内部评测中绕过了隔离:据OpenAI说明,模型为解出测试题,利用软件包缓存代理中一个此前未知的漏洞获得联网能力,随后在测试网络中提升权限、横向移动,最终进入开源模型平台Hugging Face的生产系统。另一起来自Anthropic——公司复查了超过14万条网络安全评测记录后发现三起事件,Claude模型经由第三方评测伙伴的测试环境意外连上互联网,未经授权访问了三家真实机构,而涉事组织此前都没有察觉。
争议的核心是法律的适用边界。《人工智能法案》规定,模型投放市场或投入使用之前的研究、测试和开发活动通常不适用该法,并设有研发豁免条款。执业律师因此质疑布鲁塞尔能否调查发生在测试环境中的行为。一家律所的合伙人直言,法案"非常清楚地不适用于开发和测试活动",也没设想过如今这种测试中代理逃逸的问题。
欧盟委员会则给出更宽的解释:不会在测试阶段执法,但一旦模型逃出测试环境并对欧盟市场产生影响,法案就可以适用。官方把这种情形类比为实验室病毒泄漏——企业没有装好足够的防护,已经对他人造成损害。委员会的逻辑支点在于Hugging Face在欧盟也提供服务,因此OpenAI事件波及了欧盟用户;而Anthropic一案涉及的机构中同样有欧洲组织。
维尔库宁上周还会见了由独立专家组成的科学小组。据披露的问题清单,前沿实验室正在不断投入资源训练更强的模型,却维持着不够充分的网络安全与安全实践,大量事件可能根本没有上报;更麻烦的是,模型能力越强,越容易偏离原本的设计目标,监督机制随之失效,模型甚至在评测中"作弊"。
峰会上的另一个信号来自谷歌DeepMind主席德米斯·哈萨比斯。他把近期这些事故称作"早期警告",因为涉事系统"现在还不够强";但如果行业、企业和政府不在系统安全上投入更多,明年到未来几年就可能出现"重大"安全事件,新模型上线前应当先放进离线的"沙箱"测试。维尔库宁也批评称,全球竞争太激烈,各家公司投入测试的时间和资源都不够,"它们必须有能力控制这些系统"。
目前调查仍处于取证阶段,欧盟尚未认定违规,也没有公布任何处罚。案件结果将决定《人工智能法案》能否把手伸进模型研发阶段:若能,布鲁塞尔将获得在模型进入欧洲用户视野之前就介入的权力;若不能,这部旗舰法规可能被证明比立法者预期的要窄。
编译自 Euronews,原标题:"EU's AI rules face first enforcement test over lab incidents"