华硕紧急修复Wi-Fi 7路由器高危漏洞
华硕为旗下路由器产品线推出紧急固件更新,修复其在 10 月 23 日安全公告中披露的三个高危漏洞,三个漏洞在 CVSS 4.0 评级下全部达到 High 级别。其中最严重的一个,允许邻近网络上的攻击者在完全无需认证的情况下直接拿到路由器管理员权限。
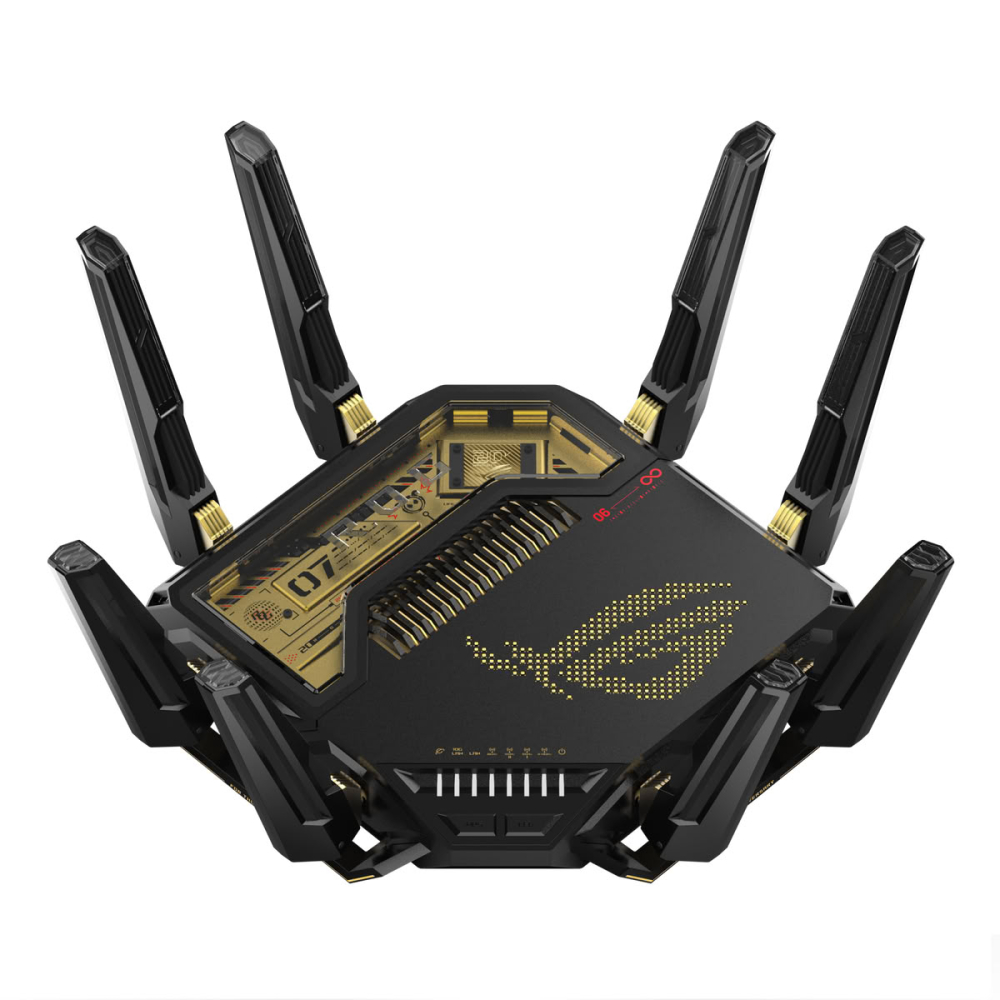
三个漏洞分别是 CVE-2026-75775(评分 7.7)、CVE-2026-75779(评分 8.6)与 CVE-2026-93489(评分 8.7)。CVE-2026-93489 最危险:既不需要用户交互、也不需要任何认证,邻近网络的攻击者可以直接攻击目标;CVE-2026-75775 是认证不当漏洞,特定条件下无凭据攻击者可获得管理权限;CVE-2026-75779 则需要一定程度的用户交互,但同样无需事先提权。
受影响范围方面,官方公告只点名 3.0.0.6_102 固件系列,没有给出完整的受影响型号清单,外界普遍将这次推送与华硕最新的 Wi-Fi 7 路由产品线联系在一起——10 月初同一固件系列的 RT-BE57 刚修过一个配对令牌可预测漏洞。安全研究者的统计显示,华硕本月已连发五份路由器固件公告,覆盖十一个 CVE,凡是在 10 月 23 日之后没有更新过的 3.0.0.6_102 设备都应视为未打补丁。
暂时无法升级的用户,华硕给出了补救清单:关闭 WAN 侧远程管理访问;把管理界面限制在可信设备与网络内;为管理后台和 Wi-Fi 分别设置 10 位以上、互不重复的强密码;清理不认识的联动设备与 App 会话。无论何时完成升级,更新后都要重启路由器,补丁才会生效。
路由器是家里常年在线、却最少被想起打补丁的设备,也是整个智能家居的单点咽喉。这已经是华硕一个月内的第五份公告,如果家里有型号名带 BE 的华硕路由,今晚值得花两分钟查一下固件版本。
编译自 TechPowerUp(综合华硕官方安全公告),原标题:"ASUS Rushes Out Wi-Fi 7 Router Firmware Update to Fix Critical Vulnerability"