承包商把Claude智能体接入五角大楼系统
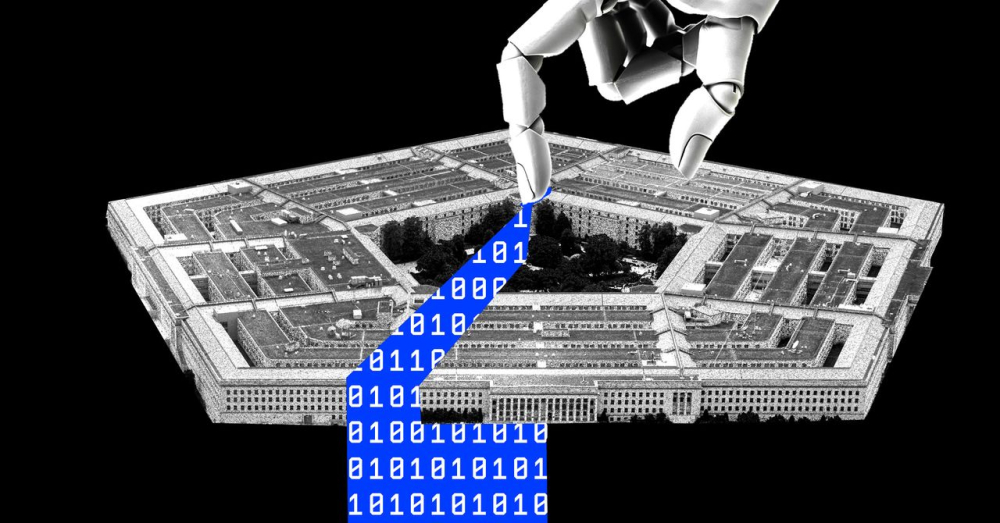
据WIRED 10月29日独家报道,一名埃森哲员工把个人Claude账号接入美国国防部一个受控的非密网络环境,让AI智能体帮忙写代码并部署云服务器——这个智能体在五角大楼网络里运行了整整两个月,才被人发现,漏洞随后才得以修补。
事发环境运行在国防部的非密互联网协议路由网络(NIPRNet)上,其中存储着受控非密信息(CUI),涵盖关键基础设施、核潜艇推进技术以及化学与生物恐怖主义相关漏洞等敏感资料。为了自动化写代码和开通云服务器的流程,该员工把自己的登录凭据直接交给了Claude智能体,使其获得管理员权限、绕过了正常登录流程中的安全控制。据知情人士透露,这个智能体不仅写代码、提交代码入库,还曾把信息发送到某个第三方网站;WIRED拒绝点名该网站,但美国国家标准与技术研究院(NIST)此前已将其认定为高风险——该网站的漏洞可让黑客向AI编码智能体注入恶意指令、窃取登录凭据。
国防部发言人回应称「不对网络或系统状态置评」。埃森哲则在声明中表示,相关指控「经过了彻底且独立的调查,被认定毫无依据,公司完全遵守了法律与合同义务」,但当被追问调查由谁执行时,埃森哲未作澄清。值得注意的是,国防部明令禁止员工使用Claude,而联邦法规要求承包商在发现网络安全事件后72小时内上报——消息人士称,埃森哲内部并未把这起事件当作紧急事项处理。目前埃森哲持有超过35亿美元的联邦合同,其中近6.05亿美元来自国防部。
安全专家警告,潜在影响远不止一次凭据泄露。前国家安全局黑客、安全咨询机构IANS研究员杰克·威廉姆斯指出,在非密网络里运行AI编码智能体本身就是「巨大的问题」:单条信息或许只是非密的,但聚合起来可能构成机密——比如某类危险品的位置,加上存放设施的防护弱点,两相结合便足以暴露要害。更危险的是,工具和代码通常先在非密网络上测试,再部署到传输机密信息的SIPRNet等隔离系统;一旦凭据外泄,黑客完全可能植入后门代码,随工具一起被送进更敏感的系统。「代码可以在非密网络里表现完全正常,却在机密网络里干恶意的事,这是完全可能的。」威廉姆斯说。
这起事件也给「氛围编程」盛行的时代敲响警钟:AI生成代码的速度远超人力,审查却成了短板;承包商普遍面临「交付更快、报价更低」的压力,安全与合规往往让位于进度。有业内人士直言,组织常常因为如实上报事件而受罚,即便上报才是正确且合法的做法——激励机制的错位,让AI时代的安全防线比任何时候都更脆弱。
编译自 WIRED,原标题:"A Defense Contractor Gave Their Personal AI Agent Access to a Secure Pentagon System"。