QNAP警告Plex漏洞链 数万NAS暴露
QNAP 发布安全公告,要求所有在 NAS 上运行 Plex Media Server 的用户立即升级。公告援引 Plex 的说法称,相关漏洞“正在被积极且广泛地利用”,受影响设备可能已经被人接管。
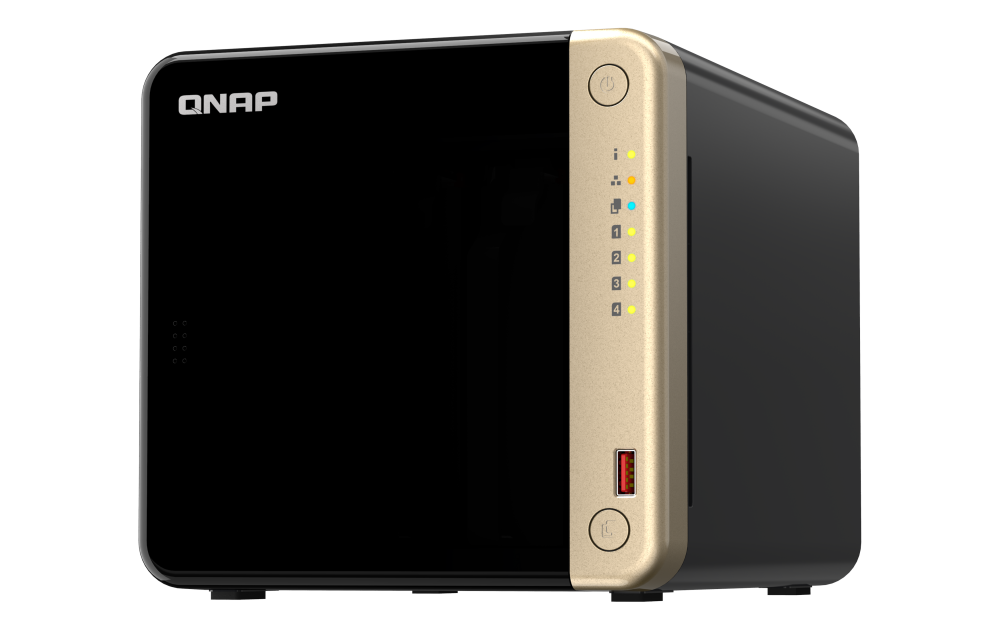
问题出在四个漏洞上:CVE-2026-96652、CVE-2026-96654、CVE-2026-96655 和 CVE-2026-96656,影响 Plex Media Server 1.43.2 及更早版本。单独来看每一个都已相当危险,串起来后被称为 Plex2Shell,可让未经认证的攻击者以最高权限远程执行任意代码,直接拿下整台 NAS,读取其中的敏感文件。
时间线拉出来看并不乐观:Plex 在 2026 年 9 月修复了漏洞,几周后就出现了可用的验证性攻击代码,此后多家安全公司报告在真实环境中观察到利用行为,目标主要是安装代理软件和挖矿程序。前者可以把流量伪装成普通家庭宽带,既能隐藏身份,也能用来发起分布式拒绝服务攻击,在黑产里相当值钱。
美国网络安全和基础设施安全局已于 10 月 20 日把四个漏洞全部列入已知被利用漏洞目录,并要求联邦文职机构在三天内完成修补或停止使用 Plex。修复版本为 1.43.3(build 1.43.3.10861),可从 QNAP 的 App Center 下载。QNAP 同时说明,漏洞只存在于 Plex Media Server,QTS 与 QuTS 操作系统本身不受影响。
更需要注意的是善后。Plex 明确表示,如果设备在运行旧版本期间可被公网访问,仅升级并不够,应按已失陷处理:干净重装系统、做失陷排查、重置全部凭据。至于暴露面,BitSight 的统计显示公网可访问的 QNAP NAS 有数以万计,其中未必都装了 Plex,但整体风险敞口并不小。
编译自 TechRadar,原标题:"QNAP says more NAS devices hit in worrying Plex2Shell malware attacks"