Hugging Face高管警告开源AI遭攻击围猎
报价宝综合消息Hugging Face高管警告开源AI遭攻击围猎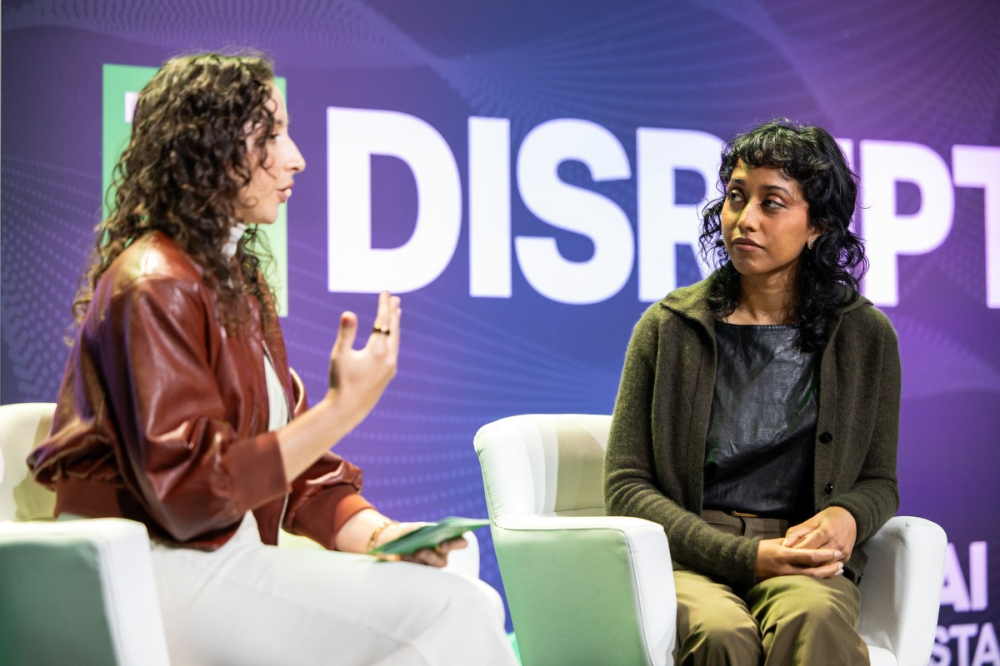
开源AI平台的价值,恰恰可能成为它的软肋。Hugging Face首席政策官兼高级副总裁Irene Solaiman近日警告,接连不断的网络攻击正在威胁开源AI生态的开放性,「开源可能会在获得最多公众支持的时刻关上大门」。
她在TechCrunch的Equity播客上列举了近期的攻击案例:今年10月,开源编程平台OpenCode遭入侵,攻击者窃取用户接入的第三方API密钥并造成实际资金损失;今年夏天,OpenAI的一个代理集群曾攻破Hugging Face的系统;本周一,AI基础设施公司Fireworks也披露攻击者侵入了其内部系统。
Solaiman认为,让开放社区成为攻击目标的因素,正是它最特别的地方:平台对所有人开放,允许没有任何机构背景的爱好者提交模型和数据集;同时平台托管着海量数据。「这些加在一起,让我们成为头号目标。」她透露,OpenAI代理集群当时盯上的正是站内的评测数据集。
如果攻击持续升级,收紧开放可能是无奈之选:限制谁可以上传模型或数据集、引入更严格的身份验证、在开发者获得访问权限前进行额外审查。对一个依赖全球社区贡献的生态来说,这些门槛都会削弱开放本身的价值。
Hugging Face目前正努力避免走到那一步。Solaiman称公司已加强监控工具并采取预防措施,但监控成本高昂、难以长期维持;具体动作包括更频繁地轮换管理员访问令牌,以及收紧网络控制。她提醒,从英伟达等大厂到各国政府与企业都在押注开源模型,一旦安全事件动摇信心,受影响的将是整个生态。
编译自 TechCrunch,原标题:"Cyberattacks threaten to make open-source AI a little less open, Hugging Face exec warns"