Optimizely供应链投毒 波及178家机构
11月16日,安全服务公司 Report URI 创始人斯科特·赫尔姆(Scott Helme)披露了一起大规模供应链投毒事件:A/B 测试与网页实验平台 Optimizely 向 178 家机构的网站访客输出了被注入恶意代码的 JavaScript,受影响名单里有一批全球访问量最大的网站——Zoom、BBC、CNN、Salesforce、GitLab、宜家、汇丰、Equifax、法荷航空集团、硬件钱包厂商 Ledger 和流媒体 Peacock 等。
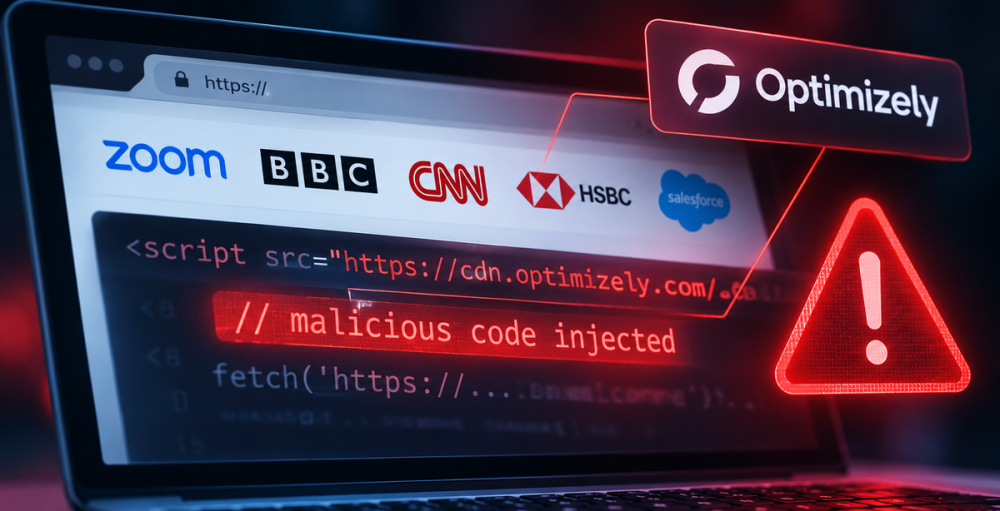
Optimizely Web 的运行方式,是让每个客户网站从它的 CDN 加载一段代码快照,其中除了实验配置,还有一段可选的 Project JavaScript——客户自定义代码,会在每个页面上执行。攻击者把恶意加载器写进了大量互不相关的客户项目的这一字段,而文件本身仍由 cdn.optimizely.com 服务器提供、挂着 Optimizely 的证书:对受害网站而言,这段代码来自一个早已完全信任的域名。Report URI 强调,这并非 CDN 缓存投毒——Optimizely 的 CDN 只是「忠实送达了交给它的内容」,连 Optimizely 自家官网和登录页的快照也带了毒。
注入的载荷 track.js 是一套多功能窃取工具:它会把页面上出现的真实加密钱包地址(比特币、以太坊、Solana、波场等主流链)校验后替换为攻击者的地址,覆盖正文文本、表单、链接、剪贴板和外发请求;同时监听表单提交、扒取银行卡信息;还会窃取 Cookie 和屏幕截图。对 iOS 18.6 及更早版本的 iPhone 和 iPad 访客,它还额外投放 Coruna 与 DarkSword 两套 iOS 漏洞利用工具链。
时间线显示攻击者相当专业:11月16日 UTC 凌晨 4:21,BBC 的快照首次出现注入;8:28 恶意脚本首现于 bbc.com;11:20 Zoom 的快照被改;13:03 攻击者开始把偷到的加密货币转入交易所;13:43 又给载荷加上刷卡功能。当天载荷被重建了 26 次,钱包地址只增不减。Report URI 全量扫描了 1611 个 Optimizely 快照,确认其中 188 个(对应 178 家机构)被感染;截至当晚 19:25 UTC,攻击者钱包已收到约 7040 美元,且已有经核实的赃款转账。
大规模清理从 20:40 UTC 前后开始,Ledger、Smartsheet、BBC 的快照相继恢复干净,到 21:52 只剩 TalkTalk 一家仍带毒。但攻击者究竟如何拿到这么多客户项目的写权限,目前仍无答案——可能是 Optimizely 内部系统被入侵,也可能是某个跨客户权限的凭据泄露,这要由 Optimizely 来解释。Report URI 也提醒,实际感染面可能更大,因为他们只来得及检查能找到的快照。
赫尔姆给出的教训很直接:可信的 JavaScript 并不永远可信,一家网站完全可以因为第三方依赖被攻破而沦陷,自己的代码和服务器却毫发无损。他建议企业部署内容安全策略(CSP),先以 Report-Only 模式监测异常脚本和外联目标,再切到强制模式拦截此类注入——本次事件中,这套信号本可以在攻击得手前就暴露恶意活动。
编译自 Report URI,原标题:"World's Largest Brands Infected With Malware Via Optimizely"