AI一小时挖出Java致命漏洞 已可远程劫持
一家名为Calif的网络安全初创公司周二公开披露了一个Java运行时的严重漏洞,代号Java4Shell,编号CVE-2026-114938,CVSS 4.0评分高达9.2级。这个漏洞允许未经身份验证的攻击者在受影响的服务器上远程执行代码,甲骨文已在同日发布补丁。让整个安全行业震动的不只是漏洞本身,而是找到它的方式——研究人员借助OpenAI的GPT-6 Cyber模型,只用了约一小时。
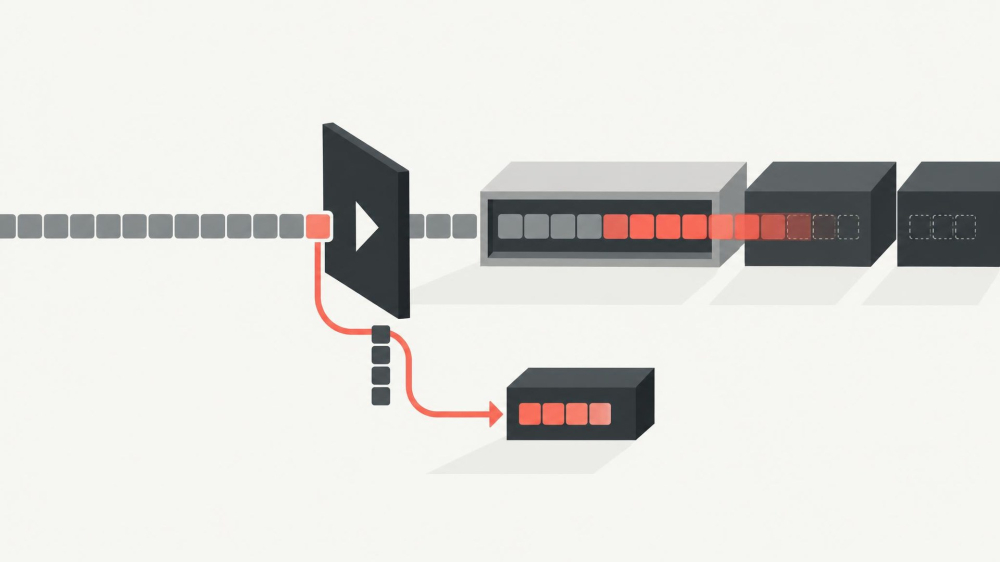
漏洞藏在Java的Base64解码器里。为提高速度,Java虚拟机在支持AVX-512指令集的x86处理器上会启用手工编写的汇编加速代码,这段代码在处理畸形填充字符时会发生长度计算下溢:一段精心构造的65字节输入,就能让解码器向内存缓冲区之外多写入62字节,破坏堆上相邻的对象。受影响范围覆盖Java 17.0.6及之后版本,包括Oracle Java SE、亚马逊Corretto、Eclipse Temurin、Azul Zulu、红帽OpenJDK等主流发行版;ARM64处理器不受影响。
实际危害已经得到验证。Calif演示了在Keycloak、Atlassian Jira、Confluence、JFrog Artifactory、Jenkins和PingFederate的默认配置下实现免登录远程代码执行——其中Keycloak被NASA、欧洲核子研究中心、惠普、联合健康等数千家机构用于统一登录认证。Apache Kafka、Solr、Elasticsearch、Gerrit等组件则在登录后场景下可被攻破。
发现过程颇具标志性。Calif研究员Quang Luong先选定了审计目标——JIT编译器、底层加速代码、常用API和密码学组件,然后让模型逐层排查,一小时内就浮现出Base64这个发现;再花两小时做出第一个可用攻击链,全程token成本不足200美元。Calif把这种「人定方向、AI出算力」的模式称为「半人马黑客」,后续的攻击链大部分由AI智能体近乎自主地构建。这也是该公司近几周内第二次借助OpenAI模型挖出重大漏洞,上一次是上个月波及全球七成网站的PHP漏洞PHP2Shell。
披露前的协调范围相当大。Calif高级研究员Bruce Dang说,「Java是现代经济的跳动的心脏」,所有大型企业实际上都会受影响。团队与「五眼联盟」各国的政府机构以及谷歌、微软等主要厂商同步了信息。韩国国家情报院已向公共机构发出紧急排查通报,瑞士国家网络安全中心也要求企业在补丁到位前清点Java系统。
Calif首席执行官Thai Duong给出了一个克制的判断:这个漏洞并不容易武器化,防御方有时间窗口;但「漏洞有一条很长的尾巴」,未来五到十年内未更新升级的系统仍然会暴露在风险之下。对行业来说,这件事真正的分量在于:AI正在把漏洞挖掘的门槛和成本压到前所未有的低点,安全团队的修复速度第一次成了决定胜负的变量。
编译自 The New York Times,原标题:"A.I. Helps Find Major Security Bug in Java, a Software Platform Vital to the Internet"