日本富岳超算被黑 近4600人信息恐泄露
日本最尖端的超级计算机「富岳」被外部人员攻破了运维系统。理化学研究所(RIKEN)11 月 16 日公告确认,最多 4597 人的姓名、邮箱、用户 ID,以及存放在个人主目录里的认证信息可能已被取走。
时间线相当紧凑:11 月 12 日,位于神户的理化学研究所计算科学研究中心(R-CCS)发现可疑网络通讯;13 日下午 4 时 33 分确认遭到非法访问,当晚 10 时 07 分隔离涉事系统;14 日凌晨 4 时 30 分暂停富岳运行并切断外部访问,晚 8 时 20 分更换管理密钥;15 日下午 4 时 18 分向用户发出通知,同时作废所有用户用于登录的公钥。
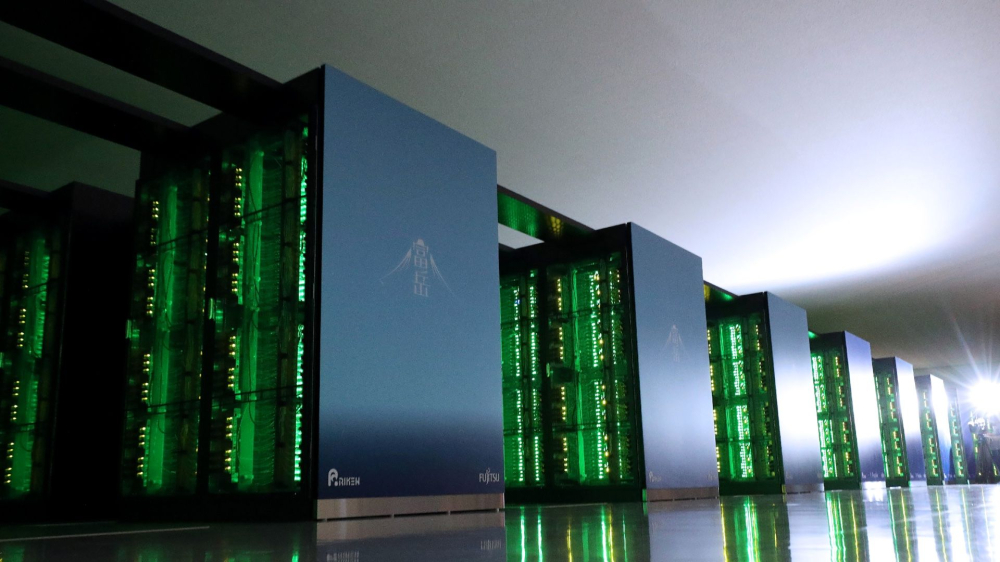
攻击者选的入口相当日常:一个对互联网公开的富岳运行状态仪表板。11 月 10 日至 13 日期间,外部第三方以此为跳板侵入运维内网,篡改多台内部服务器并植入恶意程序。具体入侵手法目前仍在调查中,官方也未披露利用了哪个漏洞。
受影响的不只是账号资料。用户主目录中的文件、研究数据,以及为连接其他系统和服务而保存的 SSH 私钥、访问密钥都可能被取走。理研表示,目前没有证据显示研究数据被外传,但已确认攻击者尝试用部分得手的凭证连接其他系统,正与相关机构排查是否造成二次损害。
受影响人数上限为富岳用户 4222 人、AI for Science 超算「理究」用户 375 人,合计 4597 人,泄露内容为姓名、邮箱与用户 ID。理研已向日本个人信息保护委员会、文部科学省以及 HPCI 相关机构报告。
这起事件也照出日本科研机构的安全短板。富岳 2021 年投入运行,造价约 1300 亿日元,一度位居全球超算榜首;据日经亚洲报道,它 2026 财年运营费用约 140 亿日元,其中约 130 亿日元用于电力等开支,网络安全投入占比很小。事发当天,京都大学信息环境机构就紧急启用多因素认证,防止外泄私钥被用来入侵本校超算。
理研的善后清单包括修复软件漏洞、重建被入侵的服务器、重新审视网络架构,并引入基于 AI 的安全防护措施。富岳将一直停摆到调查结束,运行队列中的计算任务已全部中止。
编译自 Tom's Hardware/理化学研究所,原标题:"Japan's most powerful supercomputer may have been hacked, over 4,000 users' personal data stolen"