实测21款车全部外传数据,7款App泄露位置
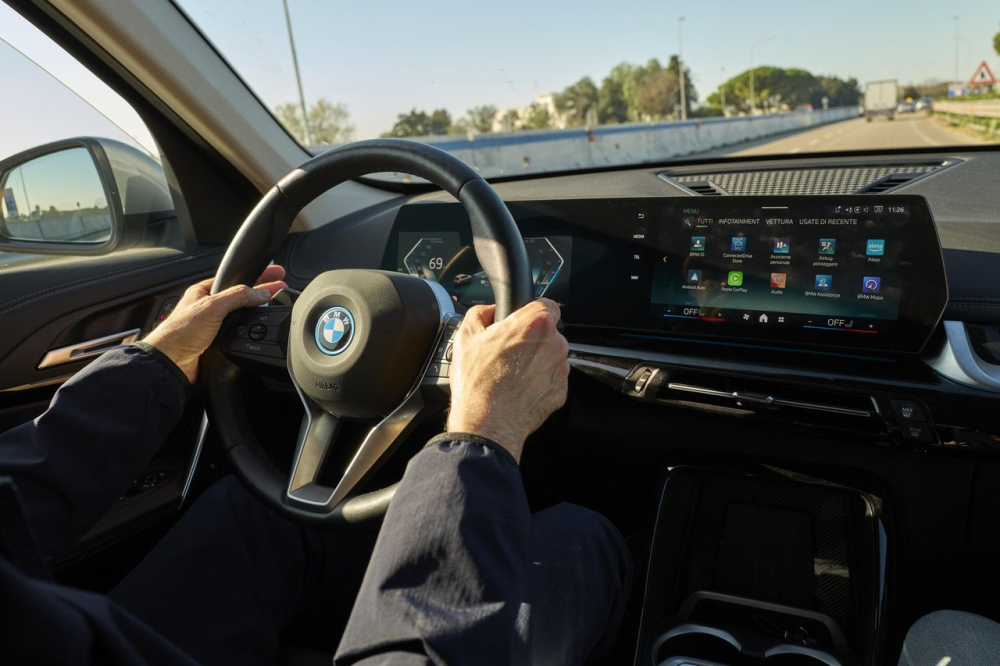
「汽车就是带轮子的智能手机」这句老话,第一次有了系统性的实证。美国东北大学研究团队与《消费者报告》(Consumer Reports)合作,对19个品牌、2022至2025款共21辆在售车以及30款配套手机App进行了数据流量的系统监测,本周发表的论文给出了一个干脆的结论:全部21辆车都通过Wi-Fi向至少一个第三方域名发送了数据,其中过半联系过广告、追踪或分析(ATA)类公司。
研究方法本身就值得一书。拦截车内Wi-Fi相对简单:研究者在每辆车里放一台树莓派接入车机Wi-Fi,再让整车流量走自己控制的热点。真正的难点是蜂窝网络——为避免部署非法基站干扰公共网络,团队造了一顶「汽车尺寸的法拉第帐篷」,屏蔽一切车外信号,逼车辆回落到受控Wi-Fi上。当然,研究者只能看到加密流量的目的地域名,读不到内容本身。
收到数据的大户名单相当豪华:亚马逊、谷歌、Meta、微软、Pinterest、Snap和雅虎。具体中介商包括Adobe、律商联讯(LexisNexis)和Amplitude——这类公司会把车辆与驾驶行为数据打包,卖给保险公司用于定价,或用于广告投放。另一个发现是:搭载谷歌Android Automotive OS(含谷歌车载服务)的车型联系第三方域名的数量最多,软件平台的选择直接决定了数据外泄规模。
比车机更糟的是手机App。研究测出7款配套App——HondaLink、Lincoln、MyNissan、myCadillac、myChevrolet、myBuick和myGMC——把车架号(VIN)、手机号和精确地理位置直接发给了广告网络;超过70%的受测App联系过至少5个ATA域名。研究者最警惕的正是「VIN+个人身份」的组合:数据中介可以据此为每位车主建立详细档案,再转卖给银行、保险和零售商。
厂商的反应印证了问题的真实性。本田在看到证据后,要求分析服务商Amplitude删除已收到的全部位置数据,并改造HondaLink停止发送地理定位。而监管此前已有动作:联邦贸易委员会(FTC)去年处罚了通用汽车非法收集并销售精确位置与驾驶行为数据;福特和本田也曾因退订流程设置障碍被小额罚款。研究者还特别提到特斯拉——拒绝其数据共享条款的用户会看到警告:车辆可能出现「功能受限、严重损坏或无法操作」。
项目负责人、东北大学网络安全与隐私研究所前所长大卫·乔夫尼斯(David Choffnes)的总结是:「我认为结论是,有很多值得担心的事。」另一位合著者说得更直白:「看起来,顾客买不到一辆不追踪你的新车。」团队的建议是厂商以透明度和明确的主动同意(opt-in)重建信任——而不是把退订入口埋在五层菜单之下。
编译自 The Verge / Consumer Reports,原标题:"Your car's data privacy problems are worse than you think"