Vercel确认KVM零日漏洞 沙箱边界被完全击穿
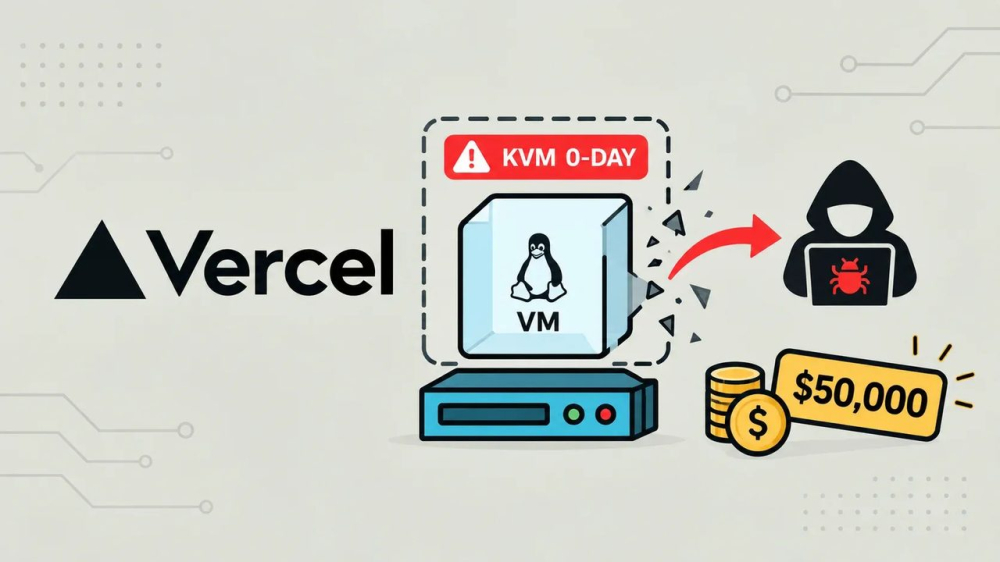
云部署平台 Vercel 于 10 月 3 日确认了一个 KVM(内核级虚拟机)零日漏洞。安全研究员 Paulos Yibelo 当天在社交平台宣布,他在「业界标准虚拟化方案」中实现了完整的虚拟机逃逸——虚拟机内的代码可以拿到宿主机的 root 权限。Vercel 首席执行官 Guillermo Rauch 随后证实,该漏洞影响「Linux 虚拟化领域的行业金标准方案」,完整的技术分析将在稍后发布。
漏洞是在 Vercel Sandbox 漏洞赏金项目里被发现的。按 Vercel 的架构,每个沙箱运行在一台独立的 Firecracker microVM 中,跑在 EC2 裸金属宿主机上——microVM 而不是容器才是安全边界。这类沙箱正是用来执行 AI 智能体生成的不可信代码的:边界一旦失守,理论上攻击者可以从一个客户的沙箱摸到宿主机,进而威胁同一台宿主机上其他客户的数据。安全社区的评论毫不客气:「这相当糟糕,影响范围巨大。」
赏金通知显示,Yibelo 为此拿到了 5 万美元——这是该项目的单笔最高奖金,通常只留给「可能让攻击者访问或篡改其他客户数据」这类严重问题。Vercel 还曾在 8 月 18 日至 9 月 1 日举办「100 万美元 Sandbox 挑战赛」,规则明确要求提交活的边界击穿现场演示,而不是纸面上的代码审查报告。
目前仍有大量关键信息悬而未决:没有 CVE 编号,没有受影响的内核版本清单,没有补丁说明,也不清楚是否需要虚拟机内的管理员权限作为利用前提。Rauch 的表态也没有说明所有 KVM 或 Firecracker 部署是否都在波及范围内——因此并不能据此推断每一家云厂商都中招。目前没有证据显示客户数据实际泄露,也没有在野利用的报告。
这起披露再次提醒行业:当越来越多 AI 平台在共享基础设施上运行智能体生成的代码,隔离边界就是唯一的护栏。在完整技术分析发布之前,运维人员能做的是盯紧 Vercel 与 Linux 发行商的后续公告——并且别想当然地认为其他 KVM 补丁顺带修掉了这个问题。
编译自 Hackers News(经多家安全媒体与 Vercel CEO 表态交叉核实),原标题:"Vercel Confirms KVM Zero-Day VM Escape, Awards Researcher $50,000"