APP下载
报价宝  ›  科技  › 

加密硬件钱包被植入后门 1.02亿美元失窃

报价宝 来源:baojiabao.com 发布时间:2026-10-14 14:35:34 10月14日更新
报价宝综合消息加密硬件钱包被植入后门 1.02亿美元失窃

配图

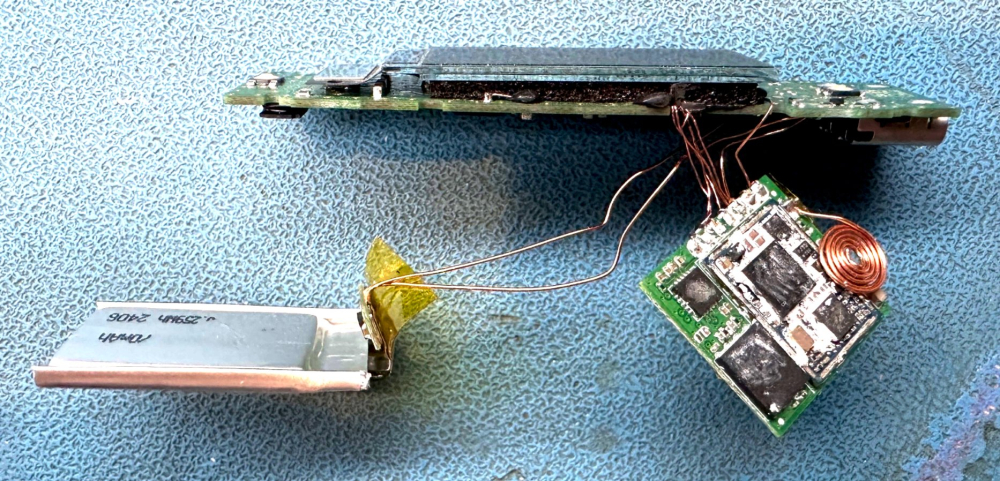
冷钱包「绝对安全」的神话正在被物理层面的攻击击穿。硬件钱包龙头Ledger上周五确认,其授权经销商、马来西亚CryptoBilis售出的部分Ledger Nano X钱包内被人为植入硬件后门。链上分析公司Bitquery统计,10月9日黑客在数分钟内集中转走324个受害钱包的资产,总额约1.02亿美元,涉及比特币、以太坊、波场等多条公链。攻击手法相当隐蔽:植入物藏于设备外壳内部,在用户首次初始化、屏幕显示24词助记词时,识别并解码屏幕内容,随后通过内置eSIM经LTE移动网络把助记词发往攻击者。安全芯片、操作系统固件和交易功能均未被改动,因此Ledger官方的「Genuine Check」真伪验证依然通过——软件层面根本查不出来。事发后,问题设备不断在新的渠道浮出水面。一名网名Johannes的欧洲用户拆开自己在德国两家MediaMarkt门店实体购入的两台Nano X,均发现异常焊接的线缆和蜂窝模块;前Mt.Gox首席执行官马克·卡尔佩莱(Mark Karpelès)拆验一台在新加坡樟宜机场Metapod门店购入的Ledger Flex,同样发现了间谍芯片。用户和研究者还在Ledger Flex与Stax两款较新的设备中报告了植入物。这些渠道有一个共同点:全部是授权销售点。Ledger和竞品Trezor多年来一直告诫用户只从官网或授权经销商购买,而此次事件表明攻击者已经转向主动污染授权渠道——利用消费者对授权店的信任获得更广的分发。MediaMarktSaturn集团10月13日向媒体确认,已在旗下11个国家的门店和网站全面下架Ledger产品;Trezor也通知部分经销商,明年1月1日起取消其授权。时间线上还有一处耐人寻味的插曲:知名硬件黑客乔·格兰德(Joe Grand)今年3月就曾在多台Nano X中发现植入物并通报Ledger,但当时的问题设备均来自来路不明的无授权网店。如今出现在授权渠道的植入物明显是更精细的迭代版本。Ledger已要求CryptoBilis停售停运配合调查,并提醒经销商只从授权渠道进货、切勿补货退回的商品。目前确认的资金损失仍集中在CryptoBilis售出的设备,其他渠道发现植入物的设备暂无失窃报告。Bitquery数据显示,部分被盗资金已被转入账户冻结或标记为欺诈。Ledger建议从涉事渠道购入钱包的用户不要在设备上输入或恢复助记词,已设置的用户应立即把资产转移到使用全新助记词的新设备。这起事件的真正冲击在于信任模型:硬件钱包的整个安全假设建立在「出厂到手中的物理供应链不可篡改」之上。当植入可以发生在授权门店的货架之前,消费者几乎没有任何不拆机的办法验证一台密封的冷钱包是否干净——而拆机本身就可能损坏设备。

编译自 ZERO DAY(Kim Zetter),原标题:"Who Is Planting Backdoors in Ledger Crypto Wallets?"
文章标签: Ledger 硬件钱包 供应链攻击 加密货币 助记词 安全 报价宝 降噪耳机价格 耳机价格 红米手机价格 华为手机价格 小米手机价格 电视机价格 笔记本电脑价格 笔记本价格 汽车价格 数码相机价格 手机价格 笔记本价格 小米手机价格 降噪耳机价格