私钥最短3比特 印度CA八张证书遭封堵
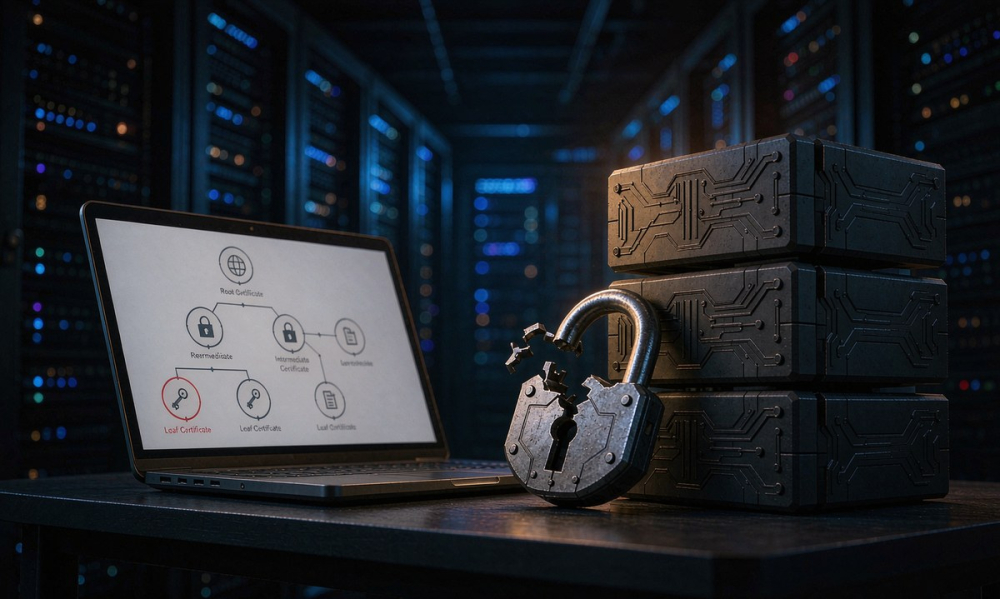
全球安全圈周二拉响警报:印度证书颁发机构eMudhra的八张中间TLS证书私钥确认泄露,各大浏览器与主流软件已紧急封堵。这批私钥弱到挑战工程师的想象力——正常的NIST P-384椭圆曲线私钥约有384比特熵,而这次泄露的八把私钥数值竟然只有4、56、66、115、155、156、230、237,最低者用3比特就能穷举。密码学家Filippo Valsorda直言,这属于「这不应该可能」的范畴,怀疑是某个危险密钥生成接口把size参数误设成了极小值。拿到私钥的人,可以为互联网上任何网站签发受浏览器信任的证书。
事件的暴露方式颇具戏剧性:一位署名Wayne的研究者上周末在emudhra.we-have-a-problem.com发布非正式通告,留言「We have a problem here - Wayne」,并用其中一把私钥对留言签名自证持钥。10月17日18时05分报告送达Chrome根项目后,1小时40分钟内CRLSet封堵就覆盖了六张TLS中间证书;Mozilla当晚22时59分完成OneCRL推送,苹果10月19日、微软10月20日跟进,Cloudflare也已更新自家信任库。
生态修复在同步推进:Go语言按URGENT档发布1.27.3和1.26.10紧急版,把八把公钥的哈希过滤写进标准库且用户无法关闭;火狐158.0.1、NSS 3.131.1、Python certifi、Rust webpki-roots等相继更新。Mozilla还直接从信任库移除了emSign ECC Root CA - G3根证书,每张泄露证书在Sectigo交叉签名的副本也被一并封死。
对普通用户来说算是不幸中的万幸:证书透明度日志中没有发现这些私钥被用于恶意签发的任何记录。波兰研究者q3k曾演示用泄露密钥给q3k.google.com签发「谷歌」证书并在自建服务器上通过验证,证明攻击能力真实存在——只是封堵跑在了滥用前面,浏览器用户基本无恙。
真正的硬仗在长尾。Valsorda警告,这将是一场「比Heartbleed更大的清理工程」:IoT设备、Docker容器、被遗忘的Linux机器、自带根证书包的命令行工具,都要等管理员逐台更新。至于私钥为何弱得如此离谱,BGP.tools负责人猜测是示例代码误入了生产环境,eMudhra至今未给出正式解释,只是默默吊销了全部八张证书。
编译自 Ars Technica,原标题:"The Internet goes on high alert after discovery of 8 compromised TLS certs"