盗版神器Popcorn Time暗藏僵尸网络后门
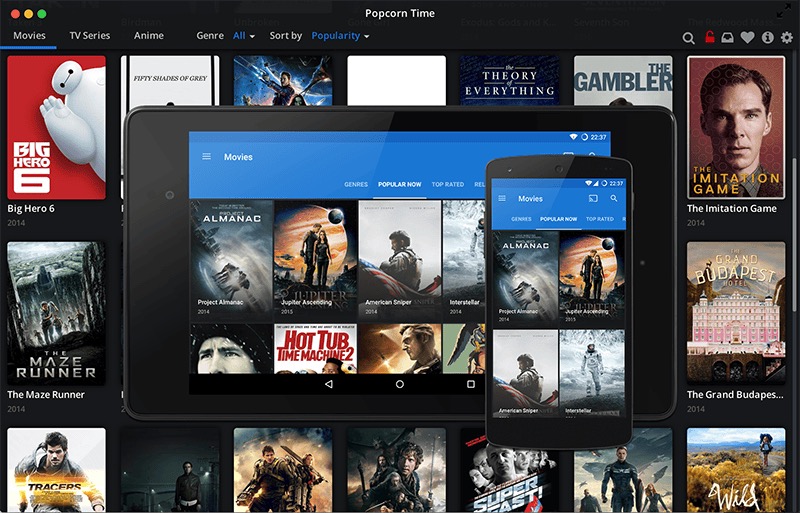
还记得Popcorn Time吗?那个被称作「盗版界Netflix」的种子流媒体应用,应用本体早已停更多年,但它留下的雷最近才被拆掉。荷兰安全公司Eye Security发现,其中一支名为Time4Popcorn的闭源分支,其升级程序仍在全球大量Windows、macOS设备上默默运行,定期向几个早已废弃的域名发心跳。
问题在于这个升级器的权限。安全公司逆向后发现:Windows端的Updater.exe以SYSTEM最高权限运行,通过未加密的HTTP向升级域名索要一份JSON文档,然后下载其中指向的可执行文件直接执行,全程不校验任何签名——这个2013年版Boost库构建的程序,实际上是一台等着认领的远程代码执行服务器。macOS端的PT.updd同样以root权限干着一样的事。谁注册到那些过期域名,谁就能向所有还在回连的设备无声推送任意程序。Eye注册域名后记录到的回连请求约为每秒50次,受影响设备甚至出现在政府、军队和企业网络里。这个漏洞编号为CVE-2026-30612,永远不会等来官方补丁。
摆在面前的选择有三个:买下全部废弃域名(昂贵且买不全)、什么都不做、或者用已注册的域名推送一个「自毁更新」。Eye咨询法律团队后选了第三条,并援引2021年荷兰警方接管Emotet僵尸网络基础设施的先例为自己辩护——区别在于,Emotet受害者没有主动装恶意软件,而这些用户只是装了个看剧的应用。
效果立竿见影。从2025年11月到2026年3月,自毁更新累计下发超过200万次;到12月已覆盖逾百万台系统,几周内回连请求减少了九成;2026年3月1日降到每天约5000次后,Eye停止推送,并把掌控的15个域名移交给非营利组织Shadowserver基金会做黑洞处理。macOS端实际覆盖量比最初估计低得多——主机名会变导致计数虚高,真实数量约在25万到35万之间。Android端因安装更新需要用户点击,未做处理。
过程里还有个讽刺的插曲:更新包被人传上VirusTotal后,11家安全厂商把它报成恶意软件——技术上没报错,它确实在关停系统服务——结果杀毒软件拦下了拆弹更新,反而让漏洞升级器继续运行。团队只好下载各家产品逆向签名规则,改写代码躲过检测,直到只剩一家误报。
团队承认这次「无执法监督的黑客式修复」存在伦理争议,但他们的回应很直接:「唯一的替代方案是什么都不做。」10月22日,研究员Teusink在Hack.lu安全会议上公开了全部细节。Eye提醒仍在使用Time4Popcorn的用户直接卸载,并强调研究不涉及2025年才启动的新版Popcorn Time项目。
编译自 The Verge,原标题:"Abandoned Popcorn Time apps had to be disabled to prevent a zombie army"