俄APT29水坑攻击iOS与安卓用户
法国网络安全公司Sekoia披露了一场针对手机用户的大规模水坑攻击:攻击者篡改正规网站、搭建仿冒站点,并劫持一家乌克兰网页统计服务,向访问者的iPhone和安卓手机投递漏洞利用代码,窃取浏览器Cookie、聊天记录、Wi-Fi密码乃至设备全量数据。Sekoia以中高置信度将行动归因于俄罗斯黑客组织APT29(又名Midnight Blizzard),代号「Poisoned Source(投毒源头)」。
这次行动依赖三条感染路径。其一是入侵合法网站直接注入恶意JavaScript,受害者包括美国一家化工行业贸易协会、欧洲某极右翼政党、保加利亚一个军事相关组织的官网,甚至一家澳大利亚诊所的网站。其二是搭建仿冒域名:一个冒充美国建国250周年纪念项目America250,另一个复刻伦敦OWO莱佛士酒店官网——这家酒店紧邻英国国防部和唐宁街10号,乌克兰总统泽连斯基10月14日访英期间曾入住,研究人员判断其瞄准的可能是外交使团和重要宾客。
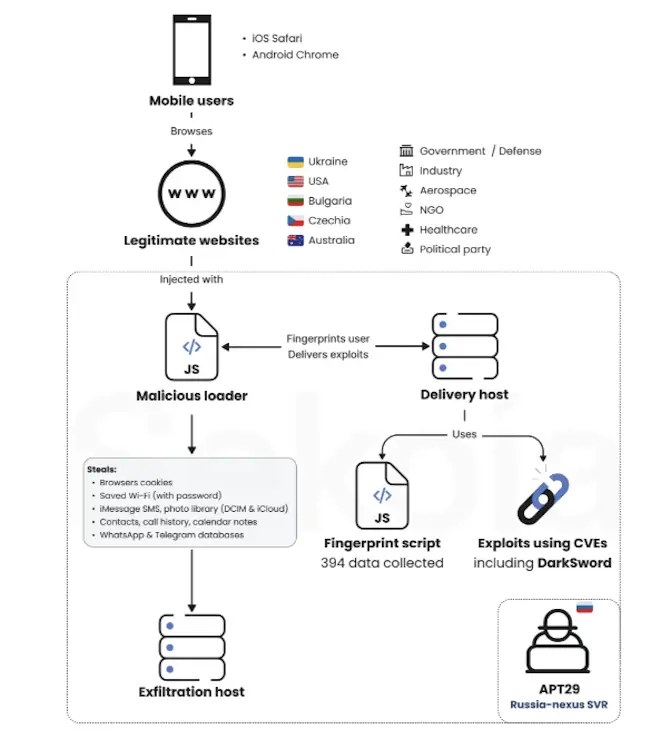
传播面最广的是第三条路径:供应链攻击。攻击者在8月27日至9月3日期间入侵乌克兰网页统计服务Plerdy,向其SEO跟踪脚本注入恶意代码。该脚本运行在数千个网站上,其中大量为乌克兰军方、特种部队和军工装备制造商运营的站点,等于一次性在高清价值人群中间铺开攻击网。
无论从哪条路径进入,最终载荷都相同:一段JavaScript加载器先识别访客的设备与浏览器特征,再按平台下发对应漏洞链。iOS 16.7设备会遭遇CVE-2025-43529与CVE-2024-27834的组合利用,Safari Cookie失窃后攻击者可直接复用登录会话;iOS 18.5设备则面对代号DarkSword的五漏洞利用链,短信、iMessage、WhatsApp、Telegram数据、钥匙串密码、位置、健康信息乃至照片都可能被窃取。安卓端针对Chrome 139至145版本利用CVE-2026-3910和Adreno显卡驱动漏洞CVE-2025-27038,窃取Cookie、保存的登录凭据和Wi-Fi密码。所有载荷完成数据外传后,都不在设备上留任何持久化后门。
值得注意的是,三条漏洞链用到的所有漏洞在活动启动前均已被官方修补,属于典型的n-day利用,及时更新系统即可防御。Sekoia的归因依据包括:被攻陷网站上残留2025年APT29水坑行动痕迹、手法与其2024年针对蒙古政府网站的攻击相似,以及受害者高度集中于乌克兰。研究人员也承认,目前尚无法判断攻击者是在精准猎杀特定访客,还是广撒网囤积数据后再行筛选利用。
编译自 Ars Technica,原标题:"Hackers exploited iOS and Android flaws to infect phones",技术细节经Sekoia披露信息交叉核实