BADBOX僵尸网络复活 日发400亿次假竞价
广告欺诈的规模纪录又被刷新。安全公司 HUMAN 的 Satori 研究团队 11 月中旬披露,此前遭多轮打击的 BADBOX 僵尸网络以 "BADBOX 3.0" 的形态重新上线,活动高峰期每天能发出约 400 亿次虚假广告竞价请求,按竞价量计算是迄今公开披露过的最大一起广告欺诈活动。
这个量级意味着什么?HUMAN 称,这些请求来自被感染的廉价安卓设备,占其 HUMAN Defense Platform 监测到的联网电视(CTV)广告流量 4% 以上,是此前纪录保持者 VASTFLUX 的三倍多。需要说明的是,400 亿是流量观测值而非设备数——HUMAN 并未公布 BADBOX 3.0 的感染设备规模。
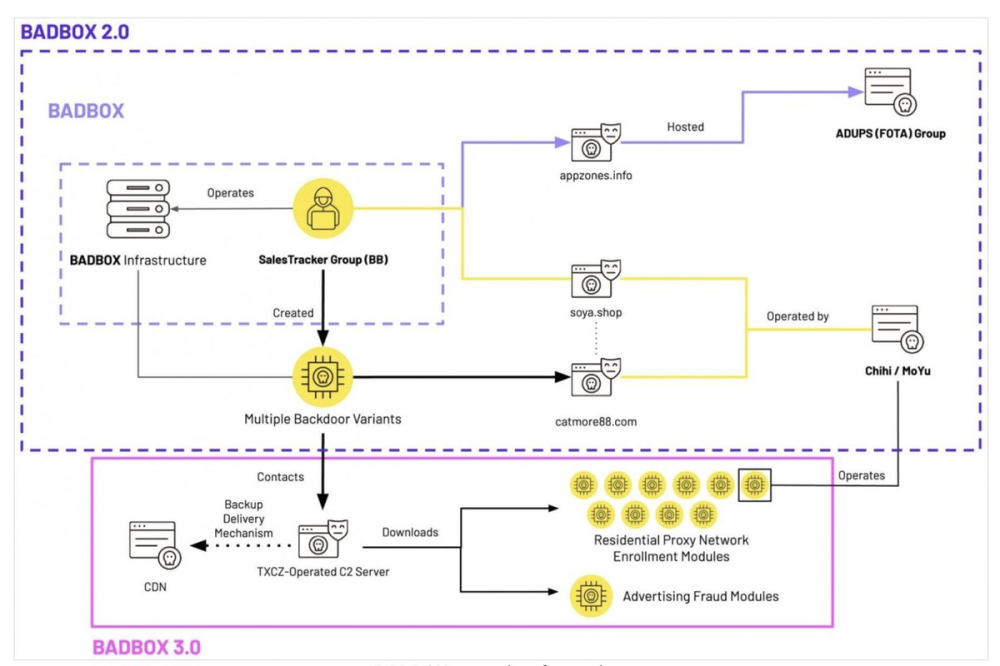
攻击面还是那批硬件:没有通过 Google Play Protect 认证、运行 Android 开源项目(AOSP)的低价手机、平板和电视盒子,恶意程序出厂即预装。设备上线后向命令与控制(C2)服务器拉取模块清单,按需加载;模块分散托管在公共代码托管站、公共 CDN 和运营方自建的 GitHub 代理上,删掉一份副本几乎不影响运转。
模块分两类。一类做广告欺诈:借正规流媒体 App 的身份,在用户看不见的透明窗口里播放视频广告,广告主为无人观看的曝光付钱,甚至伪造根本不存在设备的服务端广告插入请求;另一类做"代理劫持",把电视盒子静默接入 11 家住宅代理网络。HUMAN 认为其中的 PXYEDGE 是 BADBOX 2.0 时期 IpMoYu 的改名版,该服务对外称约 20 万个节点,而 HUMAN 观测到的唯一连接峰值接近 34 万。
打击也在同步进行。本月早些时候谷歌主导的 XCPE 行动清理了 200 多个国家和地区的 100 万台以上受感染设备,顺带关掉了多个被 BADBOX 3.0 使用的 C2 域名,一个分发恶意模块的代码仓库被下架;HUMAN 表示其系统已开始过滤相关的虚假广告流量。
但这不是第一次"清零"。BADBOX 2023 年初因一款在亚马逊销售的 T95 电视盒子被曝光;2024 年 12 月德国机构发出警示;2025 年 3 月 HUMAN 与 Shadowserver 切断了 50 万台 BADBOX 2.0 设备与控件的通信,谷歌下架 24 款相关应用并起诉运营方,称截至 2025 年 4 月感染设备超过 1000 万台。每一轮打击都只是迫使运营方重建基础设施。
HUMAN 预计对方会继续调整手法。对普通用户,建议只买正规渠道、经过认证的安卓设备并开启 Play Protect;对企业来说,廉价电视盒子应视作不可信的联网 Linux 主机——它既可能在刷广告,也可能把公司的出口 IP 变成别人的流量跳板。
编译自 HUMAN Security 研究报告,原标题:"BADBOX 3.0 and the Economics of Threat Adaptation"