资安业者Rapid7以3.35亿美元买下威胁情报服务IntSights
打造渗透测试工具Metasploit的Rapid7,宣布买下威胁情报业者IntSights Cyber Intelligence
Rapid7准备买下DivvyCloud以加速进入云端安全市场
提供安全性分析与自动化服务的资安业者Rapid7,准备买下DivvyCloud,来切入云端安全服务市场
WannaCry肆虐全球时,Rapid7:全球网络有超过500万个开放的SMB节点
5月WannaCry勒索软件攻击爆发,Rapid7在相近的时间点扫描全球网络,发现当时全球有554万个SMB节点(445传输埠),可能遭WannaCry利用。
MCP协议曝信任缺口 AI智能体可互相攻击
安全研究员历时五个月测试发现,AI智能体通信标准MCP存在系统性信任缺口:恶意指令可借助智能体之间的默认信任在链路中层层传递,触发服务端请求伪造与数据外泄。谷歌、摩根大通、Rapid7、法国政府等机构
2026-10-12 人工智能 我要分享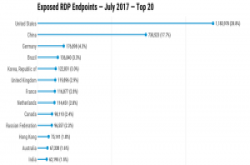
全球410万个远端桌面RDP埠暴露在外,台湾也有6万RDP埠恐遭攻击
资安公司Rapid7研究人员指出,虽然多数使用者启动有采用SSL/TLS加密传输方式,但仍有15%使用者仅采用易遭中间人攻击的“标准远端桌面协议安全(StandardRDPSecurity)”功能。
开源安全测试框架Metasploit嵌入BlueKeep攻击程式
在开源测试框架中嵌入这个针对旧版Windows远端桌面服务缺陷所打造的攻击程式,固然可能遭骇客利用,但Metasploit管理方Rapid7认为,此举对防御方来说是利大于弊
Palo Alto Networks修补其防火墙操作系统的重大安全漏洞
美国军方针对Palo Alto Networks防火墙操作系统PAN-OS的CVE-2020-2021漏洞发出警告,表示这是个容易遭国外骇客觊觎的漏洞,因为开采难度低,却可能危及组织机密与健全
7大手机浏览器漏洞可让用户导向恶意网站
攻击者利用网页载入和浏览器更新网址的时间差,引发来自恶意网站的跳出视窗,或是在浏览器中载入恶意网站的内容,恐让用户在不知情下连向恶意网站
谷歌停止修复旧版Android漏洞 致用户面临威胁
北京时间1月14日消息称,来自安全厂商Rapid7的分析称,所有版本号低于Android 4.4“奇巧&rdquo...
十多个Apache HTTP Server版本含有允许骇客取得最高权限漏洞
从2015年发表的2.4.17到今年2月发表的2.4.38共十多个版本Apache HTTP Server都有安全缺陷,用户最好尽快升级到4月1日释出的2.4.39版本
No More Ransom专案5年来已协助勒索软件受害者省下10亿欧元的成本
迄今全球已有170个组织加入该专案,提供121种免费解密工具,可用来解密151款勒索软件家族
戴尔旗下SecureWorks计划IPO 市值将达14.2亿美元
4月12日消息,据路透社报道,戴尔旗下网络安全设备部门SecureWorks计划首次公开募股(IPO),市值可能...