联想指纹U盘拆开是普通SD卡 加密形同虚设
一款标称支持 AES-256 硬件加密的指纹识别 U 盘,拆开外壳后被发现里面只有一张普通 SD 卡,卡上的文件完全没有加密。安全研究员 Xusheng Li 在 2025 年拆解联想 ThinkPlus FU100 后公布了这一发现,完整细节本周经安全媒体 HackingPassion 披露。
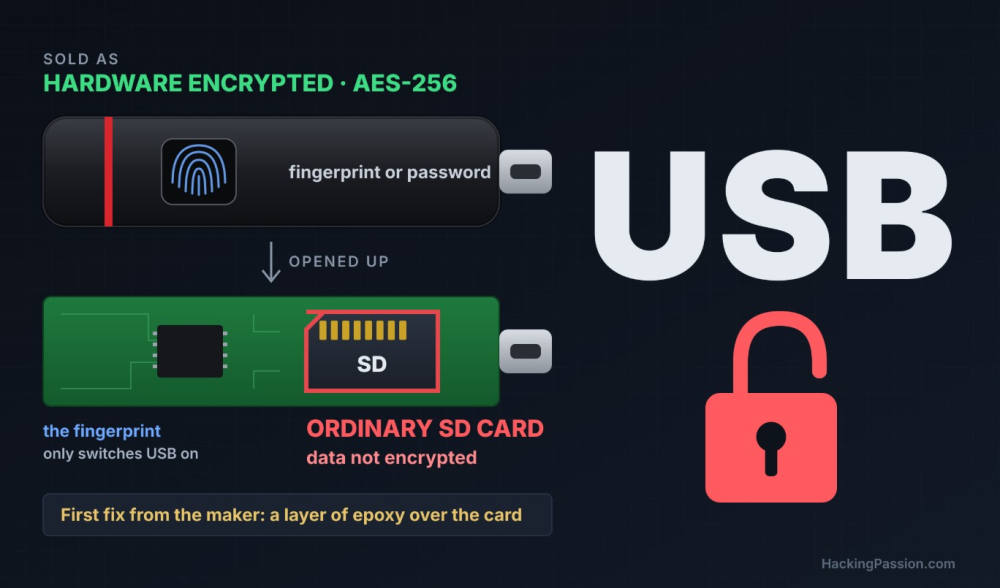
按照产品宣传,这支 U 盘具备指纹保护、密码保护与防泄露三项能力,售价却在两百元上下,远高于同容量普通 U 盘。研究员的拆解结果给出了另一种解释:塑料外壳下面是一块小电路板,上面焊着一张 SD 卡,内部数据以明文形式存放。指纹识别模块实际只决定一件事——U 盘是否与电脑建立连接,卡里的文件并不受指纹功能保护。
2025 年 8 月 2 日,研究员把问题报告给联想。8 月 27 日,厂商给出的临时方案是在 SD 卡表面覆盖一层环氧树脂,让拆解变得更困难;正式修复方案排期到当年 12 月。联想在后来的安全公告中把这处缺陷描述为:拥有设备物理访问权限的人可以读取其中存储的数据。
同一份研究还涉及联想 ThinkPlus TSD303 指纹识别外置固态硬盘。这款产品内部使用标准尺寸的 M.2 固态硬盘,数据确实经过加密,薄弱环节落在密码上:当电脑上的联想程序向硬盘索取密码时,硬盘会通过 USB 数据线以明文回传正确密码,程序再拿它与用户输入的密码比对。只要能监听这条通信链路,或者读取该程序的内存,就能拿到密码并直接打开硬盘。
研究员提交报告三个月后,联想送来一个测试版修复。新版本不再回传明文密码,改发一段加密数据。研究员起初认为这是密码的哈希值,用调试器追踪数据来源后发现,它来自 SM4 分组密码算法,而密钥是一个看起来像时间戳的数值——测试中该值为 2021012700000000。把这段数据与该密钥一并输入解密工具,测试密码被完整还原。这意味着修复并不彻底:程序自己能够推导出密钥,拆开程序的人同样可以。
联想已于 2026 年 1 月 13 日发布安全公告 LEN-210545,将漏洞评级定为高危,列出三个编号。CVE-2025-13453 涉及部分 ThinkPlus U 盘,允许拥有物理访问权限者读取数据;CVE-2025-13454 涉及 ThinkPlus 配置软件,本地已登录用户可以访问设备敏感信息;CVE-2025-13455 则允许本地已登录用户绕过设备身份验证,注册不受信任的指纹。
FU100 用户可拨打联想中国服务热线 400-640-1886 申请免费升级,厂商核对序列号后安排寄回更换,或由工作人员上门升级固件。针对 TSD303 的第二版修复于 2025 年 12 月推出,硬盘改为自行验证密码,不再把密码交给电脑端。
研究员的演讲还点名了同一批次的更多产品。联想、朗科、KakaSoft、Nexcopy 与御天盾五家厂商的 USB 存储设备均被发现加密形同虚设,其中十款设备建立在同一套软件方案之上:六款以明文回传密码,两款把数据以未加密状态存进 micro SD 卡,另两款虽然用了 AES,仍会泄露密码。他在演讲开场放的第一张幻灯片只有一句话——不要相信加密 U 盘,厂商的说法要自己验证。
编译自 HackingPassion,原标题:"Lenovo ThinkPlus Fingerprint USB Drive Sold as Encrypted Was a Plain SD Card Inside"