Claude Code扩展被投毒 波及五千开发者
Cursor扩展市场29日出现被篡改的ClaudeCode扩展,会植入持久化SSH后门,约5000名开发者受影响。市场已紧急下架并短暂关闭,Anthropic称自家系统未被攻破。
2026-10-31 科技 我要分享研究:新一代僵尸网络FritzFrog感染500台服务器以帮骇客挖矿
无档案恶意程式FritzFrog以SSH公钥形式在受害系统上建立后门,让骇客能够持续存取被骇系统
僵尸网络Prowli感染9000家企业的设备 中国公司较多
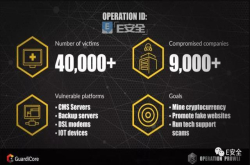
更多全球网络安全资讯尽在E安全官网www.easyaq.comE安全6月8日讯 以色列网络安全公司 GuardiCore 的安全团队发现,网络犯罪分子设法组建了一个庞大僵尸网络“...
333个Tor出口节点被劫持 专偷密码
Tor志愿者披露,本月2日至5日有333个出口中继被入侵重配,约占全网出口节点一成,把SSH连接改道至12台拦截服务器窃取密码,并封堵加密邮件端口只留明文通道。Tor团队三天内打上BadExit标记、
2026-10-23 科技 我要分享
中国厂商C-Data的29款FTTH装置,被研究人员发现含有后门等7项漏洞
研究人员揭露西迪特(C-Data)公司的FTTH OLT产品,存在后门、密码泄露、指令注入、远端DoS攻击等多种漏洞
Oracle Solaris重大零时差漏洞遭骇客开采,曾潜伏企业内长达2年
Oracle Solaris Server一个风险10.0的零时差漏洞,在2年前便有骇客组织开采并骇入企业网络,直到最近才被发现及修补
开源AI网关LiteLLM被投毒 凭据窃取两小时
开源AI网关LiteLLM的发布管道10月21日遭入侵,携带编译型恶意软件的1.107.0版本被推上PyPI和Docker:Python包在线约1小时44分,Docker镜像约2.5小时。恶意代码在P
2026-10-22 人工智能 我要分享居易路由器与交换器漏洞遭锁定,已出现两起攻击行动
居易科技(Draytek)多款宽频路由器与交换器出现漏洞,该公司亦提供新版固件因应,由于已有攻击行动出现,尚未更新的使用者应尽速安装