
10大危险网域!小心这些骇客最常利用的顶级网域
Blue Coat
近年来,不只是大型企业网站资料外泄事件频传,连政府也都履履因骇客入侵而导致大量政府内部资料外流,而这些攻击手法往往无法事前察觉,得等到事件爆发后才曝了光。而其实类似渗透手法在网络上层出不穷,像是长年分析网络攻击手法的Blue Coat台湾区技术总监曾良骏也观察到,近2年有越来越多骇客是采用以顶级网域(Top-Level Domain,TLD)来做为攻击跳板,透过在一些管理松散TLD的网站来埋入恶意程式,进而长驱直入渗透企业或政府内部。
曾良骏也表示,这些因为TLD网域所产生的资安高风险,就在于骇客会在某个外表正常的网站植入恶意指令,只要受害者点开网站就会经由浏览器背景下重新指向到1个或多个含有TLD高风险的可疑网站,而一旦企业端的防毒软件无法侦测到这些网站内的恶意程式,就有可能进而让骇客渗透到企业内部植入木马。
公布10大危险TLD网域名称
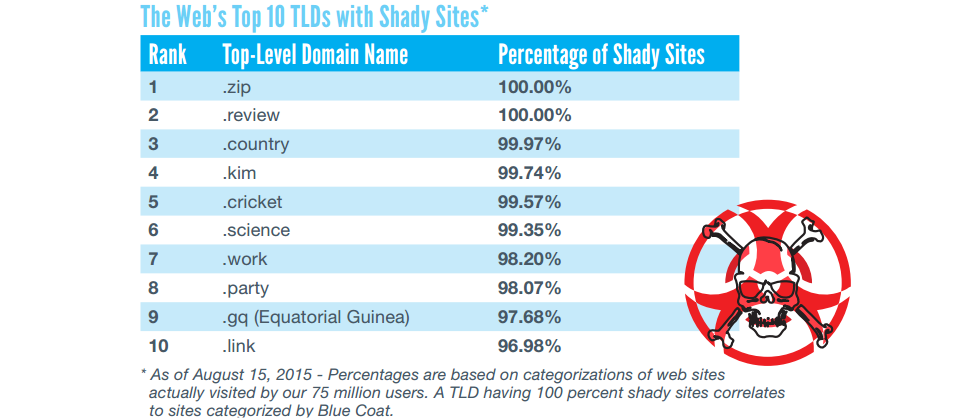
Blue Coat在日前发布最新一份网络恐怖芳邻(The Web's Shadiest Neighborhoods)资安报告中,从Blue Coat近2年多达2万家企业客户浏览的网页资料当样本,经过自家数据库比对分析后,选出10个含有可疑网站比例最高的TLD网域为.zip、.review、.country、.kim、.cricket、.science、.work、.party、.gq,以及 .link。甚至当中使用.zip和.review这2个TLD网域来申请的网站,竟有高达百分之百的网站都被标识为可疑网站,而部分网站还隐藏着多种恶意程式。
曾良骏指出,截至目前为止,企业客户只要到访以上这10个高危险TLD网域申请的网站,多数都会被标识成几种可疑网站类型,像是常见的垃圾活动(Spam)、诈骗活动、可疑活动,乃至网络钓鱼(Phishing),甚至是在网站内埋入恶意程式,或是散布僵尸病毒等,来引诱受害者在不知不觉情况下上勾而被植入恶意程式。
此外,这10个含有高风险的TLD网域,有的是已经注册存在一段时间,也有的是才刚申请使用没多久。
曾良骏也指出,TLD网域近年来之所以逐渐成为骇客发动攻击的媒介,主要和TLD网域数量逐年攀升有关。不同于早期常见几个标准TLD网域名称,例如.com、.net、.edu和.gov等,或是一些国码的TLD,如日本的.jp或台湾的.tw等,近几年也开放加入更多来自各行各业的TLD网域申请,如. shop、.travel、.ads、.company等。
这些新增加的TLD网域在提供网站申请上,往往较为松散缺乏管理,因此,骇客很容易就能申请到这些TLD的网站,来做为发动攻击的中间跳板。至今在网络已申请的有效TLD网域,已从早期不到100个,增加至多达1,000个。
曾良骏也建议,对于这些存有高资安风险的TLD网域,企业在第一道资安防线就可优先采取防护作为,包括了将这些被标识为可疑TLD等网域的流量封锁,此外,对于含有这些TLD网域的网址连结也尽可能避免点选,另一方面,对于部分漏网TLD的可疑网站则可透过沙箱(SandBox)等资安工具来隔离进一步分析,找出这些恶意程式的新感染途径,再借此来更新防护机制。
2万企业常遇危险网域Top10 |
|
1. .zip 2. .review 3. .country 4. .kim 5. .cricket 6. .science 7. .work 8. .party 9. .gq 10. .link 资料来源:Blue Coat,iThome整理,2015年9月 |



