
Flash人人喊打之际,Google协助Adobe提供安全缓解方案
受到意大利骇客公司Hacking Team文件外泄的影响,Adobe近日连续释出两次紧急更新修补3个Flash Player零时差漏洞。不过,最新的Flash Player 18.0.0.209不仅修补当中的两个漏洞,还嵌入了3个攻击缓解机制,其中两个来自Google的贡献。
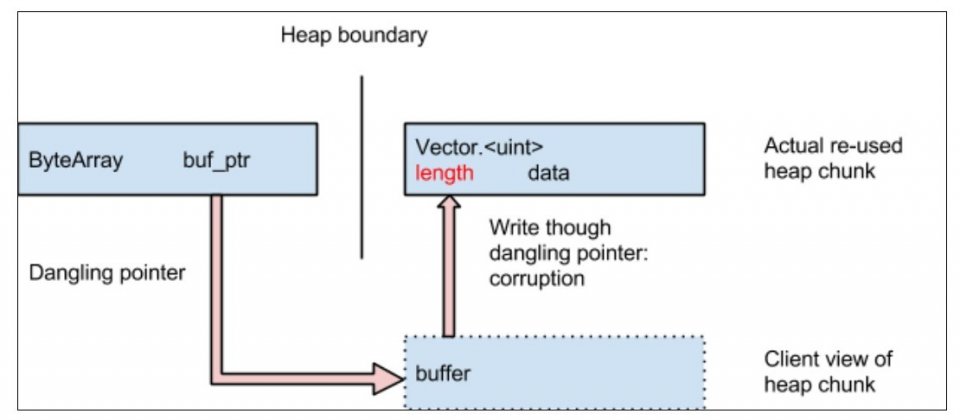
负责隔离堆积的Google Project Zero安全研究人员Mark Brand与Chris Evans表示,他们有时会自行处理攻击缓解机制,但最近一直与Adobe合作以缓解Flash的攻击程式。最近锁定Flash的攻击程式有很大一部分是锁定“堆积溢位”(heap overflow)漏洞与“释放后使用”(use-after-free)漏洞,这两个案例的共通点在于骇客滥用了向量种类Vector.
Google与Adobe都分别开发出两个与一个基于Vector.
Brand与Evans认为,即使他们采取了有力的措施来保障Flash的安全,但离完整的保护还有一大段距离,因为骇客可以针对业者所祭出的攻击缓解措施展开反击,是个猫捉老鼠的游戏,Google也会研究新的防御机制,持续分析物件类型以探查分区缓解所能发挥的功用。
Flash的漏洞频传,最近一个月Adobe便修补了38个Flash安全漏洞,并有3个属于零时差攻击漏洞。而这也再次引起外界的抨击声浪,脸书新任安全长甚至呼吁Adobe该宣布终结Flash。此外,上述漏洞中有20个是由Google所揭露,现在看来Google不但帮Adobe寻找漏洞,还协助Adobe强化了Flash的安全性,在Flash有如过街老鼠之际施以援手。不论是Adobe或Google都建议使用者尽快升级到Flash Player 18.0.0.209。(编译/陈晓莉)



