日本必胜客点餐系统被入侵 登录令牌外泄
日本必胜客披露线上点餐服务数据泄露:10月19日第三方通过一个支付信息交换接口进入数据库,客户ID、邮箱、电话、会话登录令牌与交易记录被取走,信用卡信息未涉及。官方未公布受影响人数,日媒称或达约448
2026-10-25 科技 我要分享
苹果 iOS 16 自动验证功能预计将很快支持更多网站
最新9月29日消息,iOS16具有全新自动验证功能,可通过iCloud自动以私密方式验证用户的设备和AppleID账户,从而绕过CAPTCHA提示。该功能旨在消除通过点击红绿灯图像等证明用户是真人而不
2022-12-21 资讯 我要分享Win11 学院:如何启用本地安全机构(LSA)保护功能
最新12月24日消息,本地安全机构(LSA)保护是Windows系统中验证用户身份的重要一环。LSA管理着微软账号和Azure相关的密码和令牌等必要的系统凭证。什么是本地安全机构(LSA)?本地安全机
2023-01-05 资讯 我要分享
Cookie或将被替换 Chrome工程师提议新型HTTP状态管理协议
问题Cookie允许无状态的HTTP协议支持有状态会话,在web上,我们依靠Cookie实现了很多有趣的功能。即便如此,Cookie依然还是有很多问题:使用起来不够安全,浪...
IBM与微软等企业组成新联盟InterWork Alliance,以标准化令牌定义
InterWork Alliance将定义令牌标准,以促进加密货币和各种形式的有价物交换
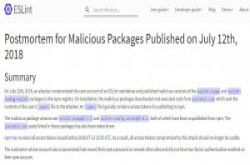
骇客入侵JavaScript套件ESLintScope以窃取npm存取令牌
骇客盗用了ESLint的维护人员npm账号,上传含有恶意程式的版本,以窃取使用者的npm凭证,使4500个账号的存取令牌遭窃,已紧急撤销昨天以前建立的令牌。
骇客入侵JavaScript套件ESLint Scope以窃取npm存取令牌
骇客盗用了ESLint的维护人员npm账号,上传含有恶意程式的版本,以窃取使用者的npm凭证,使4500个账号的存取令牌遭窃,已紧急撤销昨天以前建立的令牌。
GitLab爆连线劫持漏洞,已准备修补
研究人员发现使用GitLab时个人所使用的令牌竟出现在网址列,只要复制该令牌就能在不同的机器或浏览器上存取该账号,且个人令牌属于永久性质,增加了被窃后身份被盗用的风险。
GitHub:有人用偷来的 OAuth 令牌入侵了几十个组织,已采取保护措施
最新4月16日消息,GitHub官方今日发公告,GitHubSecurity在4月12日发现有攻击者利用被盗的OAuth用户令牌(原属于Heroku和Travis-CI两家第三方集成商),从私人仓库下