OpenAI扫出Linux内核948个提权漏洞
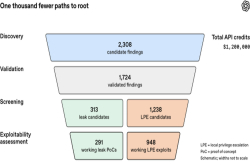
OpenAI报告称其AI系统扫描Linux内核,识别2308个候选漏洞、复现1724个,最终产出948个本地提权漏洞利用程序,数量约为7月同类测试的5倍,相关漏洞与补丁已提交内核社区。
2026-11-05 人工智能 我要分享
Windows爆出SignDrop零日提权漏洞
研究员公布SignDrop概念验证:利用微软去年为CLFS添加的日志认证机制,普通用户可获SYSTEM最高权限并关闭杀软。微软尚未确认、未发补丁,暂无在野利用报告。
2026-11-14 科技 我要分享
Spooler新漏洞绕过账号检查自行提权,360安全…
今年6月,微软在安全更新中修复了一个长时间存在的Windows Print Spooler提权漏洞,漏洞编号为:CVE...
安卓 12 新机现 Dirty Pipe 高危提权漏洞,可被恶意 root,谷歌和三星推出修复补丁
最新4月9日消息,今年3月份,安全研究员MaxKellermann发现了Linux内核的一个高危漏洞,该漏洞被称为DirtyPipe(脏管道),编号CVE-2022-0847,可以覆盖任意只读文件中的
Linux 爆发 pkexec 提权漏洞,麒麟软件发布修复方案
最新1月30日消息,近日,LinuxPolkit中pkexec权限提升漏洞爆发,麒麟软件迅速开展漏洞修复,已在麒麟软件官网发布了针对此漏洞的安全公告,为用户提供紧急修复方案。pkexec应用程序是一个
大量安卓 12 新手机受影响,Linux 内核被曝 Dirty Pipe 高危提权漏洞:骁龙 8 Gen 1、天玑 9000 等新机可被恶意 root
最新3月9日消息,Linux内核由于开源性质,可以让许多人修改并重新分发。然而,面对未修补的安全漏洞时,开源就像一把双刃剑。近日,安全研究员MaxKellermann发现了Linux内核的一个高危漏洞
Linux 爆提权漏洞,麒麟软件已发布修复方案
近日,LinuxPolkit中pkexec权限提升漏洞爆发,麒麟软件迅速开展漏洞修复,第一时间在麒麟软件官网发布了针对此漏洞的安全公告,为用户提供紧急修复方案。pkexec应用程序是一个setuid工
Linux 爆提权漏洞,麒麟软件已发布修复方案
近日,LinuxPolkit中pkexec权限提升漏洞爆发,麒麟软件迅速开展漏洞修复,第一时间在麒麟软件官网发布了针对此漏洞的安全公告,为用户提供紧急修复方案。pkexec应用程序是一个setuid工
2022-07-13 资讯 我要分享微软蠕虫级高危漏洞 SMBv3 攻击代码公布,请尽…
6 月 4 日消息 今日 360 安全卫士官方宣布,360 安全卫士已可对今年 3 月 12 日曝光的 Windows 10 ...
企业VPN曝在野利用零日漏洞 CISA急催修复
Ivanti披露ConnectSecureVPN零日认证绕过漏洞CVE-2026-104935,攻击者在补丁发布前已利用其入侵少量客户,并与未修复的提权漏洞组合拿到根权限窃取凭据。CISA已将其列入已
2026-10-14 科技 我要分享