Exchange Server零时差漏洞灾情,可能比微软想像中严重
与微软的说法相比,安全厂商Huntress检查的超过2千台Exchange服务器中,有2成存在微软公布的零时差漏洞,而且骇客下手的目标产业更多元
IT管理软件Kaseya成为REvil勒索软件的攻击跳板,惊动白宫
据资安业者Huntress的分析,REvil骇客利用Kaseya远端监控与管理软件VSA网页的认证缺陷,对数千家小型企业用户发动勒索攻击
出帐管理系统的漏洞,竟成为骇客入侵的管道,并借此发动勒索软件攻击
资安业者Huntress揭露SQL注入漏洞CVE-2021-42258,该漏洞存在于BQE推出的出帐管理系统BillQuick Web Suite,值得留意的是,此漏洞已被用于实际攻击行动
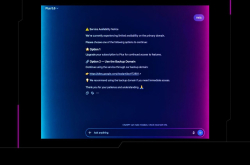
黑客把ChatGPT定制GPT变成木马投递通道
安全公司Huntress披露新型攻击链:攻击者在ChatGPT官方域名下架设定制GPT「Plus5.6」,通过Google付费搜索引流,诱导用户访问伪装成Cloudflare人机验证的备用页面并执行P
2026-10-01 人工智能 我要分享Exchange Server漏洞灾情升温,至少3万美国组织遭骇,CISA发布紧急指令
骇客组织在微软修补漏洞前便先出手、发布修补后的针对性攻击更有增无减,美国网络安全暨基础架构安全署(CISA)发布紧急指令,要求联邦-单位立即清查本地部署的Exchange Server环境